A falha do PHP desencadeou uma emergência global para "desconectar" os cabos de internet; não espere que a IA salve a internet
A internet está testemunhando 48 horas aterrorizantes.
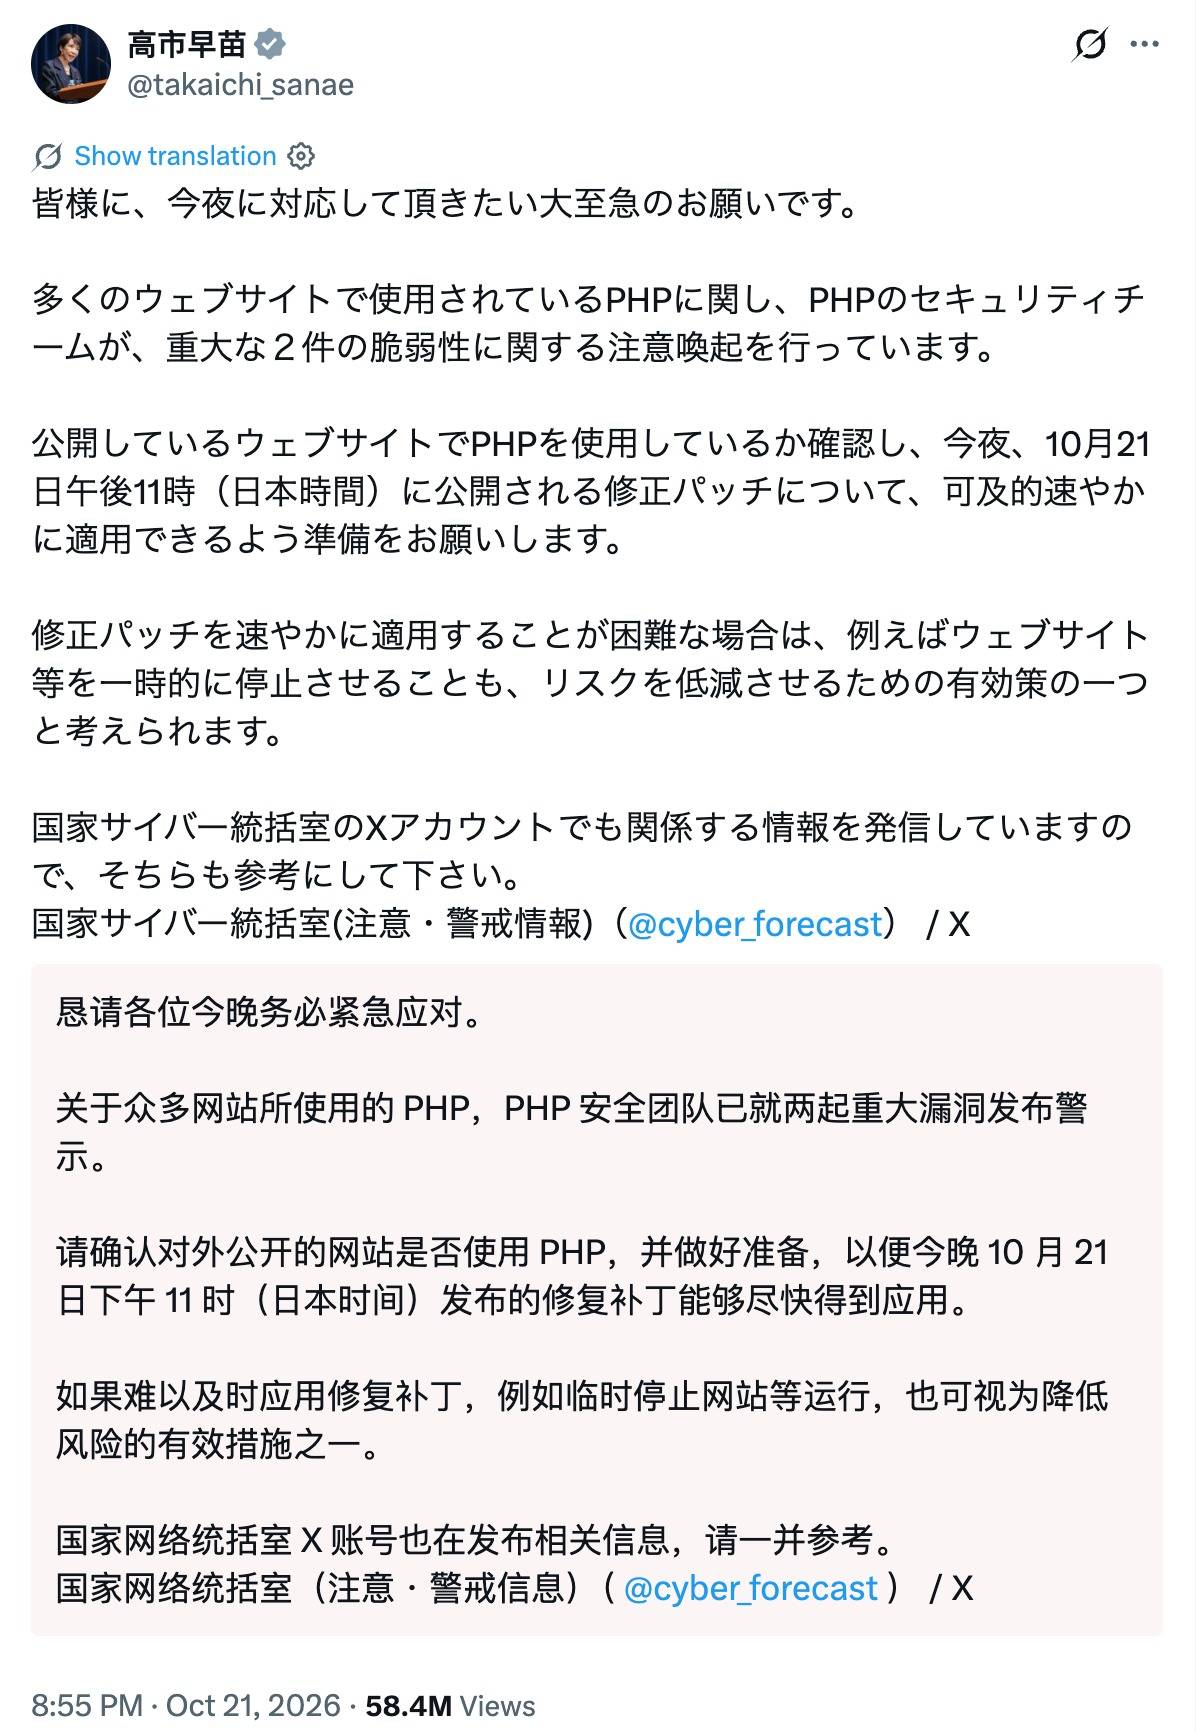
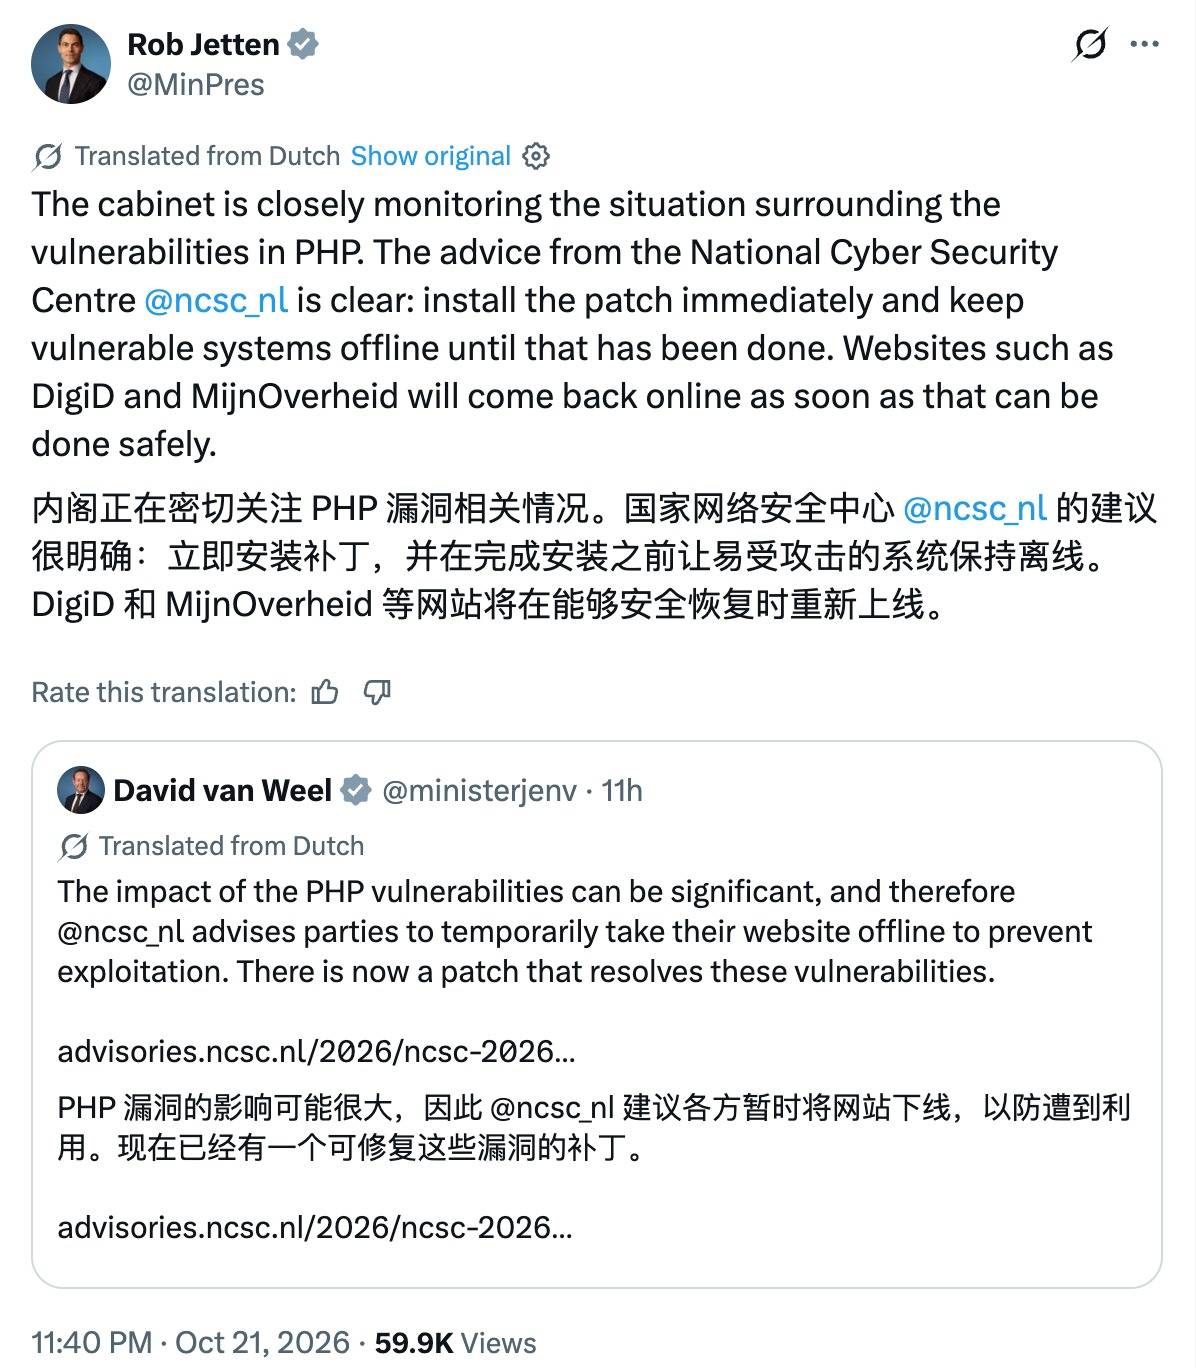
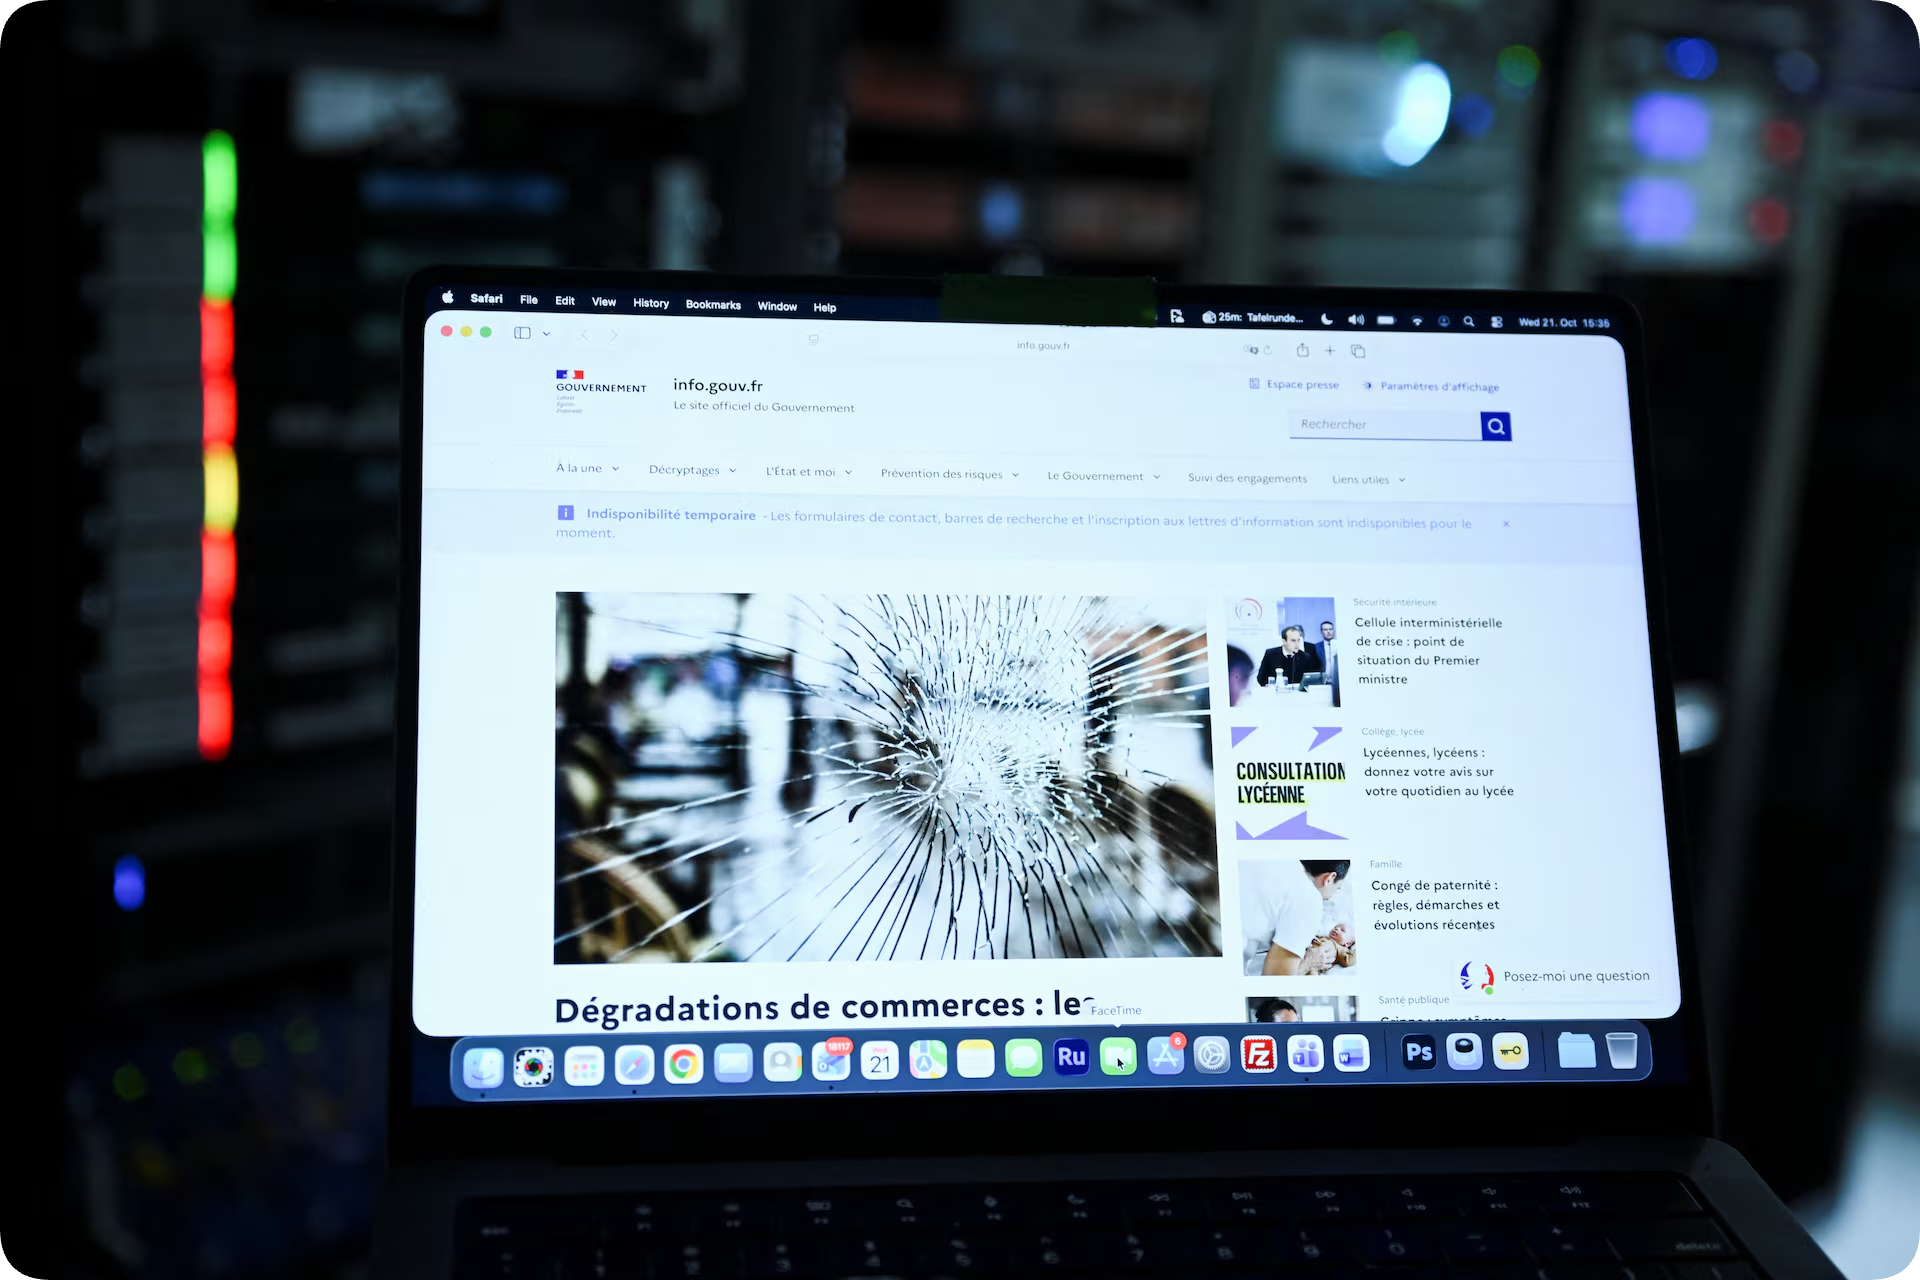
Na noite passada, sites governamentais em diversos países europeus ficaram offline simultaneamente. A Agência Finlandesa de Transportes e Comunicações desativou alguns de seus serviços online; o sistema de identidade eletrônica DigiD da Holanda, a plataforma de serviços pessoais do governo holandês MijnOverheid e todos os portais governamentais suspenderam suas atividades; até mesmo o site do Centro Nacional de Segurança Cibernética da Holanda foi temporariamente fechado…
No Japão, diversas plataformas de comunidades online bastante conhecidas, incluindo o pixiv, a maior comunidade japonesa para upload de ilustrações, quadrinhos e romances, o Niconico, um site de compartilhamento de vídeos já consolidado, e o BOOTH, plataforma de e-commerce para criadores do pixiv, anunciaram manutenção emergencial.
Deslize para a esquerda para ver mais conteúdo.
Até mesmo a Sushiro anunciou em sua plataforma oficial que seu miniprograma seria temporariamente suspenso hoje devido à manutenção e atualizações do sistema.
O que colocou tantas organizações em alerta máximo foram dois números de vulnerabilidade recém-divulgados: CVE-2026-109618 e CVE-2026-109619.
A comunidade de segurança deu a eles um apelido direto: PHP2Shell. Isso significa que um invasor pode obter um shell (ponto de entrada de linha de comando) em seu servidor simplesmente enviando uma solicitação ao seu site, dando a ele controle total.
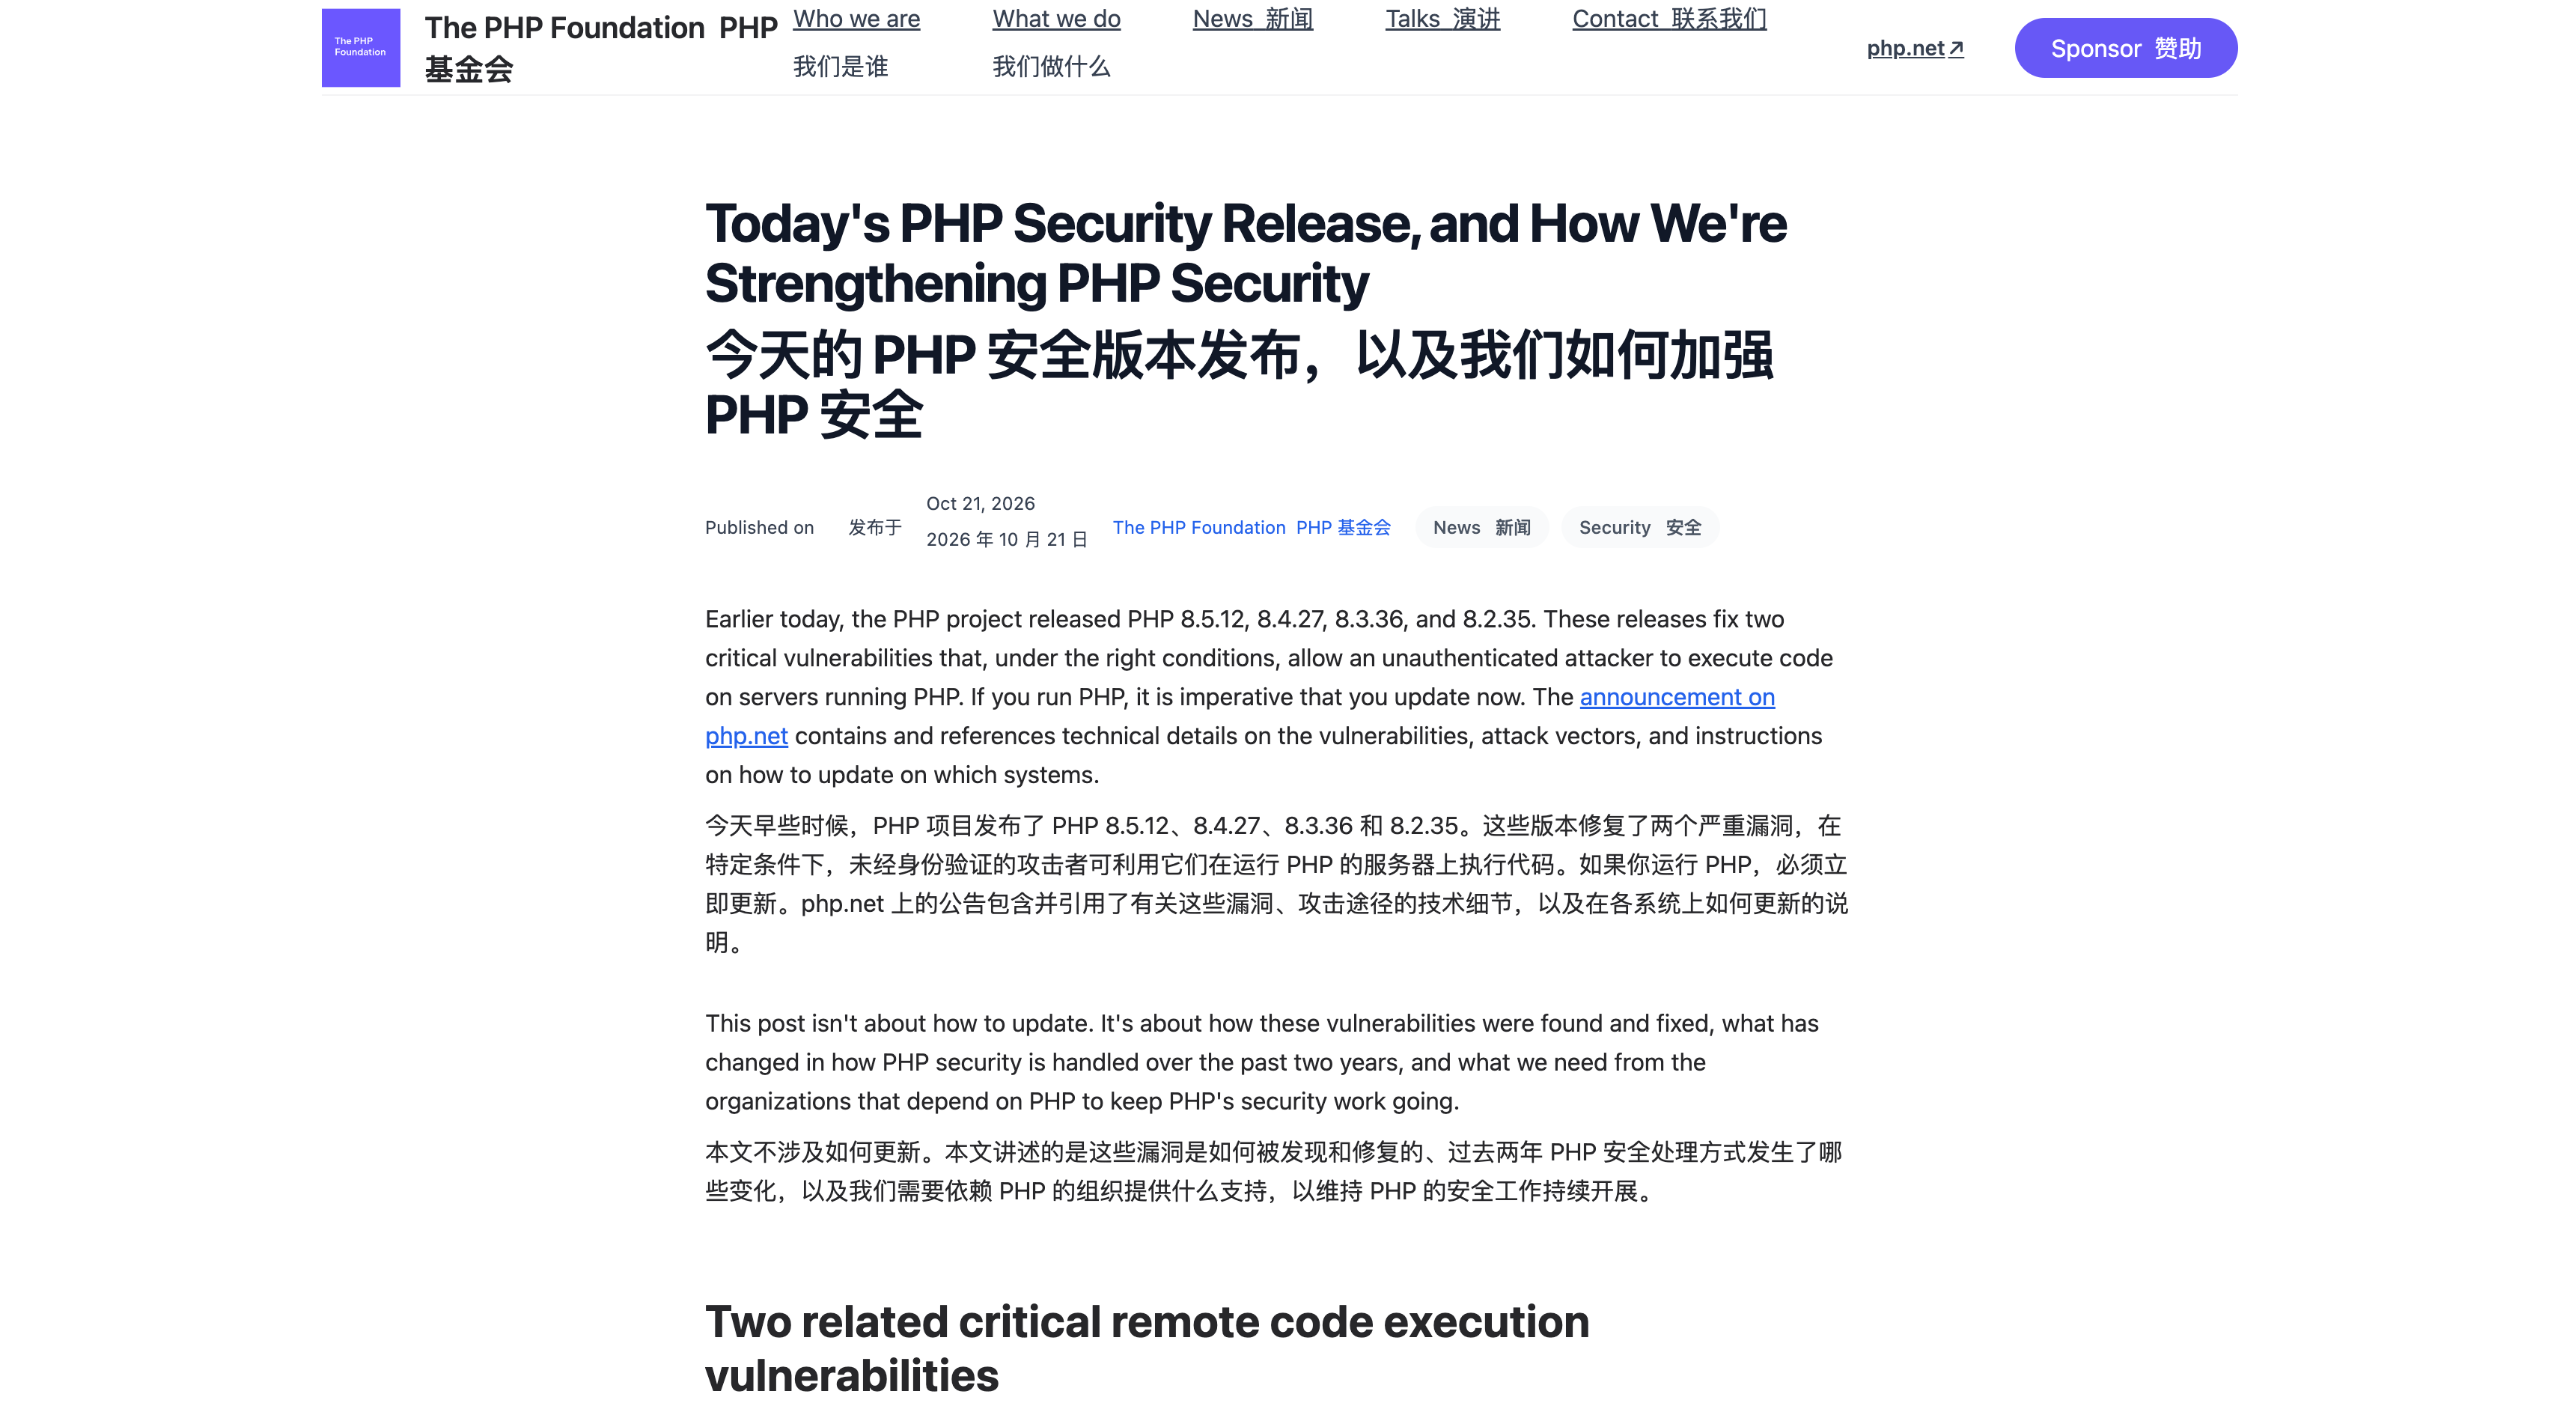
Em 21 de outubro, a equipe oficial do PHP lançou as atualizações de emergência 8.5.12, 8.4.27, 8.3.36 e 8.2.35 e confirmou que ambas as vulnerabilidades têm uma pontuação CVSS de 9,2 em 10 e podem ser exploradas remotamente sem nome de usuário ou senha.
Além disso, com o Apache, o software de servidor web de código aberto mais usado no mundo, e o PHP, que é o método de implantação mais comum, o ataque é acionado antes mesmo do código do próprio site começar a ser executado.
Um rumor sobre uma "brecha na pontuação perfeita" acabou se confirmando.
A tempestade começou de forma dramática.
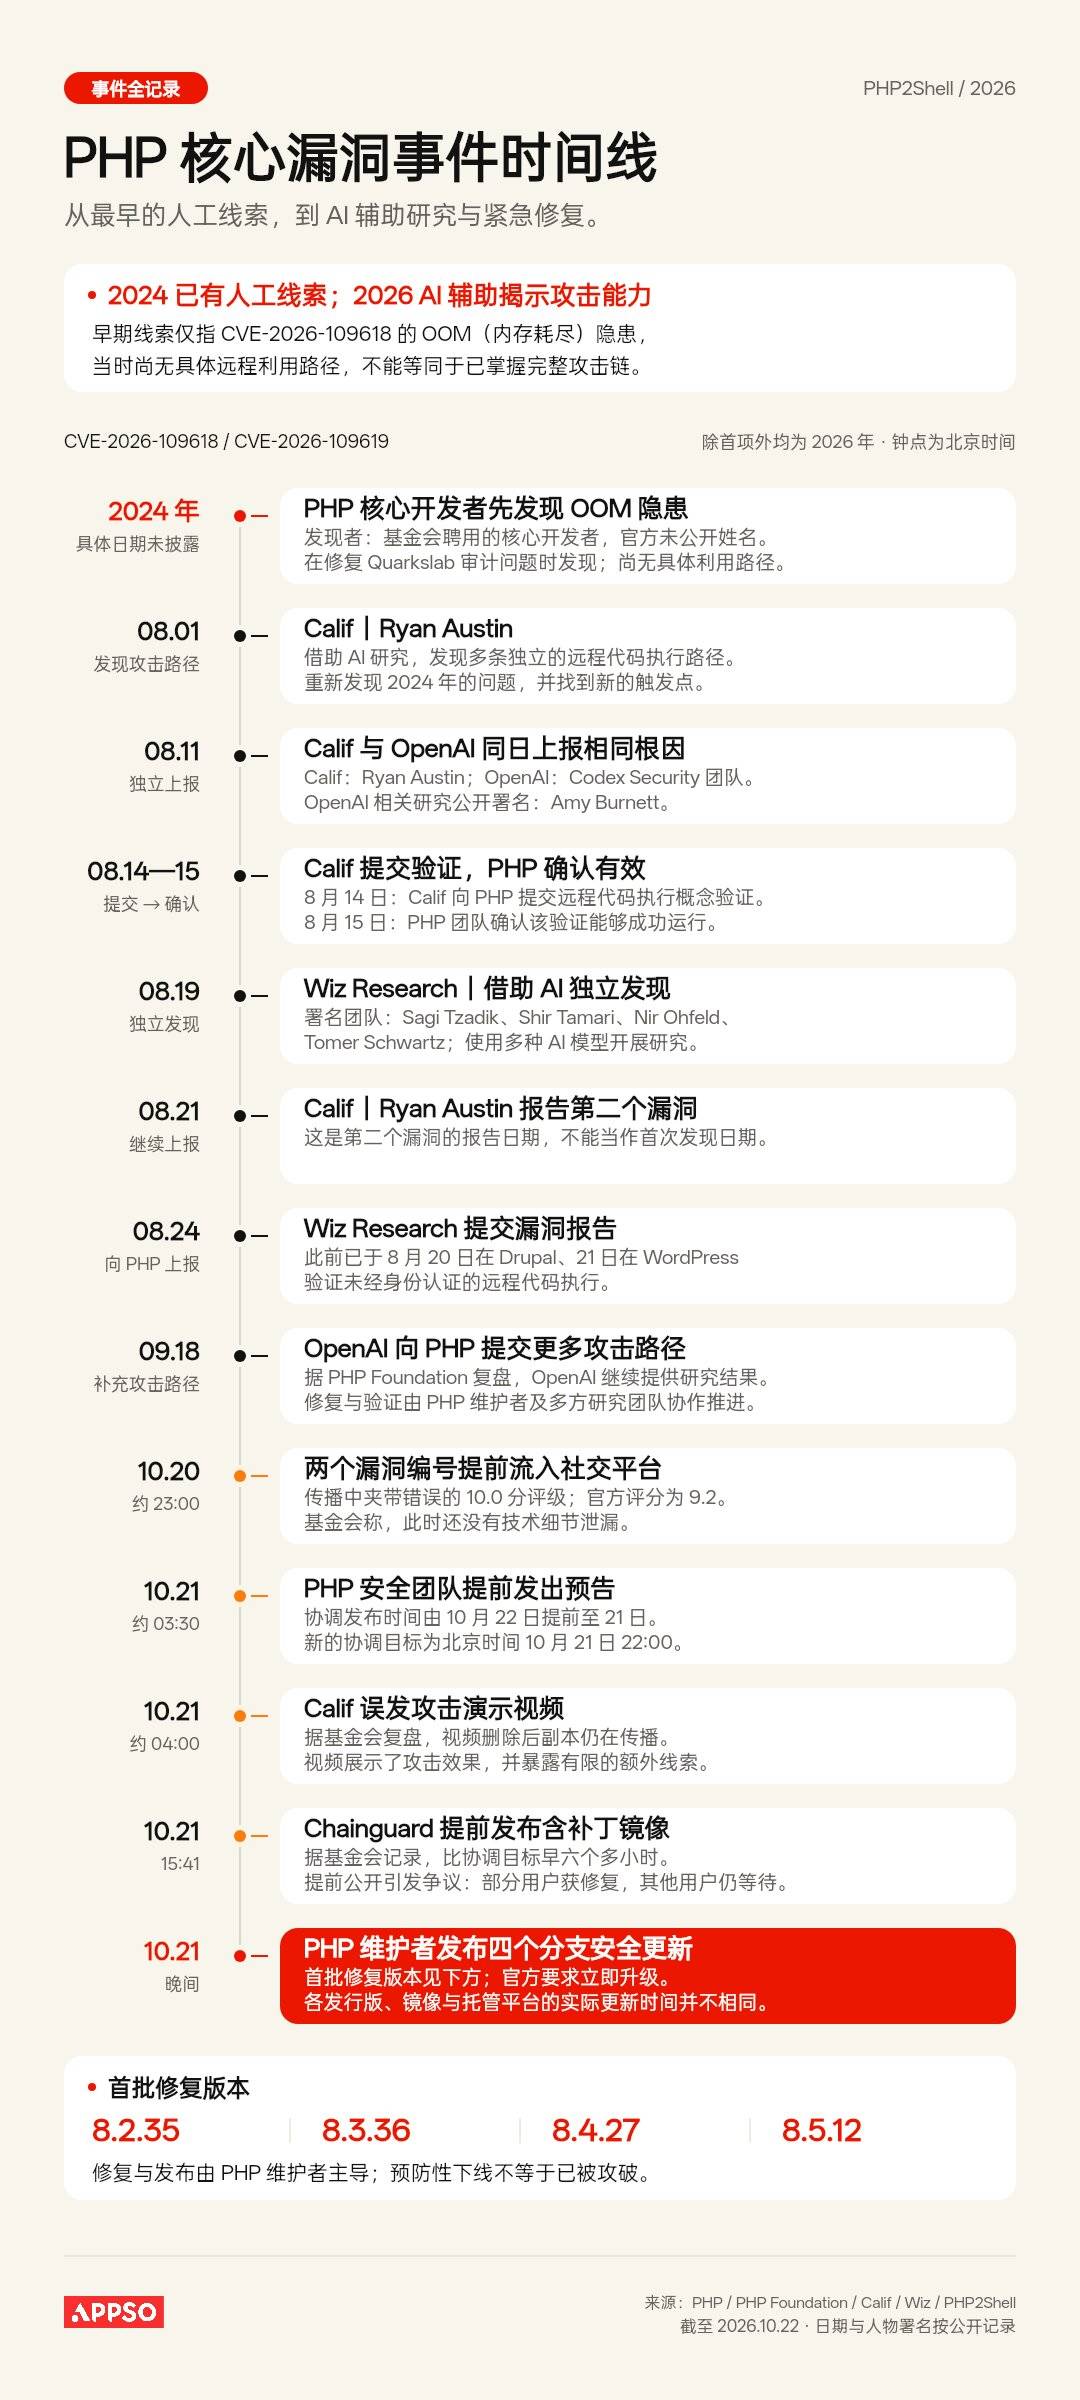
De acordo com o plano original, os detalhes da vulnerabilidade deveriam ser divulgados de forma coordenada em 22 de outubro. No entanto, na tarde de 20 de outubro, uma publicação apareceu no Hacker News alegando que havia duas vulnerabilidades de execução remota de código em PHP com uma pontuação de 10,0.
Embora a publicação tenha sido apagada rapidamente, capturas de tela já haviam circulado. Em poucas horas, a empresa de segurança WatchTowr confirmou que o vazamento era genuíno, a vulnerabilidade era real e que já haviam reproduzido uma das falhas.
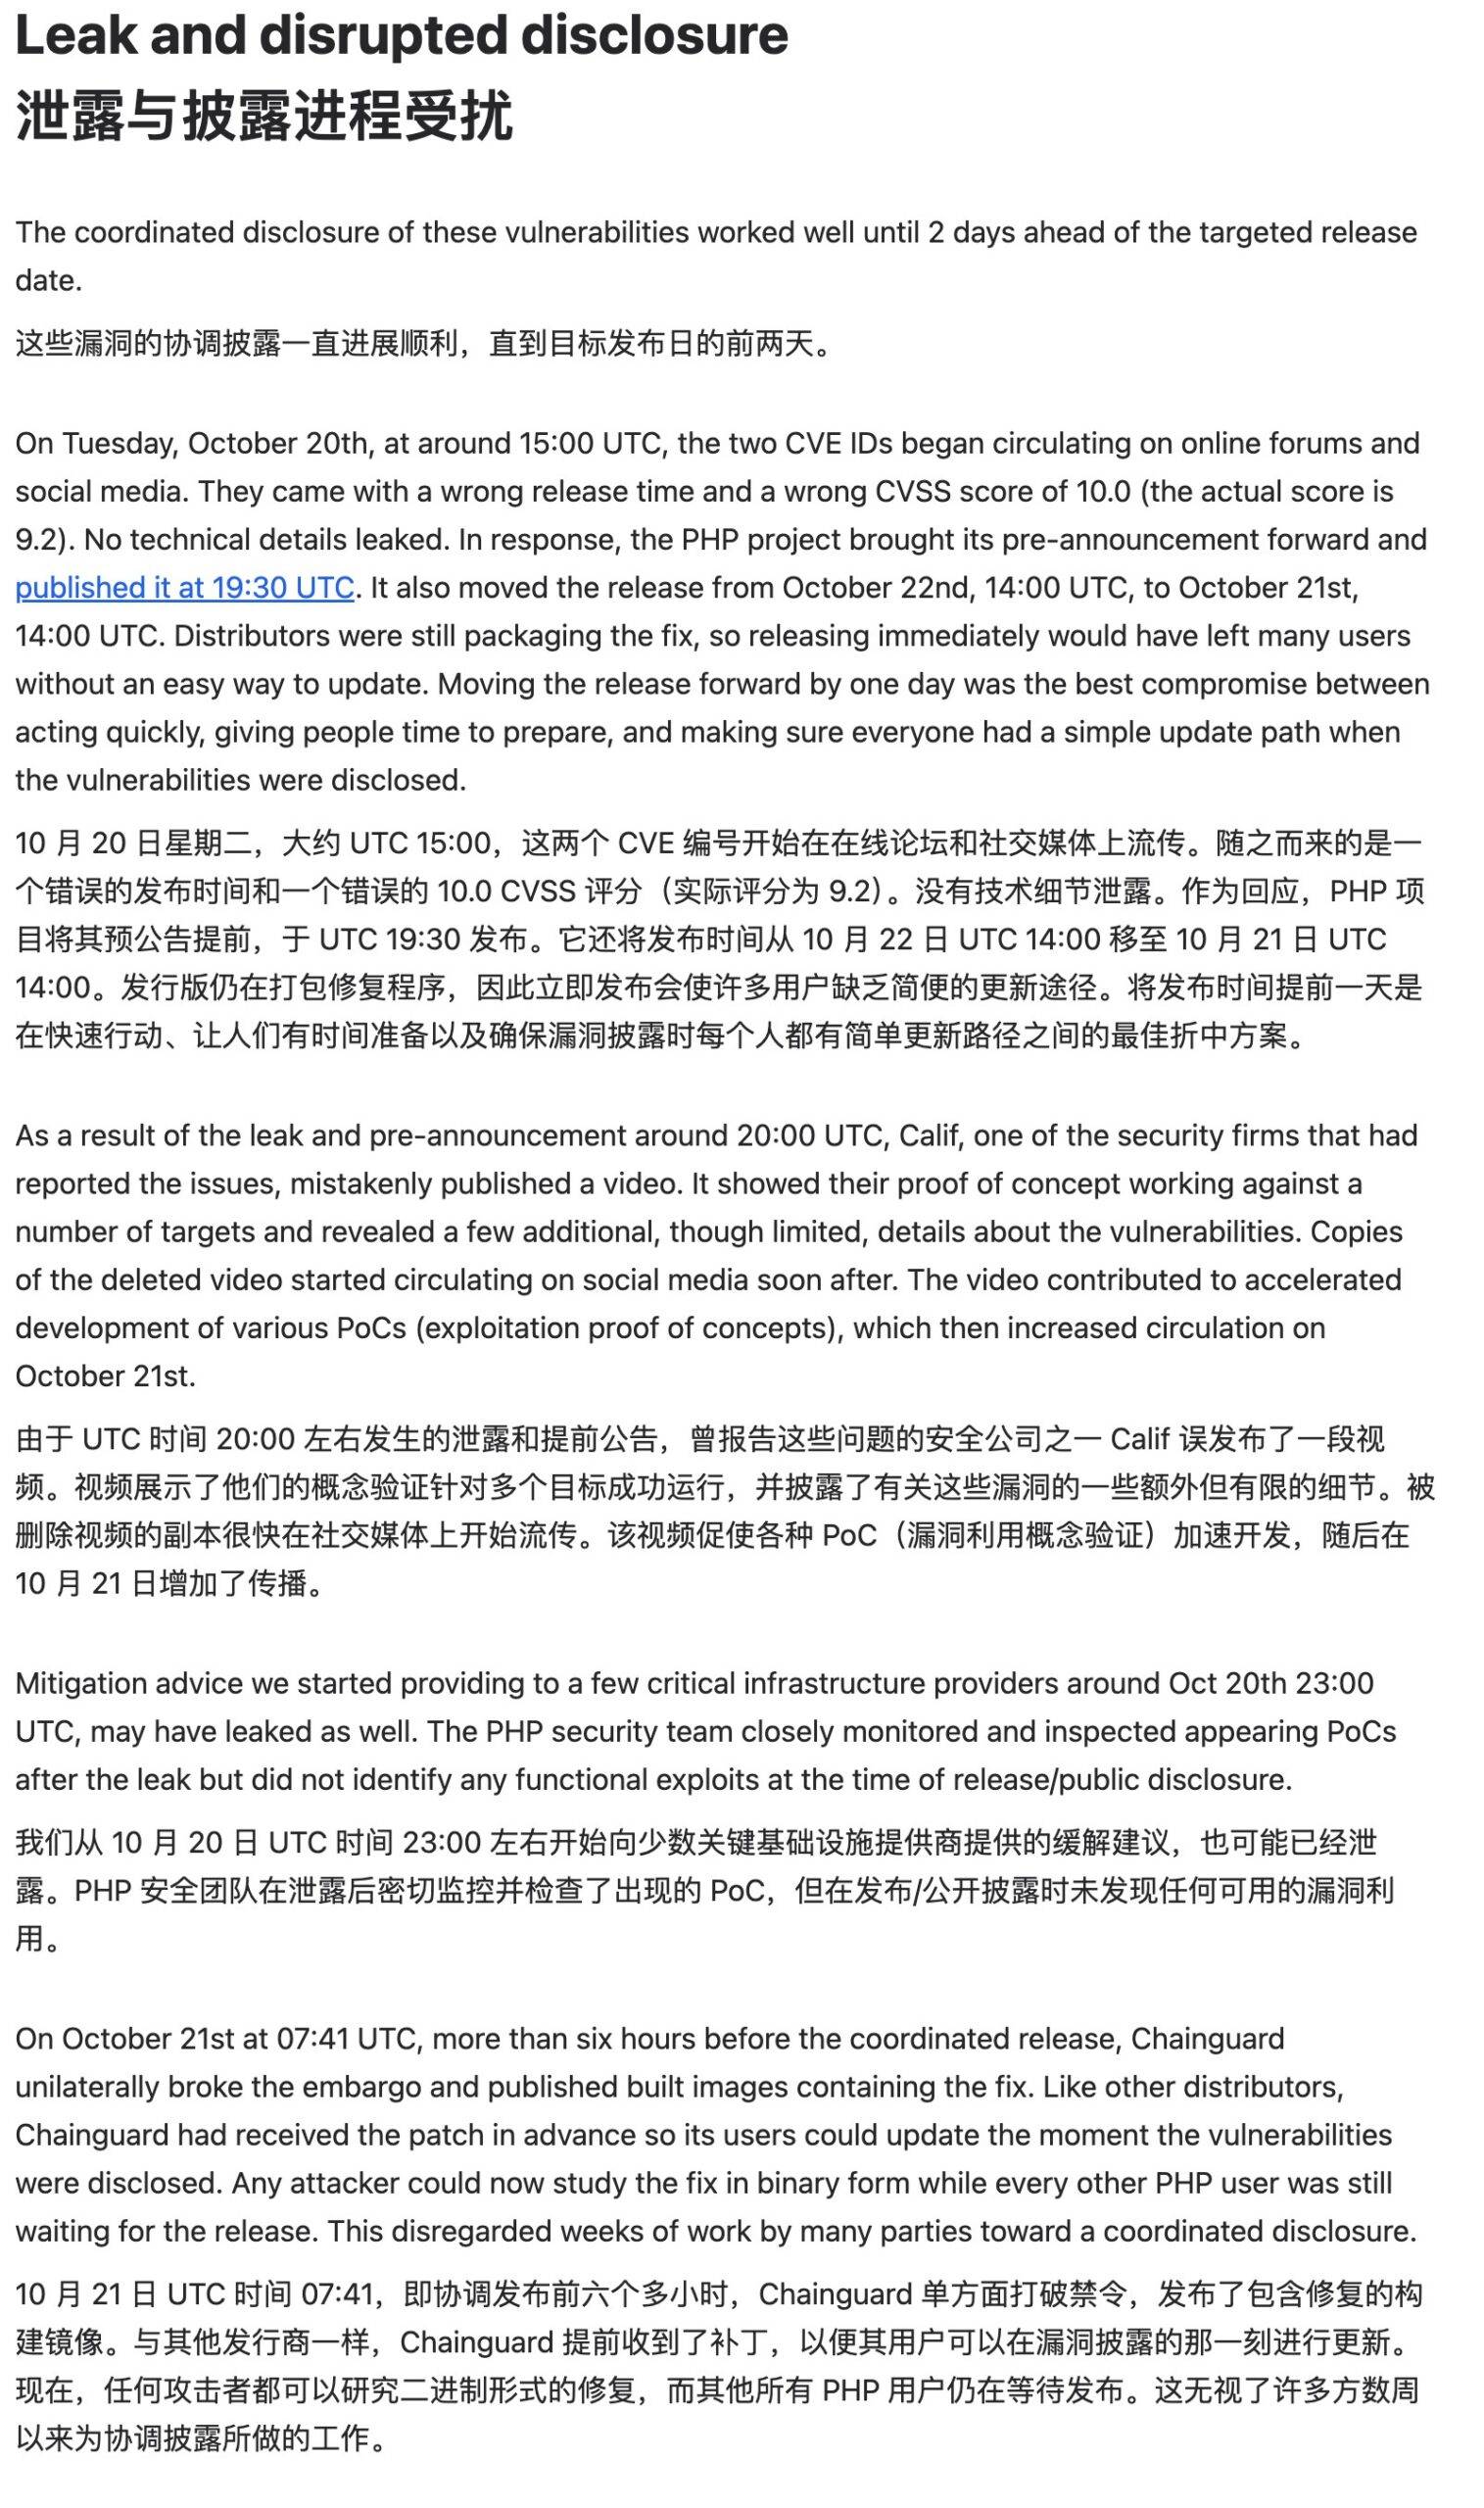
Naquela noite, a equipe de segurança do PHP emitiu um alerta de emergência, antecipando a data de lançamento em 24 horas e, de forma incomum, acrescentando a seguinte declaração: "Caso os detalhes da vulnerabilidade sejam divulgados publicamente ou surjam evidências de exploração em ambiente real, reservamo-nos o direito de antecipar ainda mais o lançamento."
O caos continuou. Naquela noite, a Calif, empresa de segurança envolvida na descoberta da vulnerabilidade, divulgou por engano um vídeo de demonstração mostrando seu código de ataque sendo executado com sucesso em vários alvos reais. Cópias do vídeo rapidamente se tornaram virais nas redes sociais.
Deslize para cima e para baixo para ver mais conteúdo.
Na manhã seguinte, a Chainguard, a editora que recebeu a correção antecipadamente, quebrou unilateralmente o acordo de confidencialidade e liberou a imagem contendo a correção antes do previsto. A própria correção é um "mapa de vulnerabilidades". Os atacantes podem deduzir a localização e o princípio da vulnerabilidade comparando os arquivos binários antigos e novos e verificando qual código foi modificado.
Em sua análise subsequente, a Fundação PHP expressou grande indignação com a forma como a vulnerabilidade foi divulgada.
Quando uma vulnerabilidade dessa magnitude é descoberta, o padrão da indústria é que pesquisadores, fornecedores e editores concordem com um cronograma unificado, e ninguém pode divulgar detalhes antecipadamente. O objetivo é garantir que as correções e as informações sobre a vulnerabilidade cheguem ao público simultaneamente: os usuários podem instalar as correções imediatamente assim que tomarem conhecimento da vulnerabilidade, maximizando o tempo disponível para os responsáveis pela segurança.
A entidade em questão é a base da internet.
Para entender por que esse incidente foi tão terrível, precisamos primeiro entender o que é PHP.
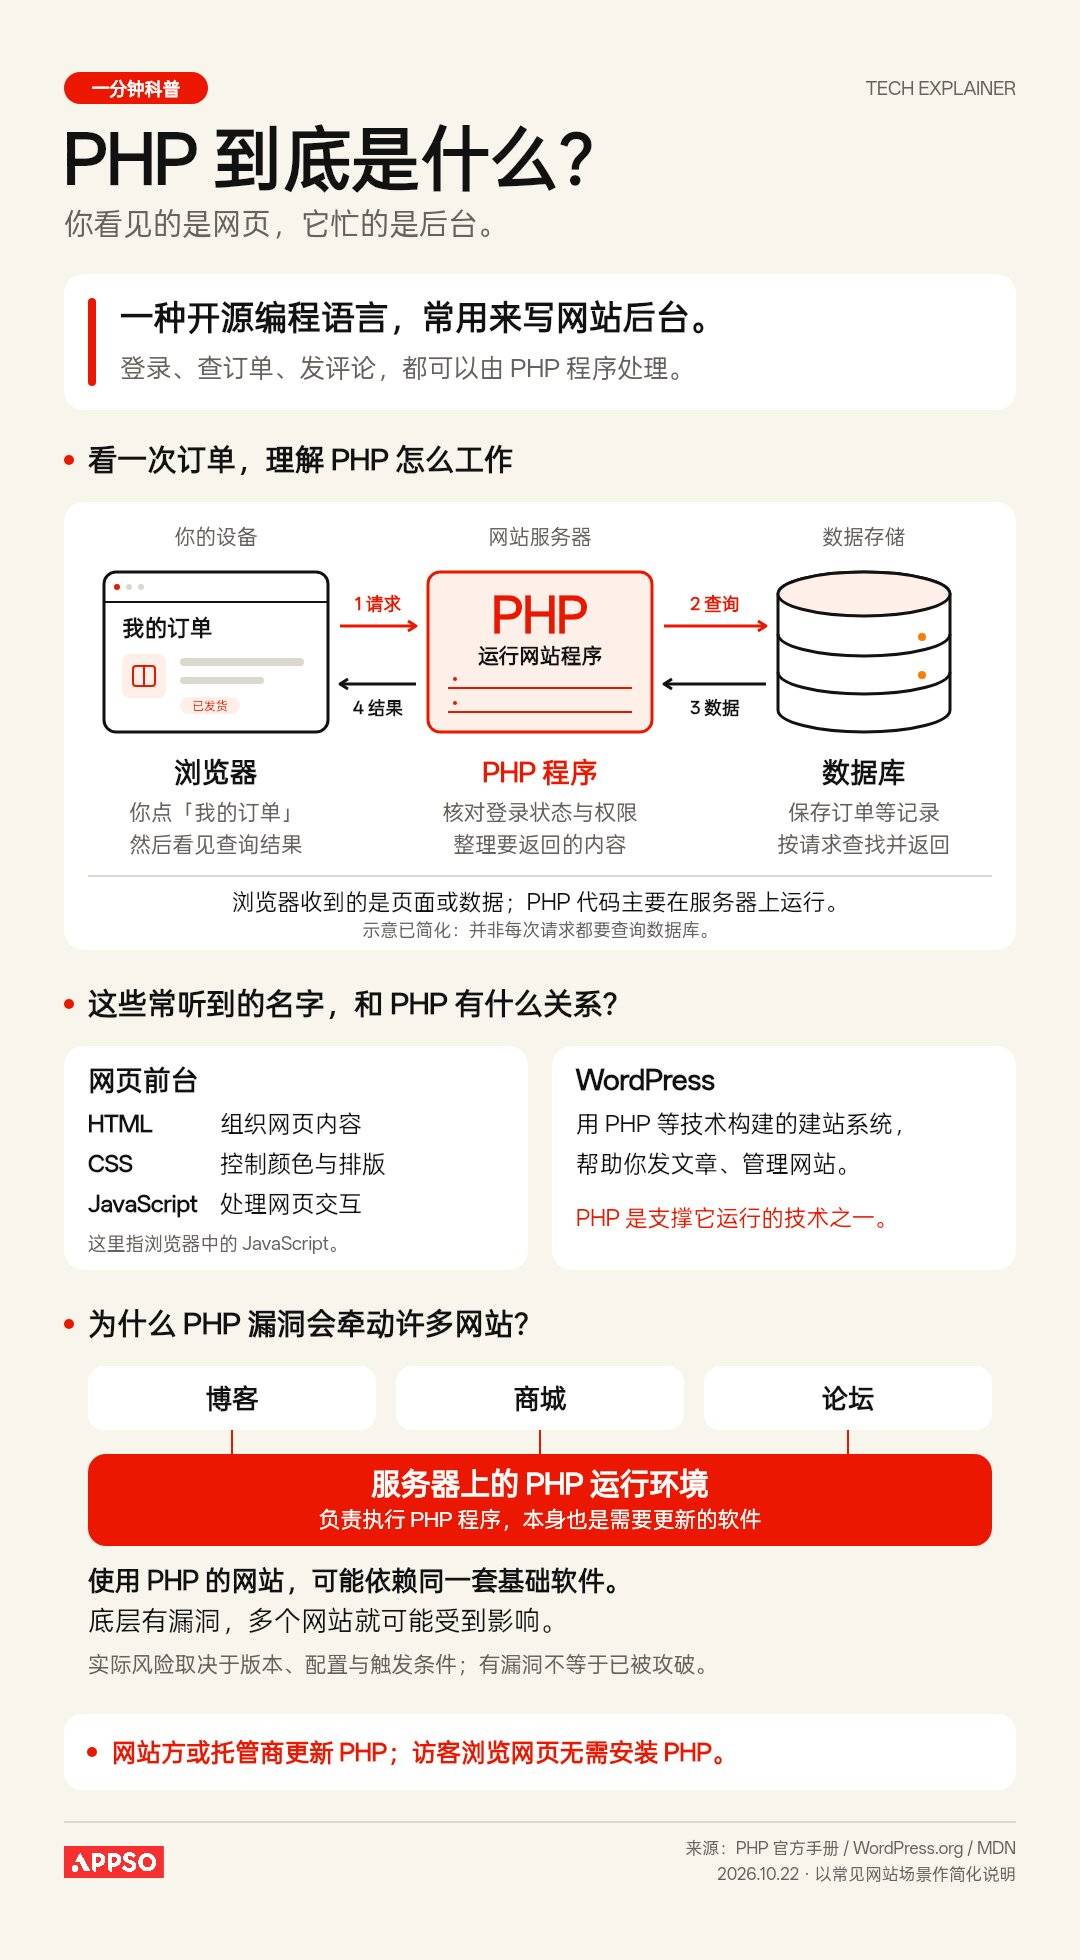
É a "cozinha" da internet. Fazemos login, buscamos, realizamos pedidos e comentamos na interface pública, enquanto o PHP processa as requisições, lê e grava em bancos de dados e envia os resultados de volta para o navegador no servidor. WordPress, Drupal, Joomla, Magento e MediaWiki — a empresa por trás da Wikipédia — todos funcionam com PHP.
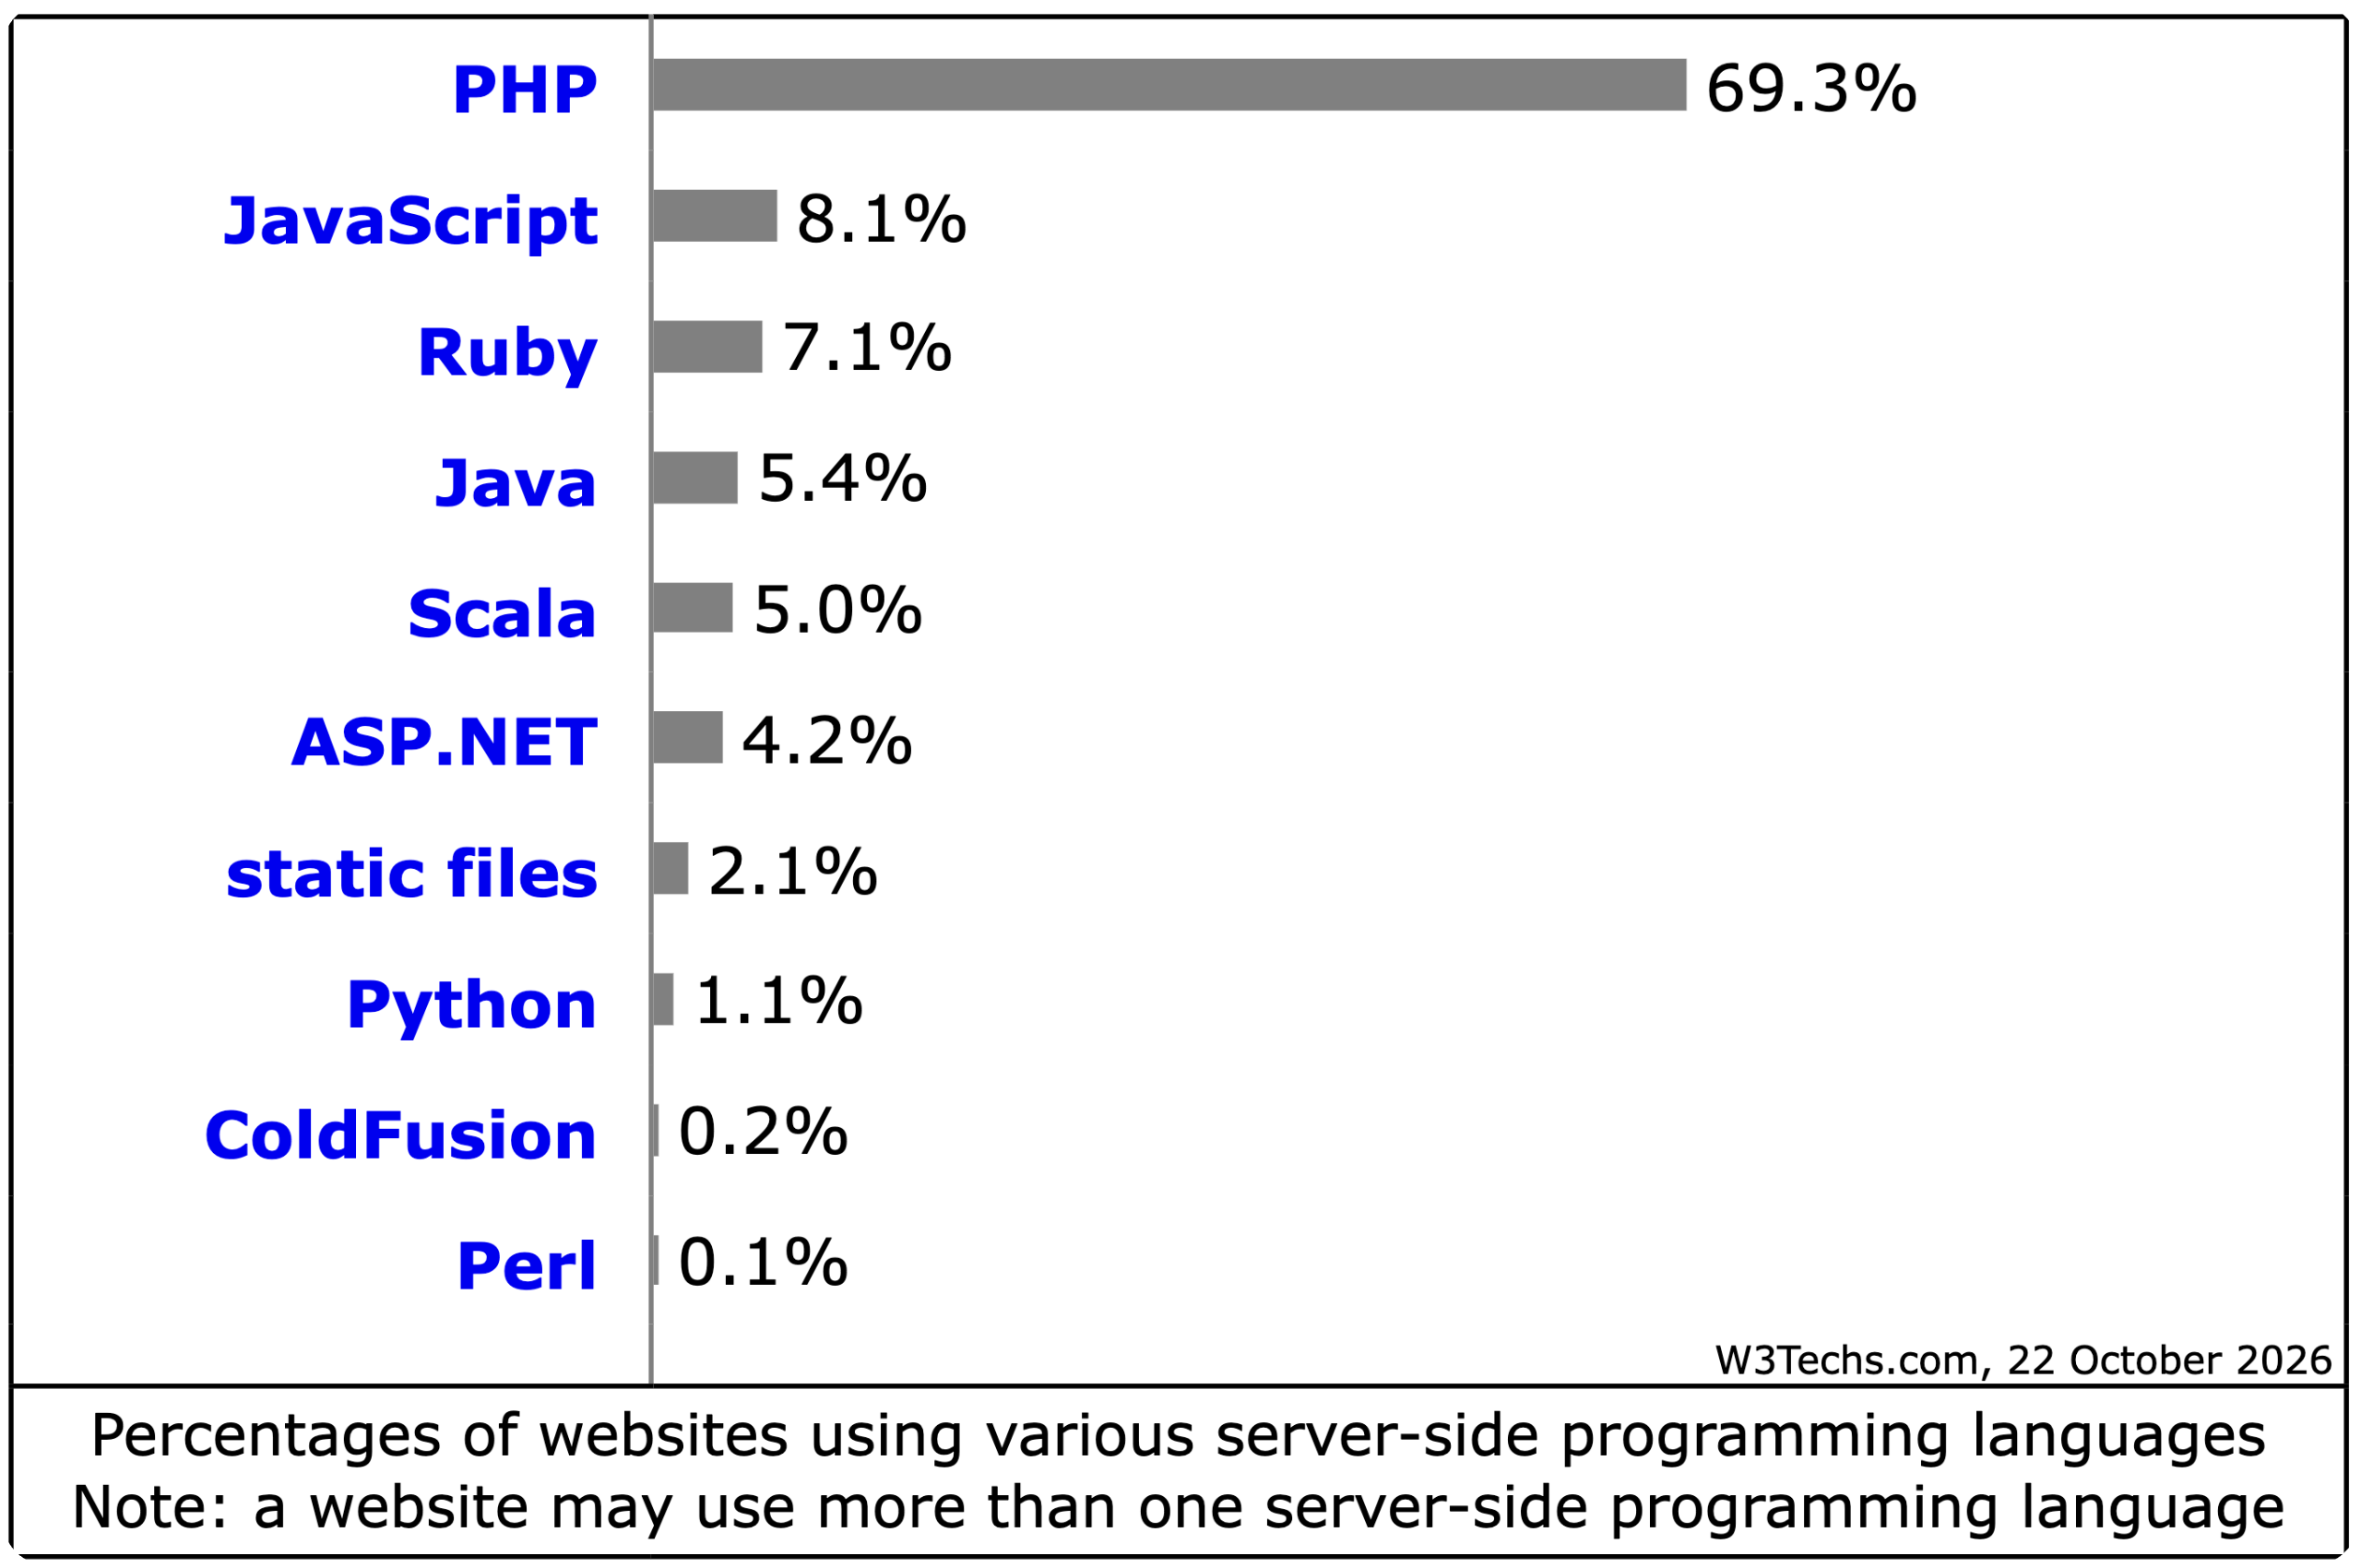
Segundo dados da W3Techs, entre os sites que conseguem identificar as tecnologias do lado do servidor, 69,3% usam PHP; o JavaScript vem em segundo lugar, com apenas 8,1%.
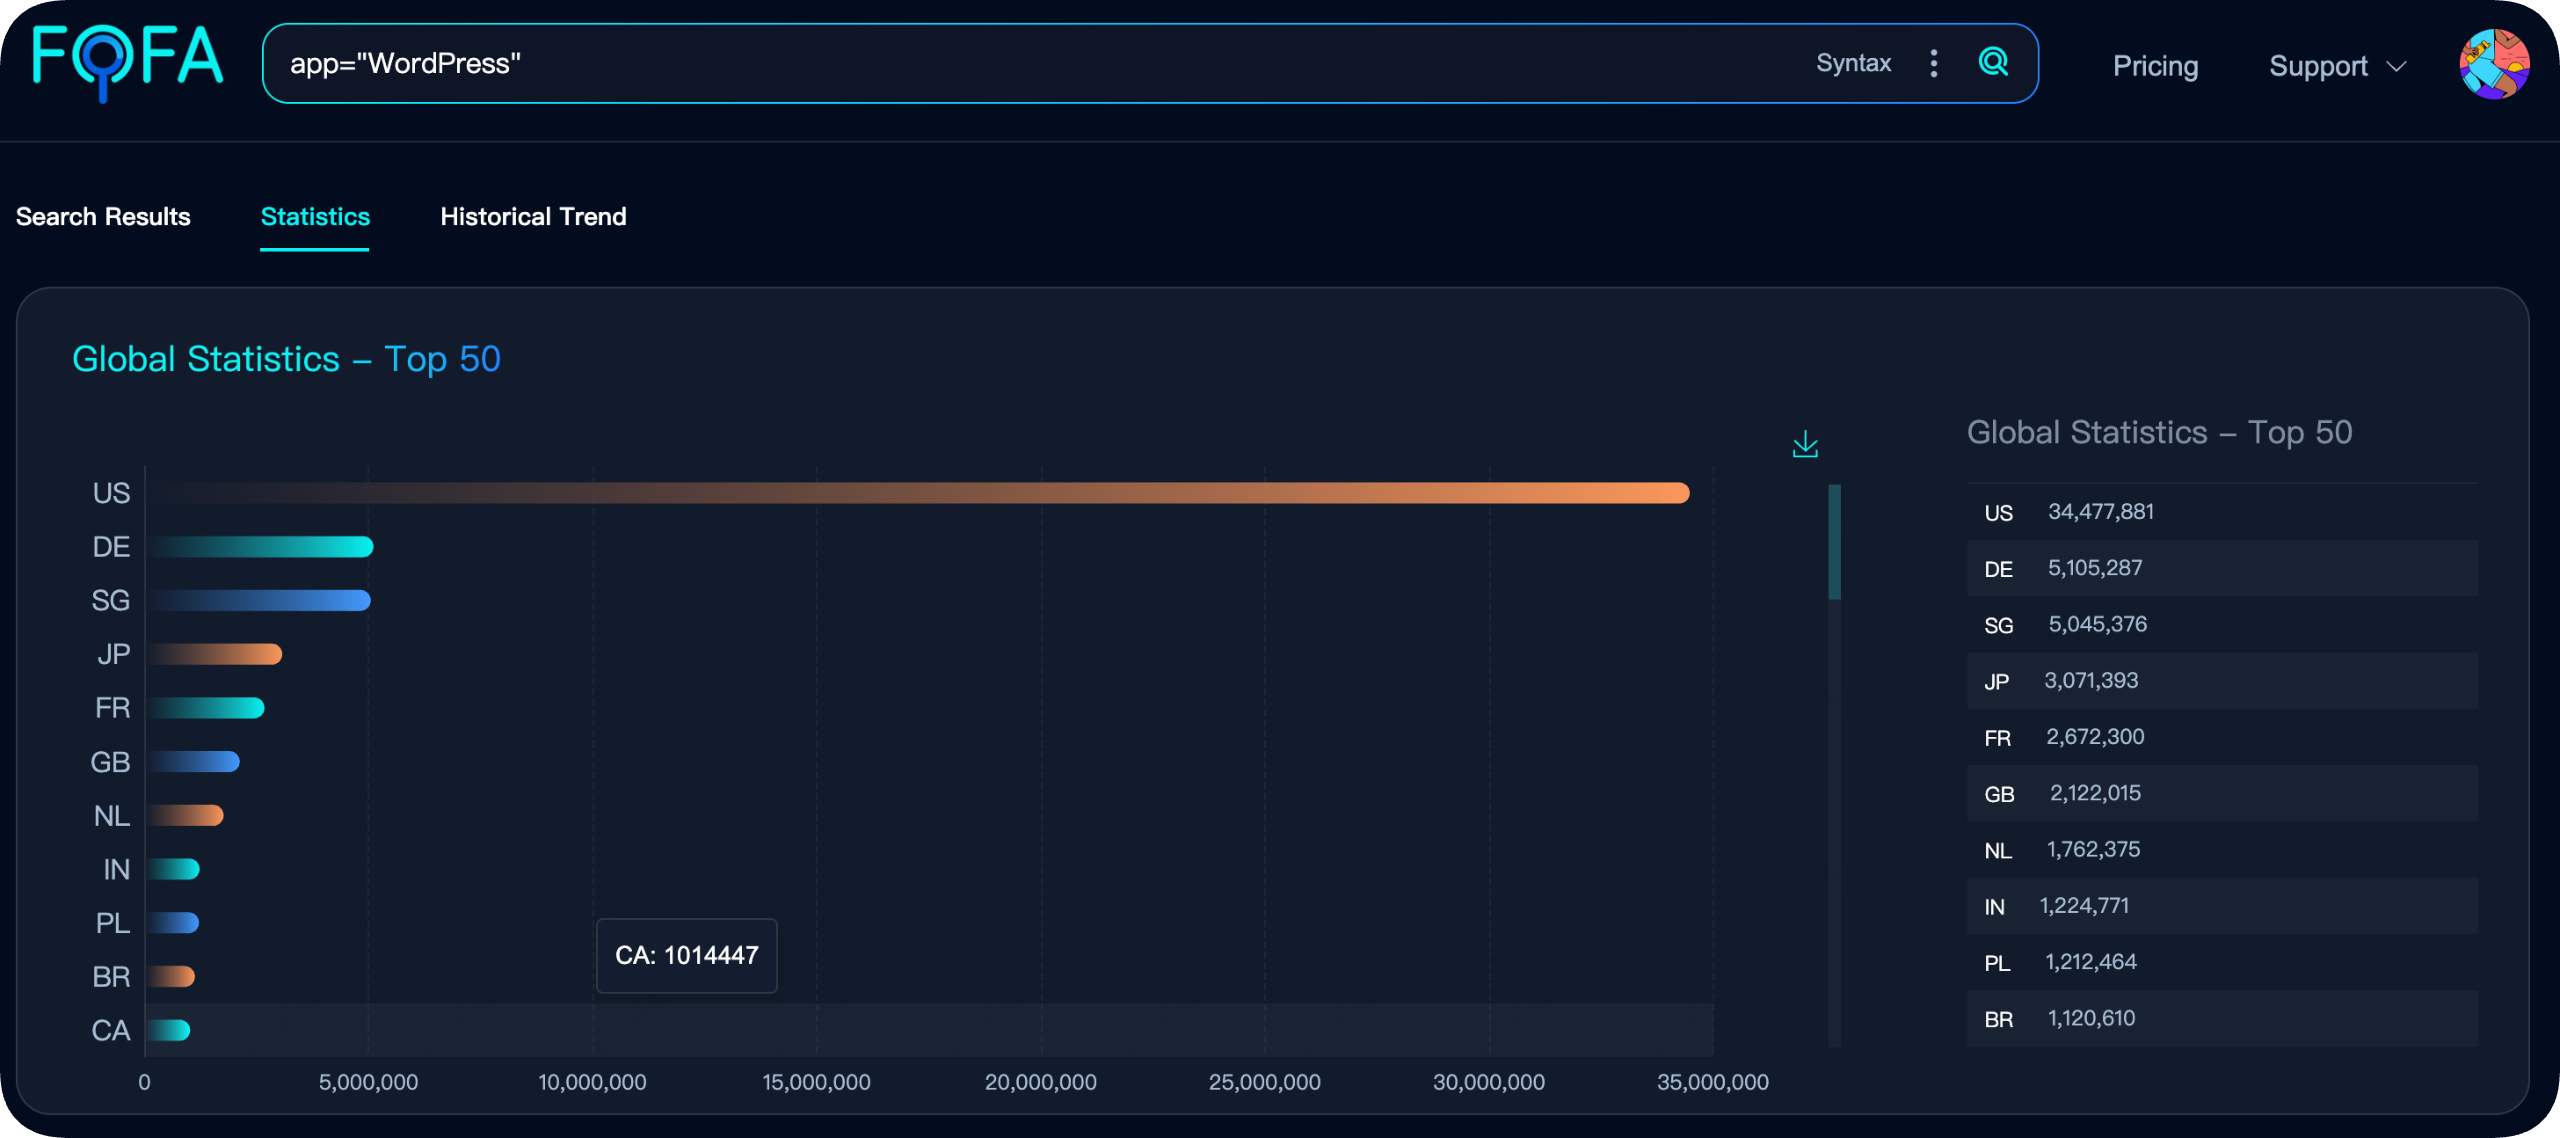
Também pesquisamos todos os registros da web que continham WordPress no FOFA, um mecanismo de busca de mapeamento de espaços web nacionais desenvolvido pela White Hat Hub. Podemos entender por que regiões como Europa, América e Japão responderam primeiro, pois essas regiões possuem o maior número de entradas de ativos que correspondem às regras de identificação do WordPress.
No passado, a maioria das notícias sobre "sites PHP sendo hackeados" focava em um plugin ou aplicativo específico. Desta vez, a vulnerabilidade reside no núcleo do interpretador PHP, sem relação com aplicativos de nível superior. Nas palavras de Wiz, um dos descobridores: " Mesmo que seu site execute apenas um simples programa 'Olá, Mundo!', ele ainda estará afetado. "
Os princípios técnicos por trás de ambas as vulnerabilidades não são novos; o que é notável é que foi comprovado que eles "realmente funcionam".
CVE-2026-109618: O PHP lida com a falta de memória interrompendo abruptamente a execução (longjmp).
Se os freios forem acionados em um momento crítico, os dados internos serão inicializados apenas parcialmente. No entanto, o processo de limpeza subsequente tratará esses dados incompletos como dados normais, o que permite que invasores façam o servidor executar seu próprio código.
A verificação oficial demonstra que, na configuração padrão, ao construir solicitações multipartes especialmente elaboradas para "apenas" esgotar a memória, um ataque pode ser concluído antes da execução do código do aplicativo.
CVE-2026-109619: Alguns estados globais não foram limpos após o processamento de uma solicitação e a liberação de memória.
Quando o mesmo processo de trabalho processa a próxima solicitação, ele pode reutilizar a memória que já expirou. Esse comportamento clássico de "uso após liberação" pode ser cuidadosamente inserido na execução do código e também pode vazar senhas, tokens e chaves de API de outros usuários armazenados na memória.
Vale ressaltar que a função session.upload_progress, que é uma das vias de exploração confirmadas, está habilitada por padrão, e o aplicativo nem precisa chamar session_start().
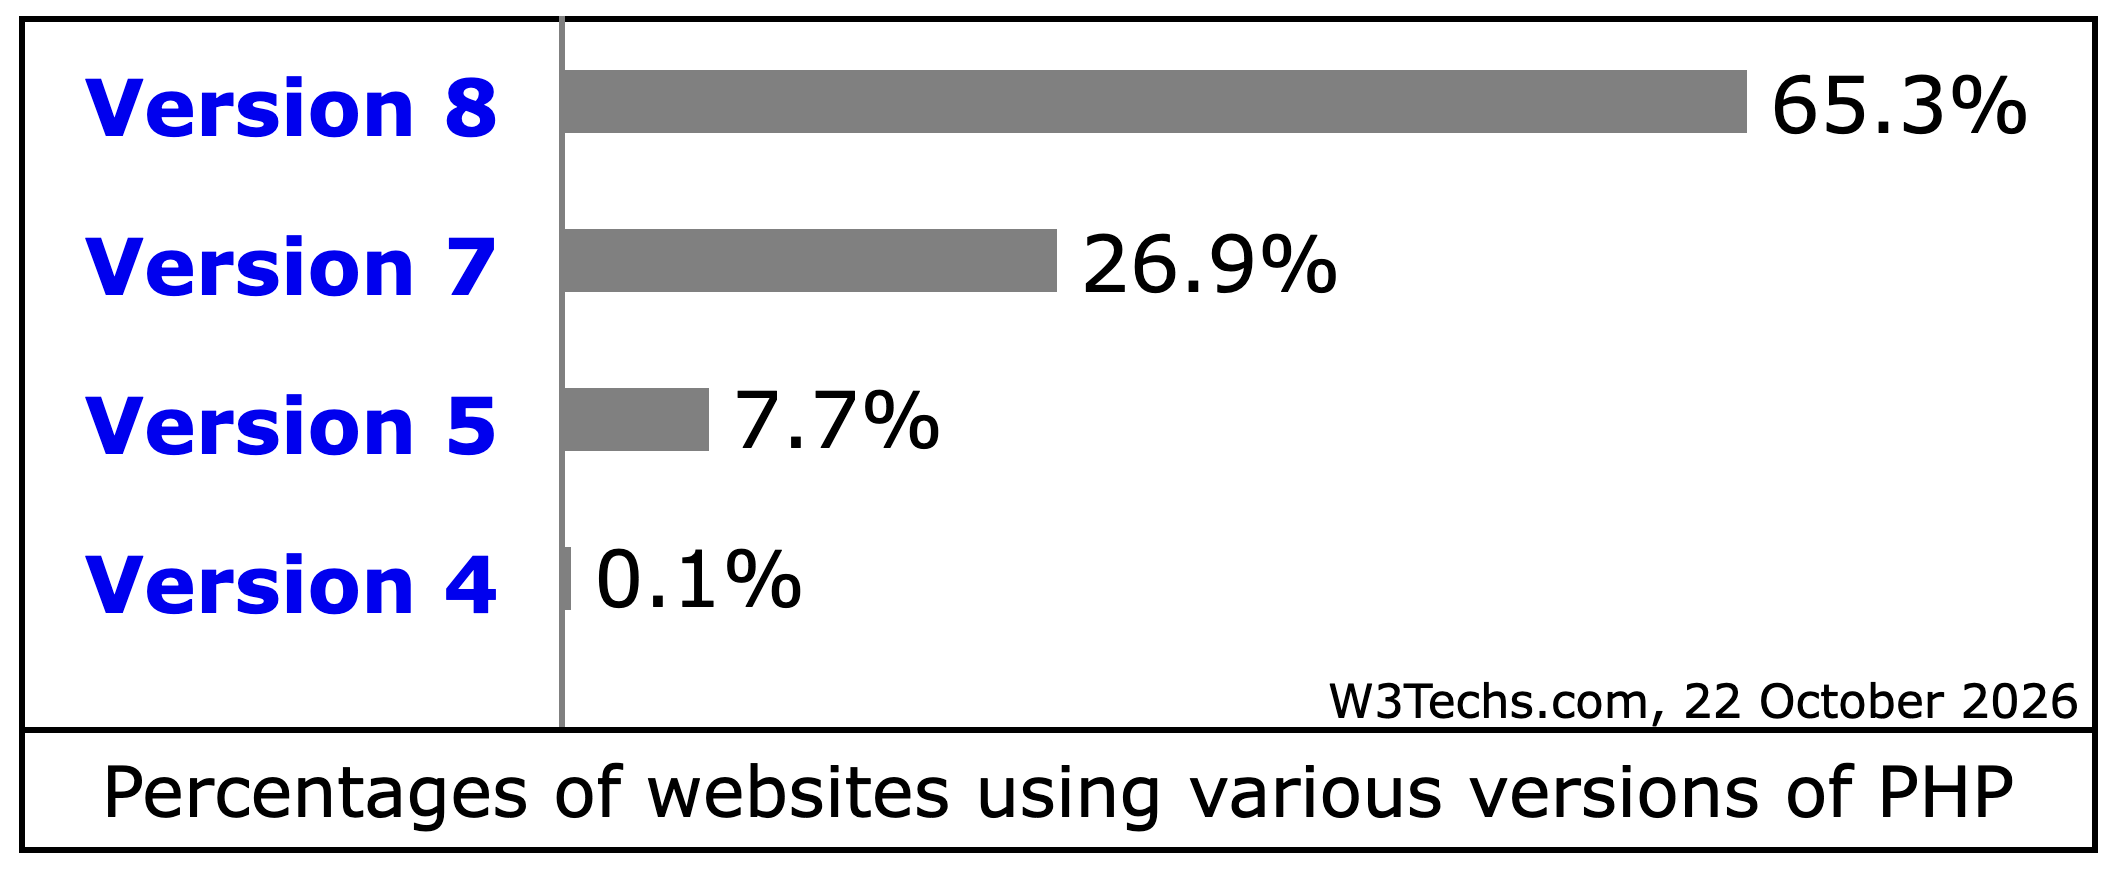
O patch atualmente cobre apenas quatro versões do PHP: 8.2 a 8.5. No entanto, dados da W3Techs do mesmo dia mostraram que 27% de todos os sites PHP ainda estão executando o PHP 7.x e 7,7% estão executando o PHP 5.x. Essas versões desatualizadas não são elegíveis para patches oficiais.
O especialista em informática forense Hal Pomeranz observou: "Há muitas instalações embutidas que nunca serão atualizadas, muitos aplicativos esquecidos e sem manutenção. Desta vez, a longa cauda será muito longa."
A IA encontrou? Em uma semana, ou meses?
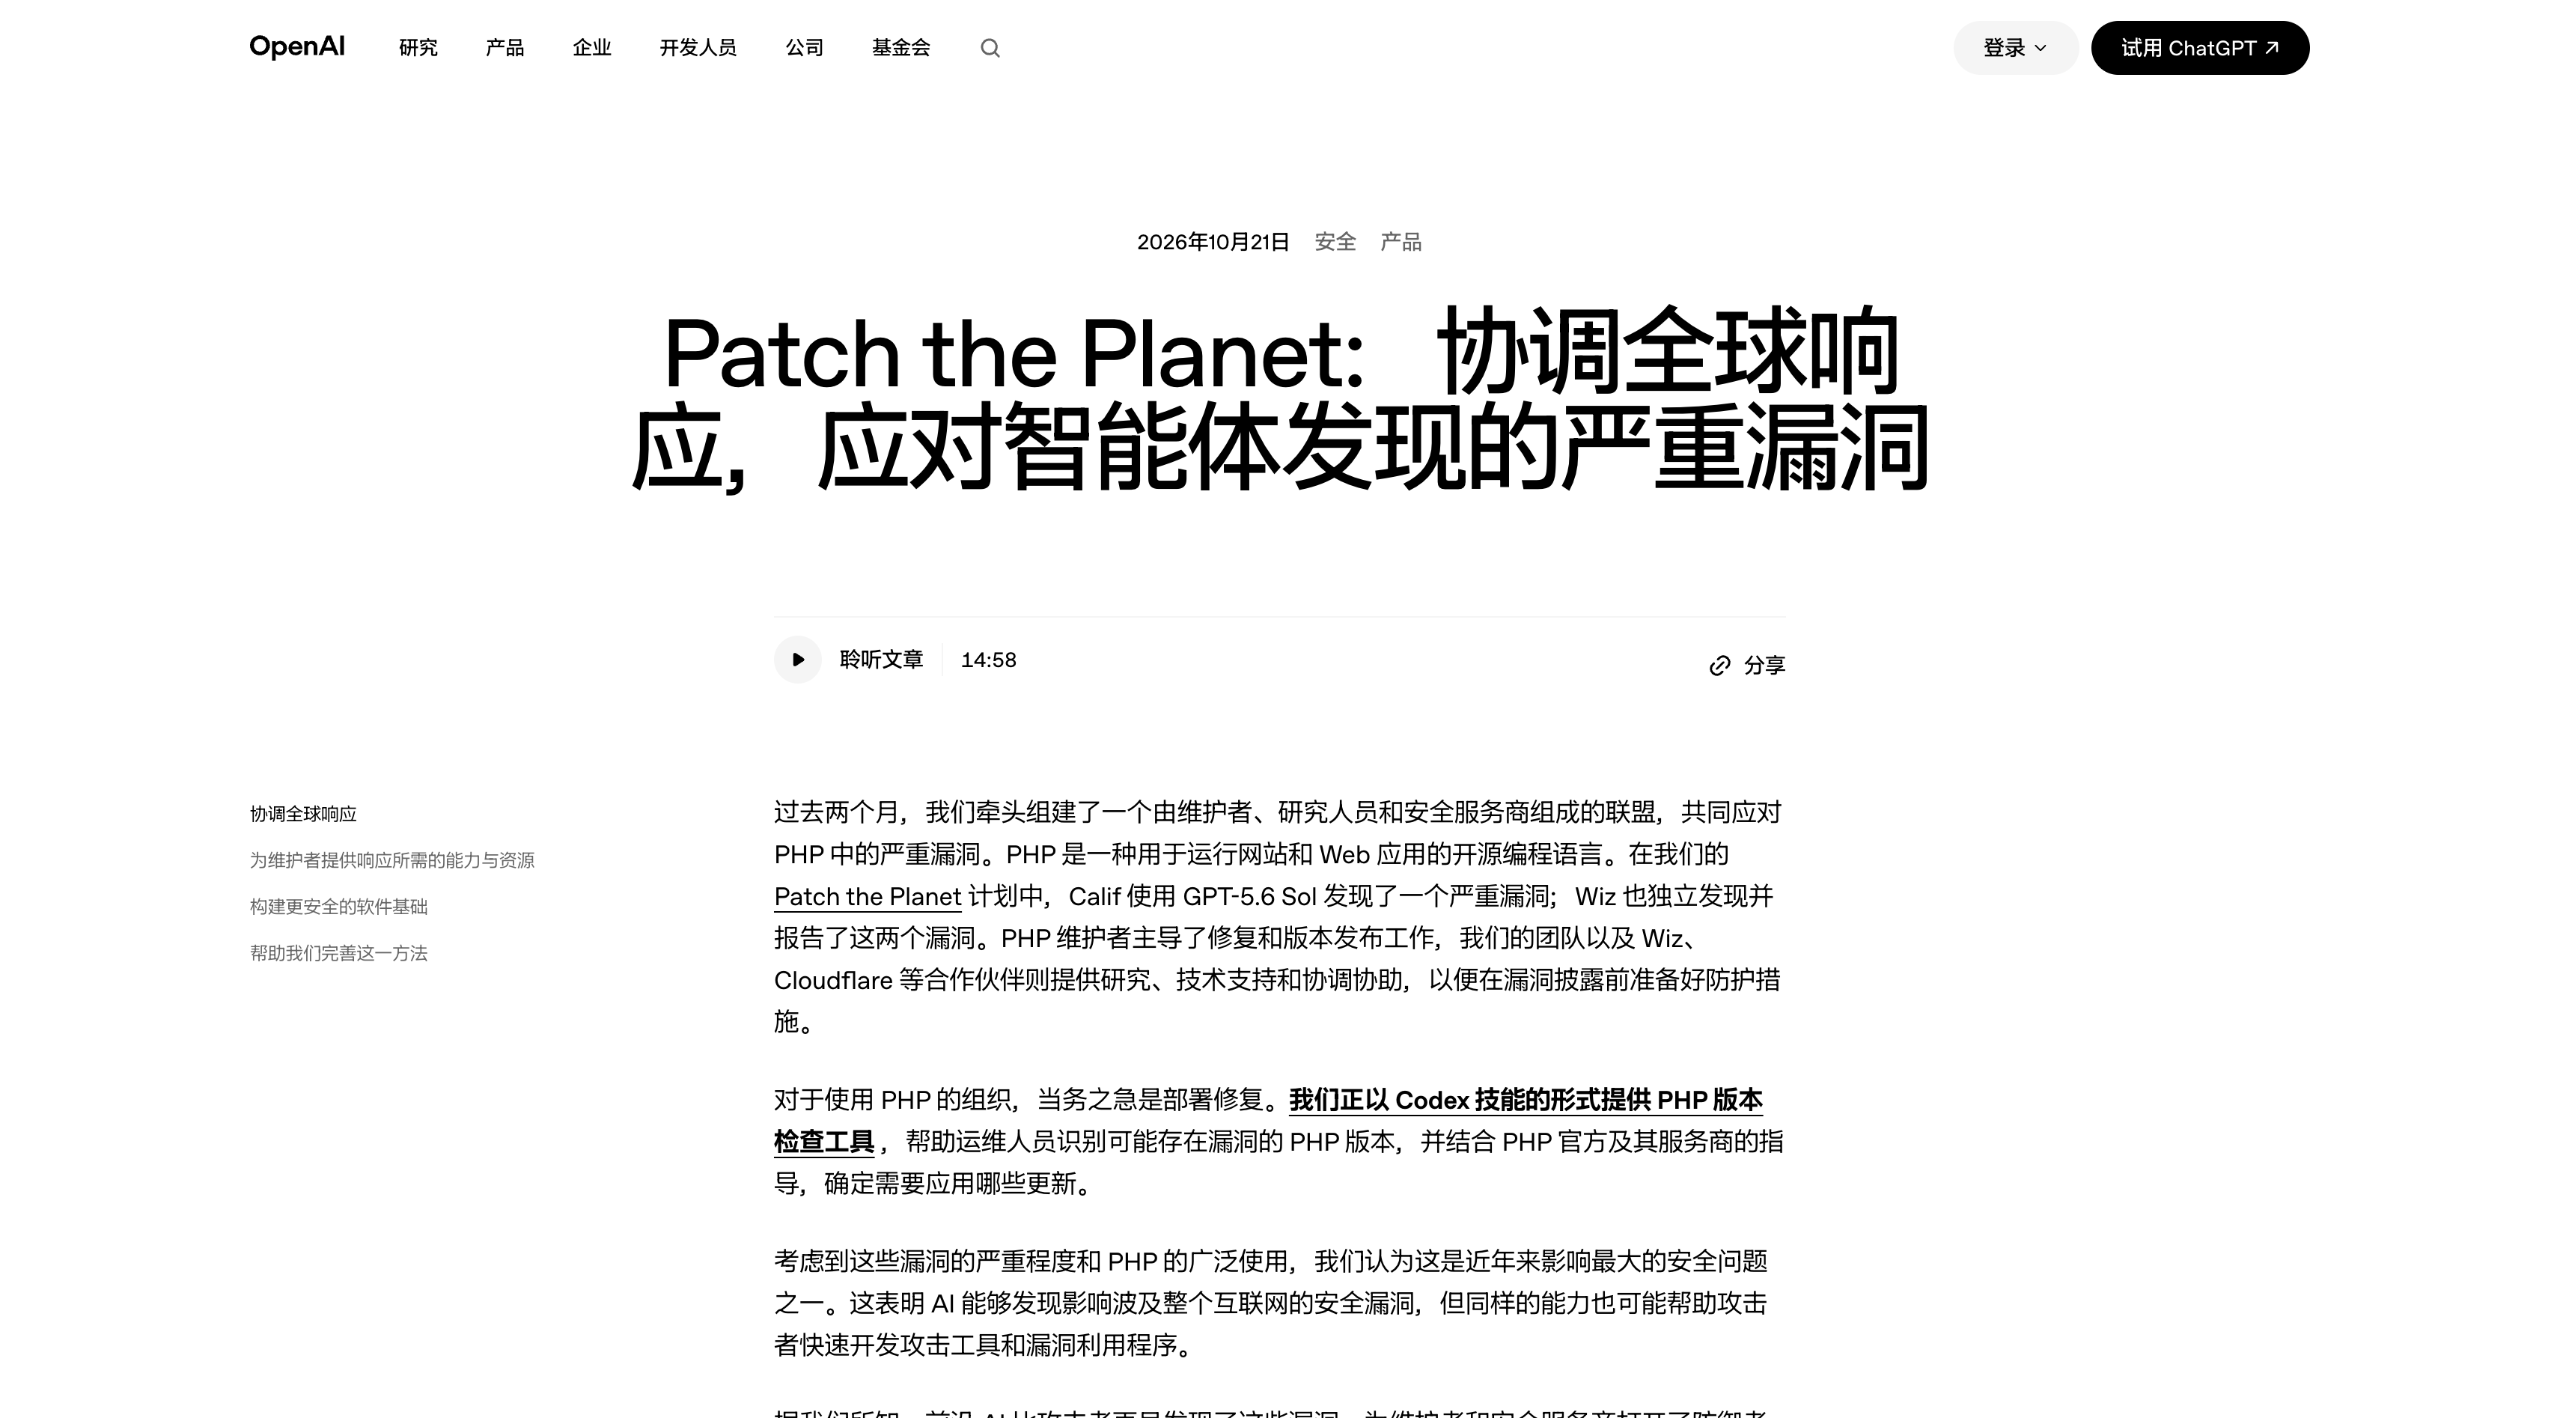
Após a vulnerabilidade ser divulgada, OpenAI publicou um artigo listando o incidente como uma de suas conquistas em segurança de IA: pesquisadores da Califórnia usaram o GPT-5.6 Sol para encontrar a falha crítica, e várias equipes colaboraram para concluir a verificação e a resposta.
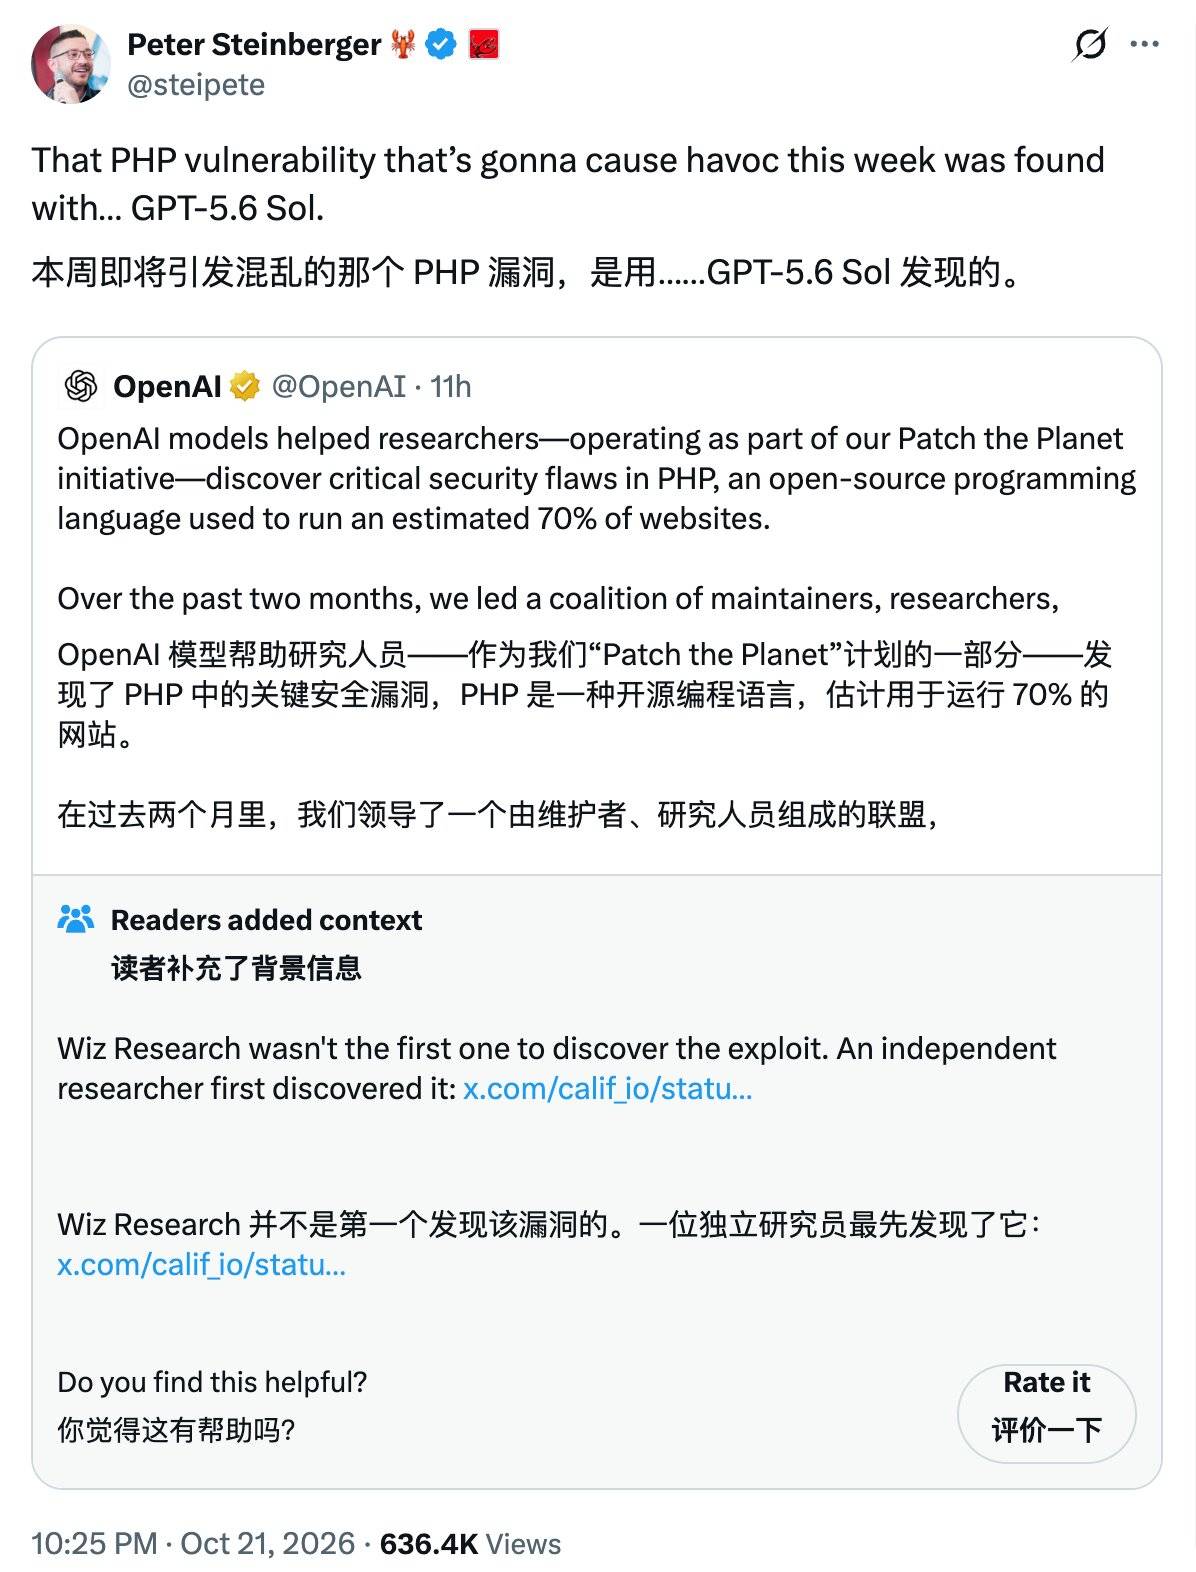
Quem está familiarizado com as táticas de marketing das empresas de IA pode, inconscientemente, se perguntar: será que o modelo realmente descobriu uma vulnerabilidade, ou é apenas mais um caso de pesquisa humana sendo rotulada como IA?
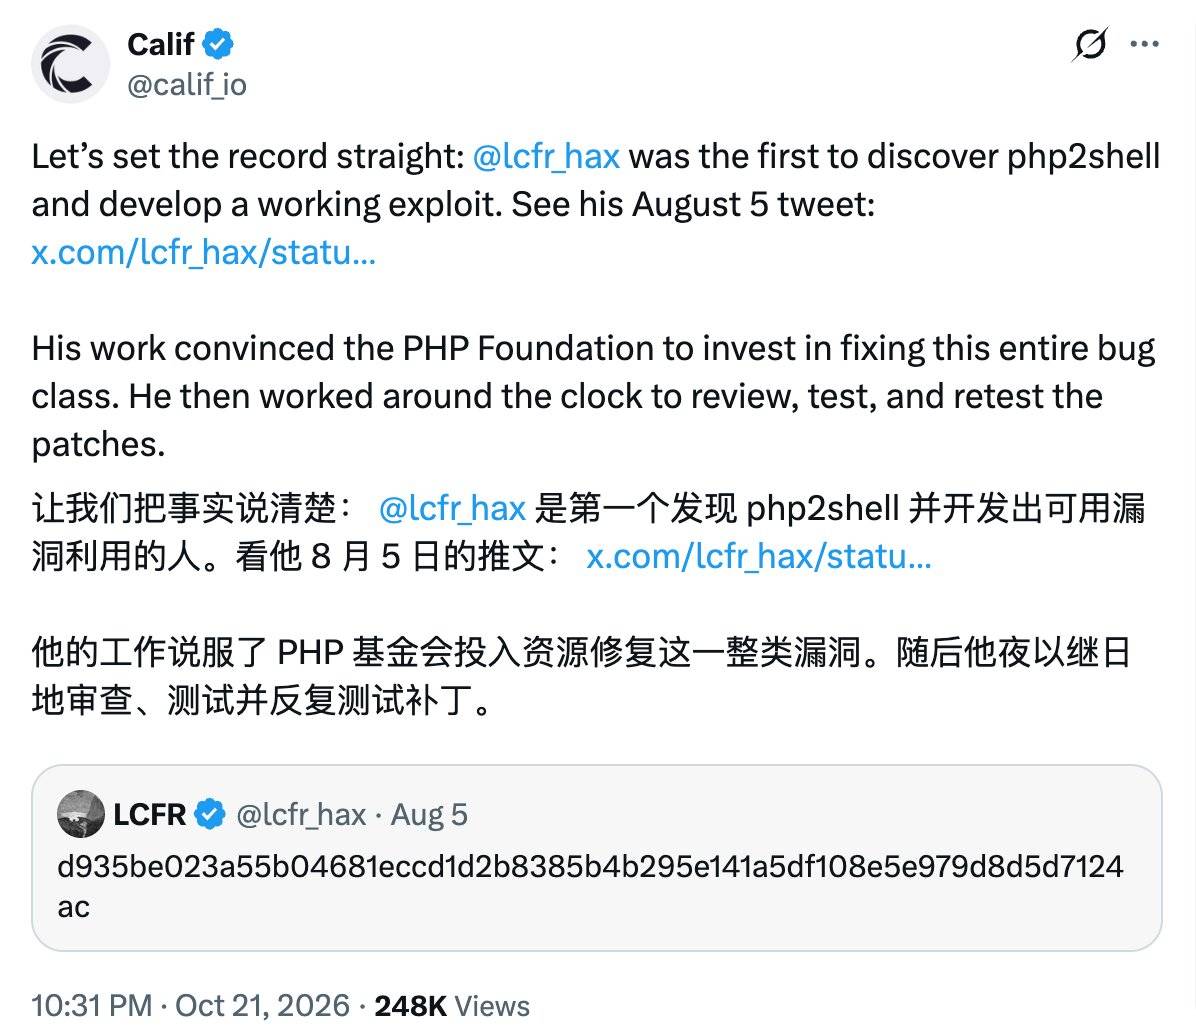
No dia da divulgação, a Califórnia "defendeu" publicamente Ryan Austin no caso X, alegando que ele foi a primeira pessoa a descobrir e criar um código de ataque utilizável, citando como prova um tweet que ele publicou em 5 de agosto contendo a hashtag da descoberta.
O relatório técnico oficial, escrito pela pessoa que descobriu a vulnerabilidade, é também uma das fontes primárias de informação mais importantes neste incidente.
Em seu artigo, Ryan enfatiza que a descoberta inicial não dependeu de nenhuma estrutura ou modelo de ferramenta especial que não fosse de domínio público. Seu conhecimento do histórico do alvo determinou o rumo da investigação; palavras-chave simples foram insuficientes para que o modelo revelasse todas as vulnerabilidades.
Sua série de descobertas remonta à primeira vulnerabilidade de limite de memória do PHP encontrada por Stefan Esser em 2004, um relatório de bug ignorado em 2020 e uma auditoria em 2024 que não conseguiu comprovar a possibilidade de exploração.
A implicação é que a IA apenas comprime o tempo de verificação, enquanto o senso de direção ainda vem dos humanos.
A análise da PHP Foundation também confirmou que a equipe OpenAI relatou de forma independente a mesma causa raiz em 11 de agosto e, posteriormente, adicionou detalhes sobre o caminho do ataque. O relatório detalhou como a vulnerabilidade foi descoberta e corrigida, e revelou o relato completo de como ela saiu do controle.
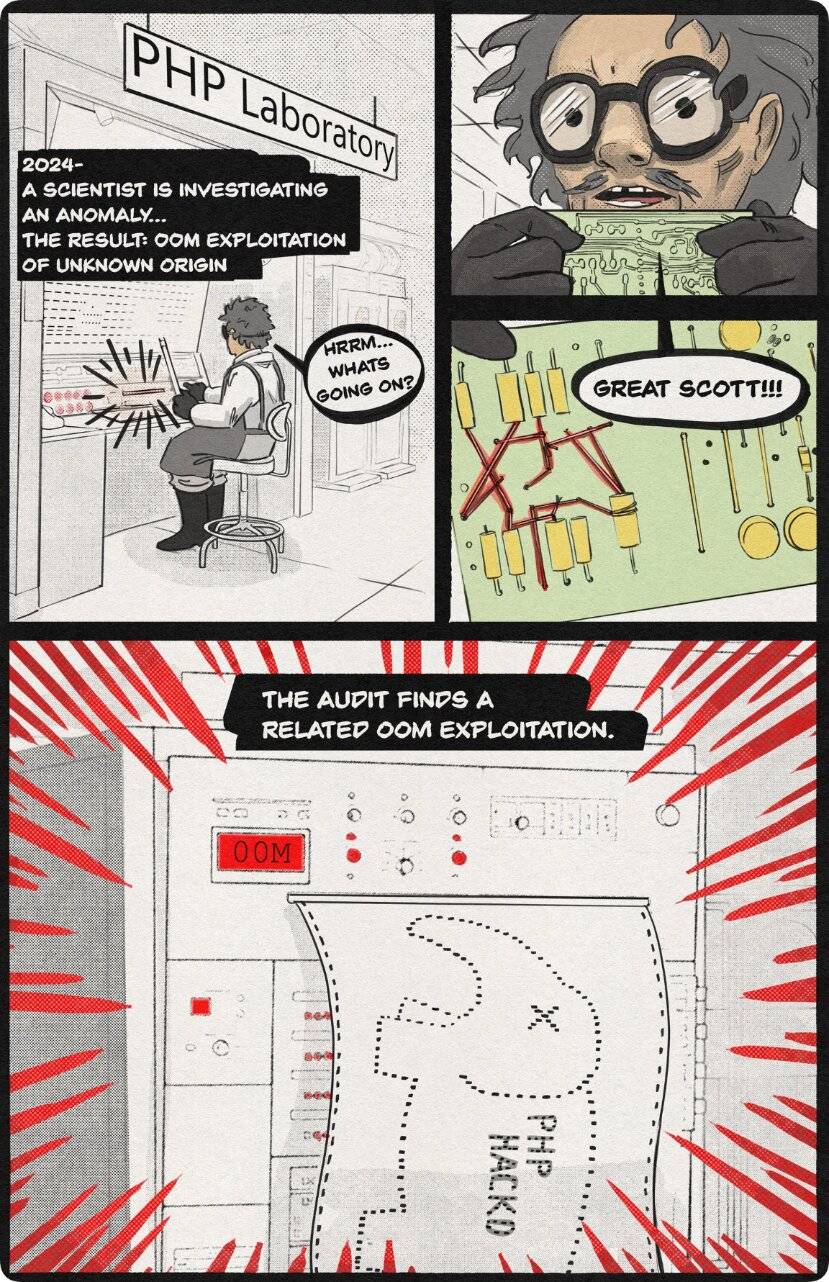
Em 2024, o PHP passou por sua primeira auditoria de segurança externa em muitos anos, e um desenvolvedor principal percebeu uma possível vulnerabilidade no tratamento de esgotamento de memória enquanto corrigia problemas descobertos durante a auditoria.
Na época, ninguém conseguia provar que a vulnerabilidade poderia ser explorada, e as diversas soluções propostas tinham seus próprios custos, podendo quebrar a compatibilidade ou introduzir novos riscos de negação de serviço. A equipe não conseguiu chegar a uma conclusão, e o problema foi arquivado. Posteriormente, a PHP Foundation classificou o ocorrido como uma "falha estrutural".
No verão de 2026, três equipes, equipadas com ferramentas de IA, descobriram esse problema quase simultaneamente:
- Em 1º de agosto, Ryan Austin, pesquisador da empresa de segurança Calif., descobriu a primeira vulnerabilidade com a ajuda do GPT-5.6 Sol da OpenAI e a reportou à equipe do PHP em 11 de agosto; OpenAI por sua vez, relatou a mesma causa raiz no mesmo dia.
- Em 19 de agosto, a Wiz, do Google, usou sua própria plataforma, Wiz Atlas, juntamente com o Gemini 4 Argon e o GPT-5.6 Sol, para descobrir a vulnerabilidade de forma independente. Nos dois dias seguintes, verificou a execução remota de código sem login nos servidores espelho oficiais do Drupal e do WordPress.
"Esses tipos de riscos de gerenciamento de memória já foram observados há muito tempo, mas sempre foram considerados muito difíceis de explorar", disse Thai Duong, CEO da Calif, ao The Wall Street Journal.
Transformar falhas teóricas em código de ataque utilizável exige a conexão de múltiplas etapas e a depuração repetida do layout de memória para cada alvo. O que antes levava meses para equipes de elite agora pode ser feito em uma semana por um único pesquisador e um modelo de ponta.
Ami Luttwak, cofundador da Wiz, chamou-a de "a vulnerabilidade mais grave já descoberta com a ajuda de IA" e comparou-a a vulnerabilidades lendárias como Heartbleed e Log4Shell, que também estavam profundamente enraizadas nos fundamentos da internet e permaneceram adormecidas por muitos anos antes de serem descobertas.
Um reparo sem fim
Nos dois meses seguintes à confirmação da vulnerabilidade, os responsáveis pela manutenção do PHP lideraram a correção, com a participação da Calif, Wiz e OpenAI na verificação. Fornecedores como Google Cloud, Cloudflare, AWS, Microsoft, Automattic, Fastly, Akamai e Vercel prepararam soluções de mitigação com antecedência, e as distribuições Linux e os fornecedores de suporte de longo prazo receberam a correção antecipadamente.
A Cloudflare anunciou que suas regras de proteção WAF estão em vigor por padrão para todos os clientes, incluindo a versão gratuita. Para isso, lançaram um novo recurso chamado "Inspeção Completa de Transações", que correlaciona solicitações e respostas do servidor de origem para determinar se um ataque foi bem-sucedido.
Ainda assim, a Cloudflare observou tráfego de ataque direcionado a clientes naquele dia, bem como invasores alterando constantemente os payloads em uma tentativa de burlar as regras.
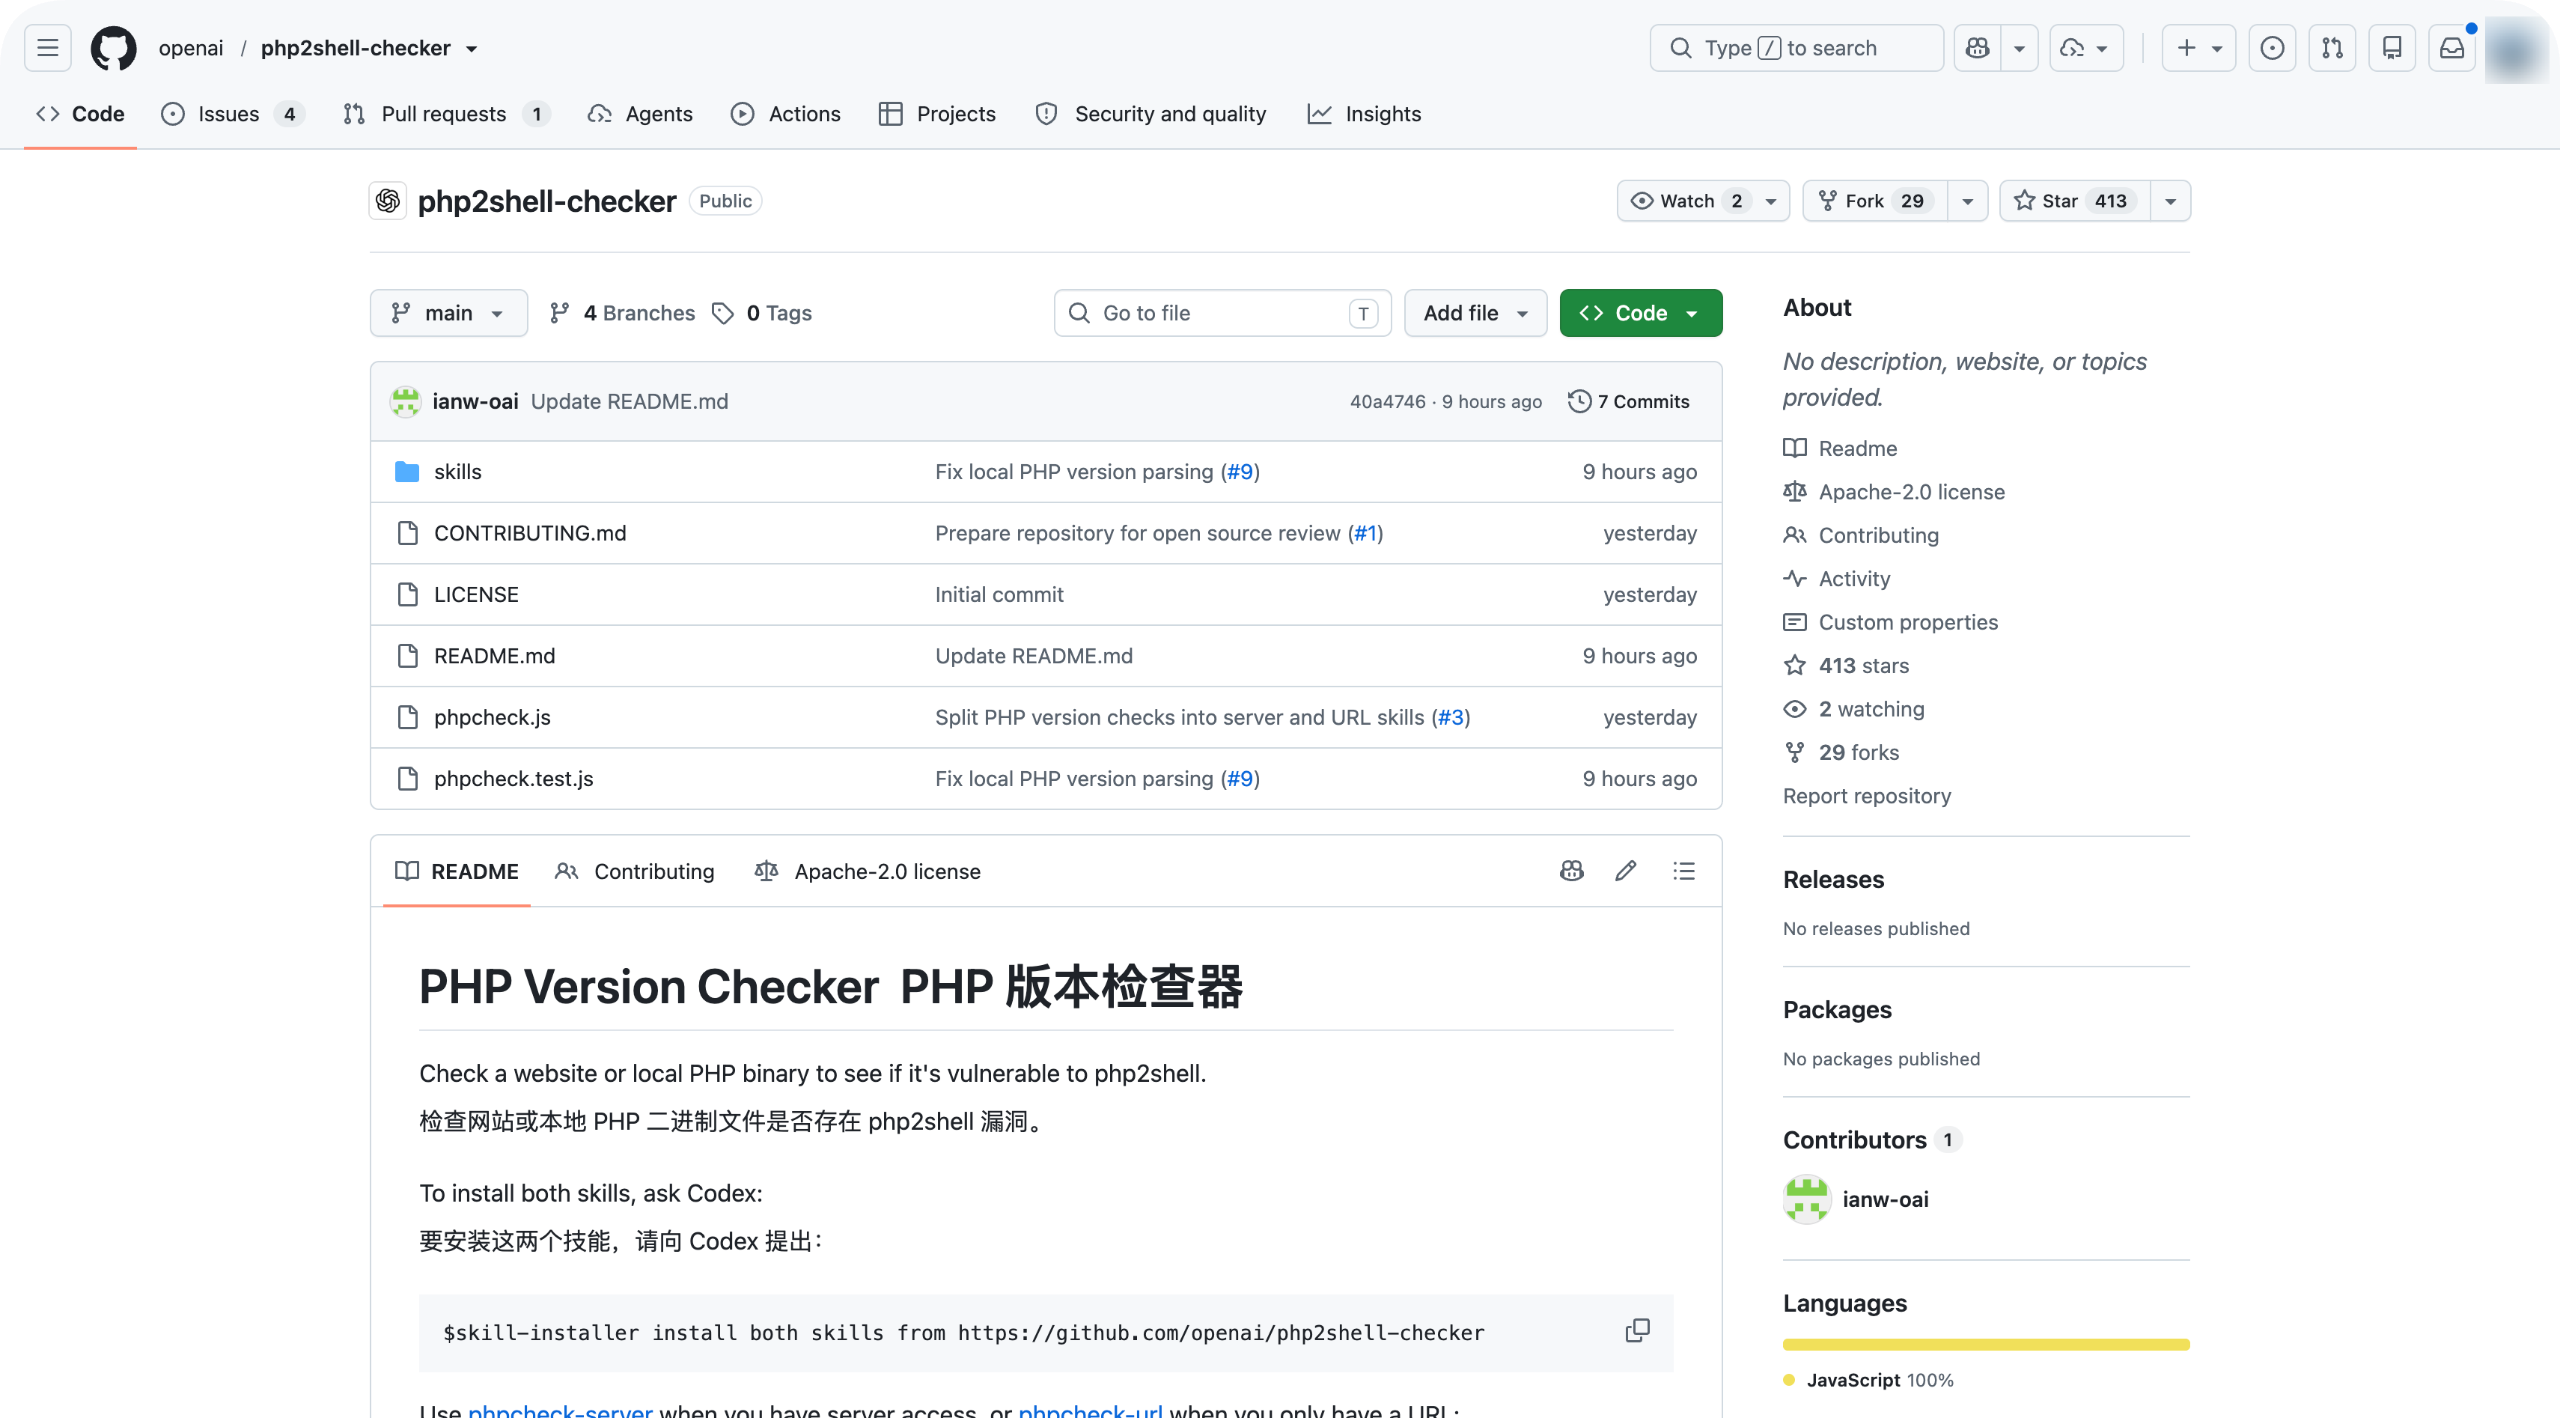
OpenAI também mencionou que disponibilizou como código aberto uma habilidade que pode ser instalada no Codex, especificamente para detectar se um site possui uma vulnerabilidade php2shell.
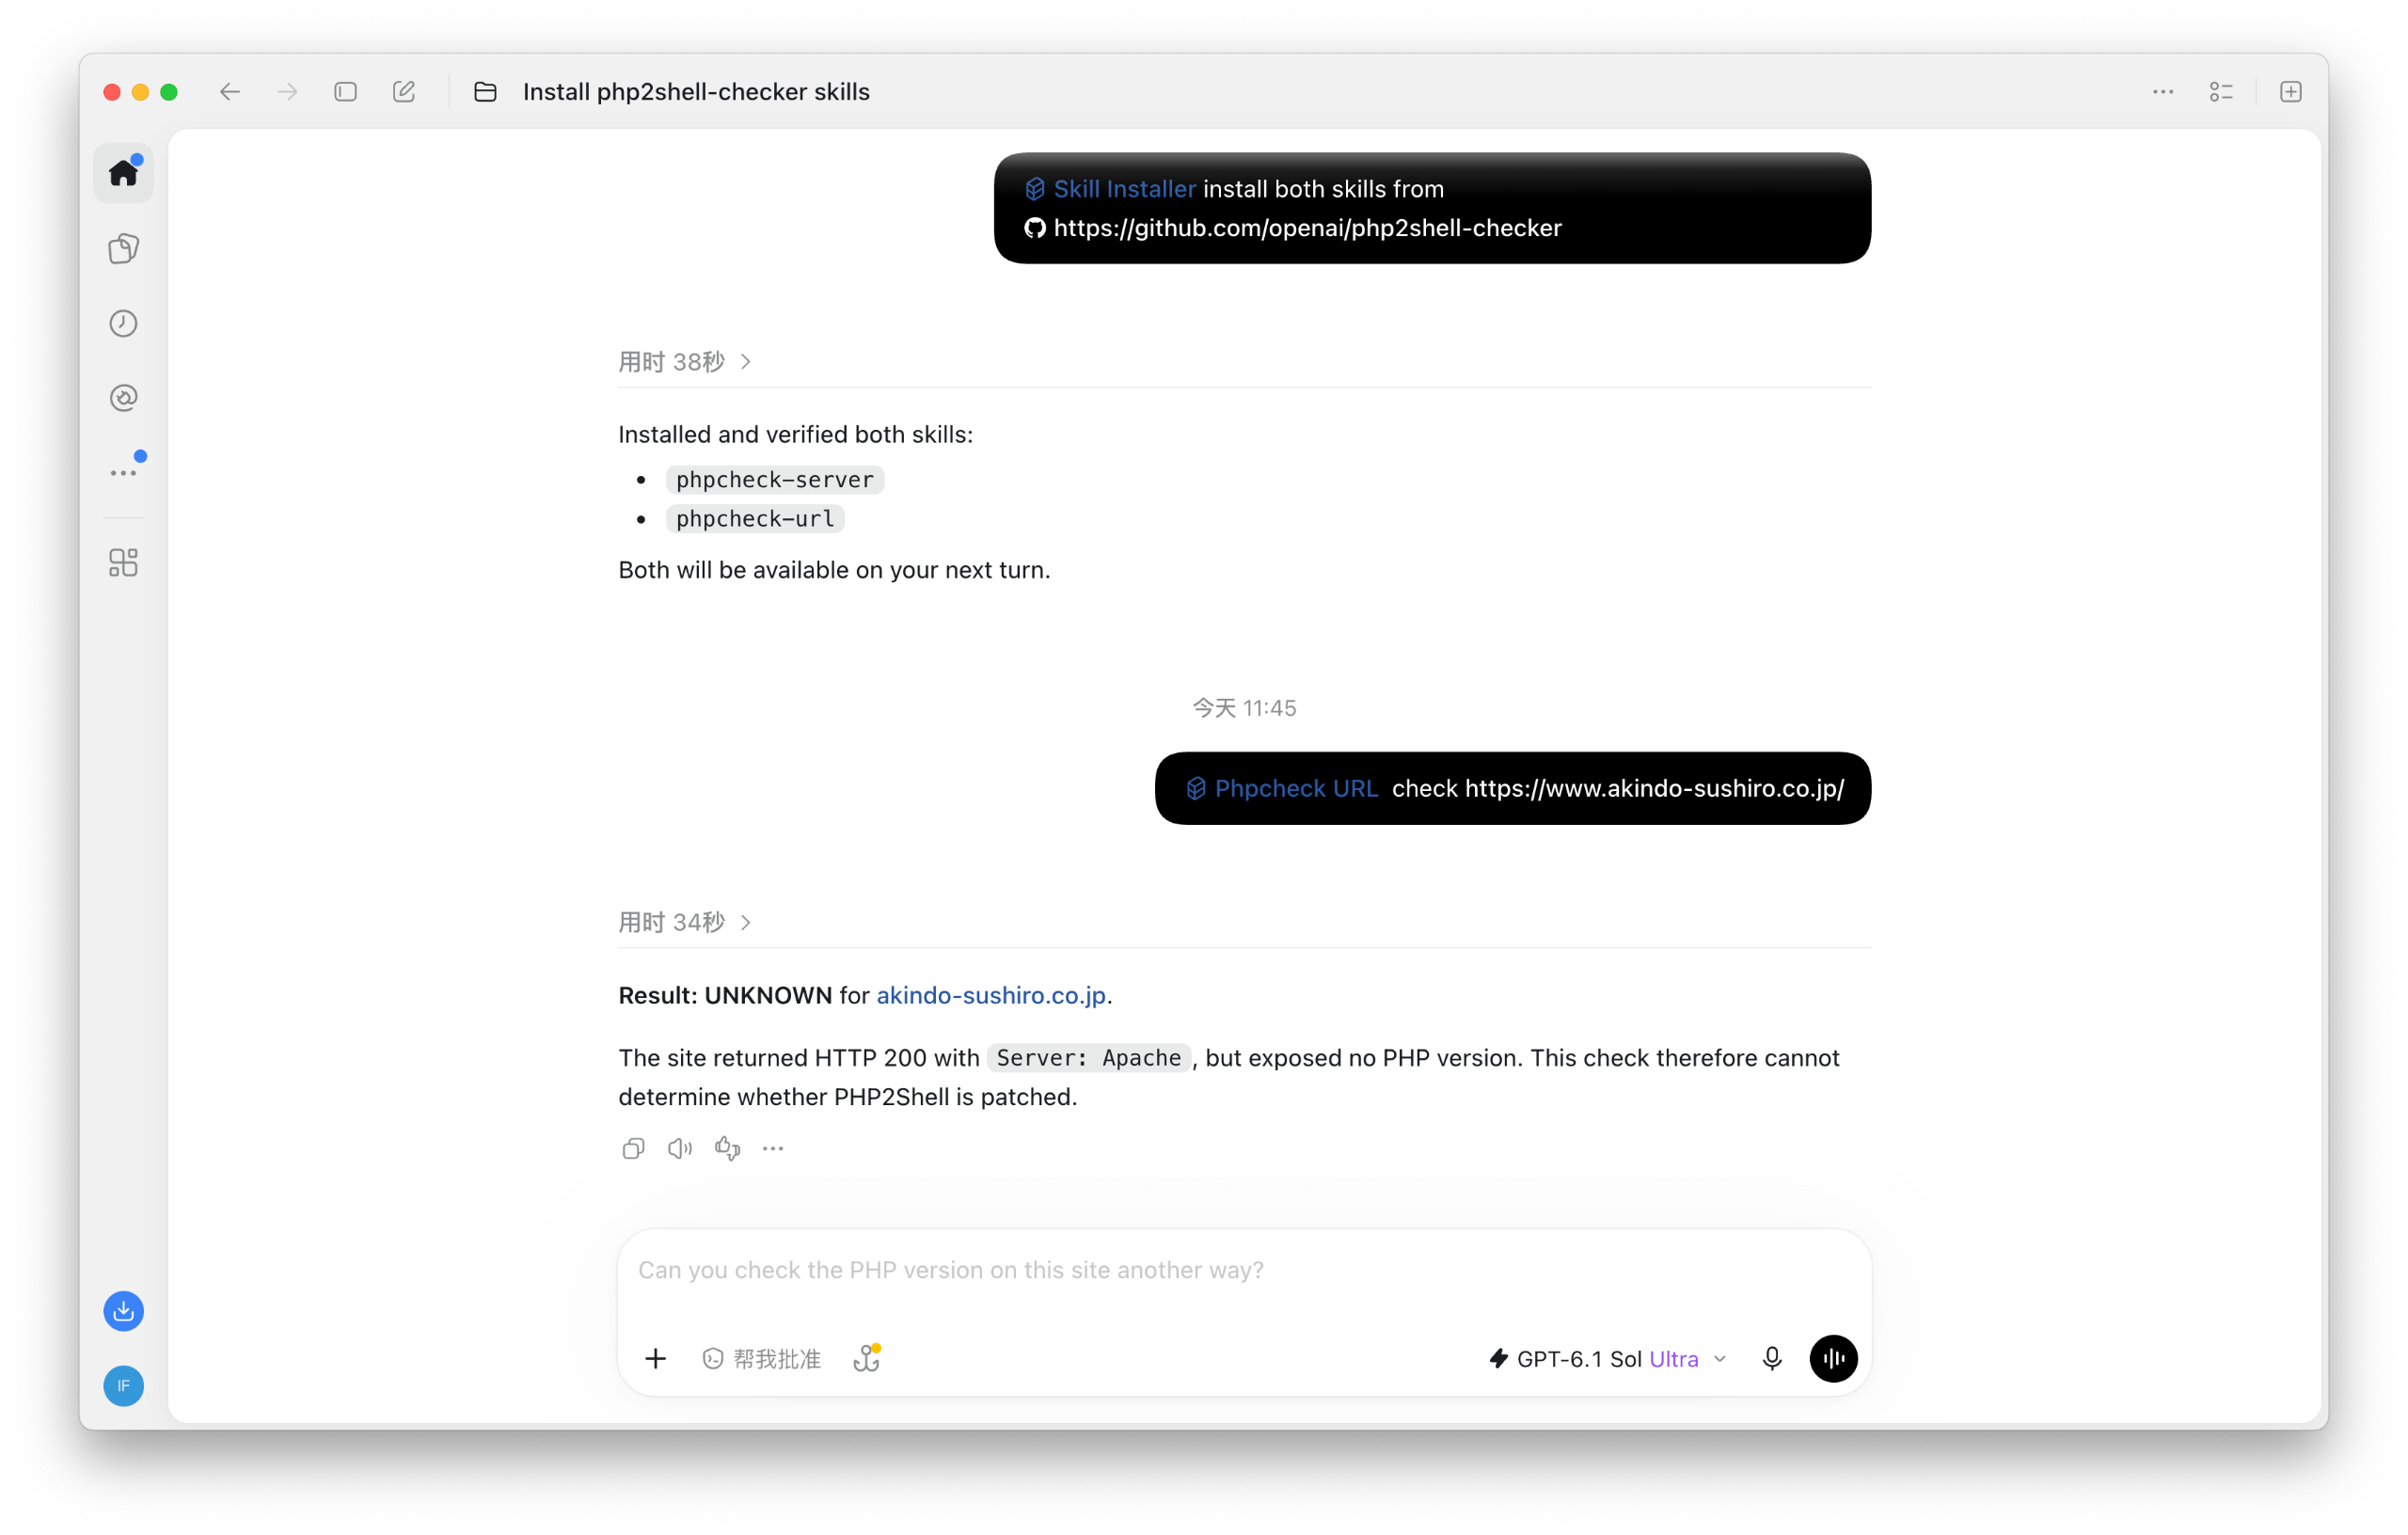
Para instalar, basta enviar "$skill-installer install both skills from https://github.com/openai/php2shell-checker". Para verificar, use a skill correspondente e inclua o link.
Use o phpcheck-server quando tiver acesso ao servidor do site e use o phpcheck-url quando tiver apenas a URL.
Para usuários comuns, este incidente pode não ter nenhum outro impacto, exceto que alguns sites podem ficar temporariamente indisponíveis para login devido a manutenção emergencial.
Mas para quem opera um site ou serviço, a atualização para a versão corrigida exige a reinicialização de todos os processos PHP e a configuração de migrações ou quarentenas para versões mais antigas que não possuem a correção.
Para o grande número de sites de nicho na China que utilizam BT Panel, ThinkPHP e Discuz, as versões mais antigas desses sites não receberão atualizações oficiais desta vez, e a única opção viável será a migração ou o isolamento, como último recurso.
Para o setor como um todo, o PHP2Shell deixou uma sombra ainda maior. Em sua análise pós-mortem, OpenAI reconheceu que a capacidade de ajudar pesquisadores a identificar vulnerabilidades graves também poderia ajudar os atacantes a criar ferramentas de ataque mais rapidamente.
No momento em que a atualização é lançada, tanto o atacante quanto o defensor têm o mesmo registro de alterações no código. A chamada "janela de oportunidade do defensor" está se tornando um recurso que precisa ser calculado com precisão.
Há mais de uma década, quando essas falhas foram incorporadas ao código PHP, ninguém conseguia utilizá-las.
Agora a inteligência artificial os desenterrou e, desta vez, eles estão nas mãos dos defensores.
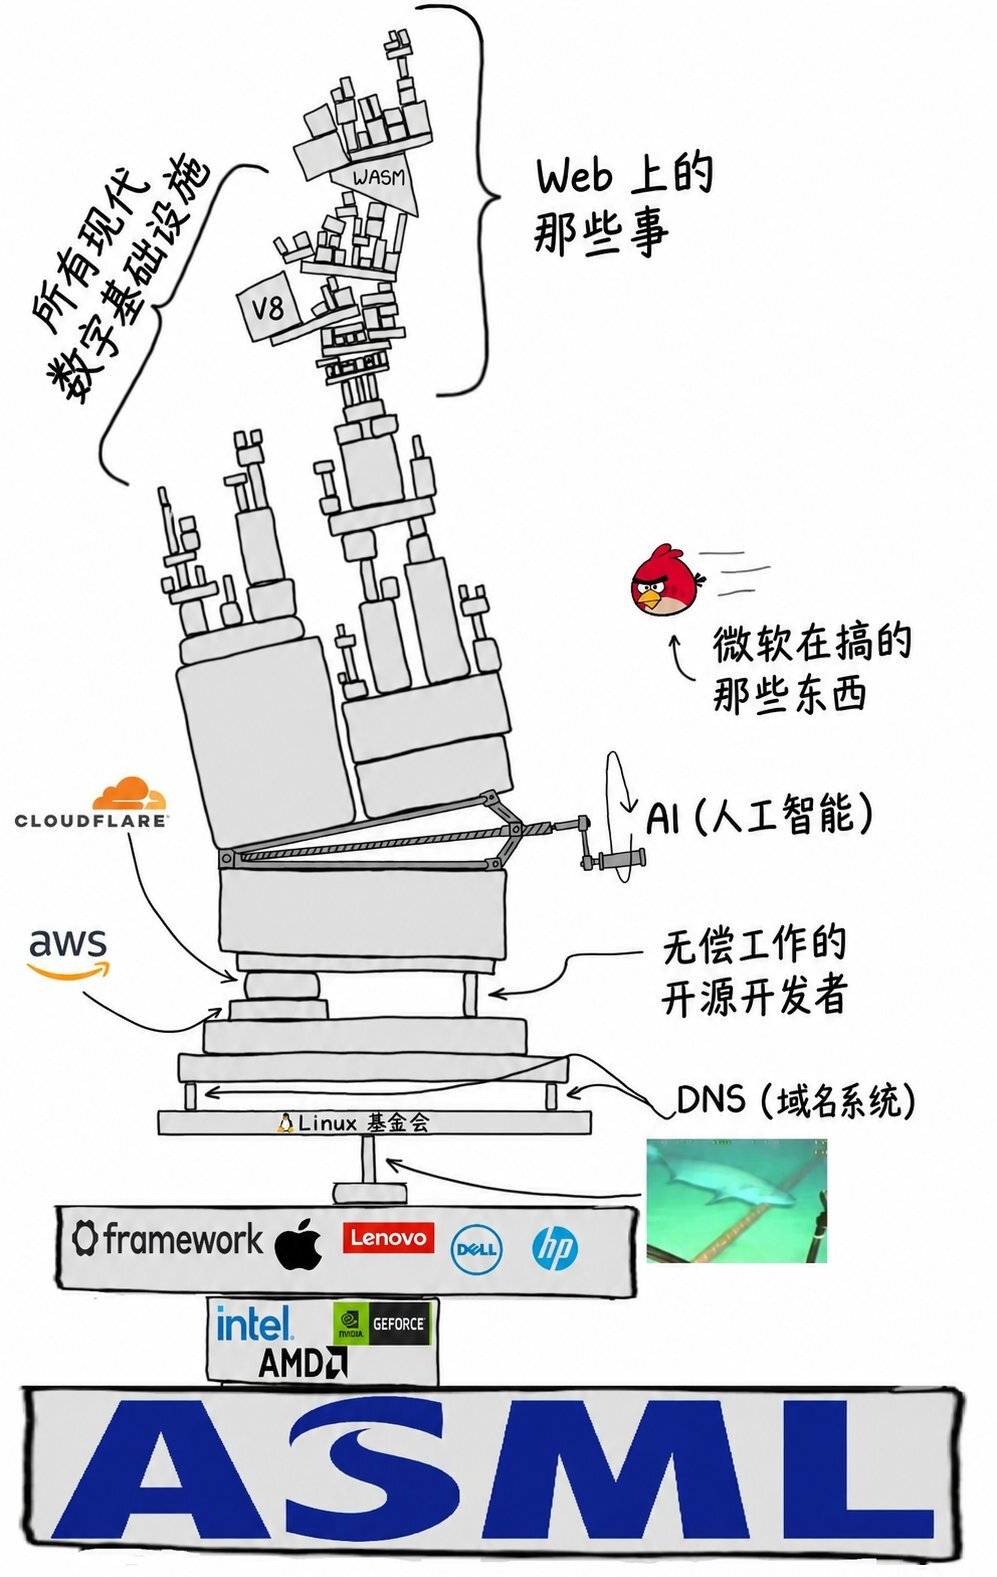
▲ A internet em ruínas
Temos todos os motivos para reconhecer a contribuição da IA para este evento. Com a ajuda da IA, os pesquisadores puderam continuar investigando pistas, analisar as razões das falhas e levar adiante tentativas que antes eram difíceis de concluir.
No entanto, provar que uma vulnerabilidade pode ser explorada geralmente significa criar um conjunto de código de ataque funcional. As capacidades analíticas e de depuração demonstradas pelo modelo nesse processo também podem ser usadas para aprimorar as ferramentas de ataque.
À medida que as barreiras de entrada para esse tipo de trabalho diminuem, as ameaças que os responsáveis pela manutenção precisam enfrentar também aumentarão.
Desta vez, os pesquisadores entregaram o relatório antes do prazo, ganhando tempo valioso para a restauração. É difícil prever quanto tempo de preparação eles terão no futuro.
A IA consegue identificar e verificar problemas cada vez mais rapidamente, mas resta saber se toda a internet conseguirá acompanhar a velocidade das correções.