OpenAI descobre uma "vulnerabilidade de nível secular" no PHP, colocando 70% dos sites em todo o mundo em risco
"PHP é a melhor linguagem do mundo"… mas a noite de 21 de outubro se tornou um pesadelo para todos os administradores de PHP.
Há dois dias, informações sobre duas vulnerabilidades de execução remota de alto risco no PHP, com o codinome PHP2Shell, foram acidentalmente vazadas, indicando que, nas situações mais perigosas, os atacantes poderiam explorar vulnerabilidades do PHP para executar código arbitrário em um servidor.
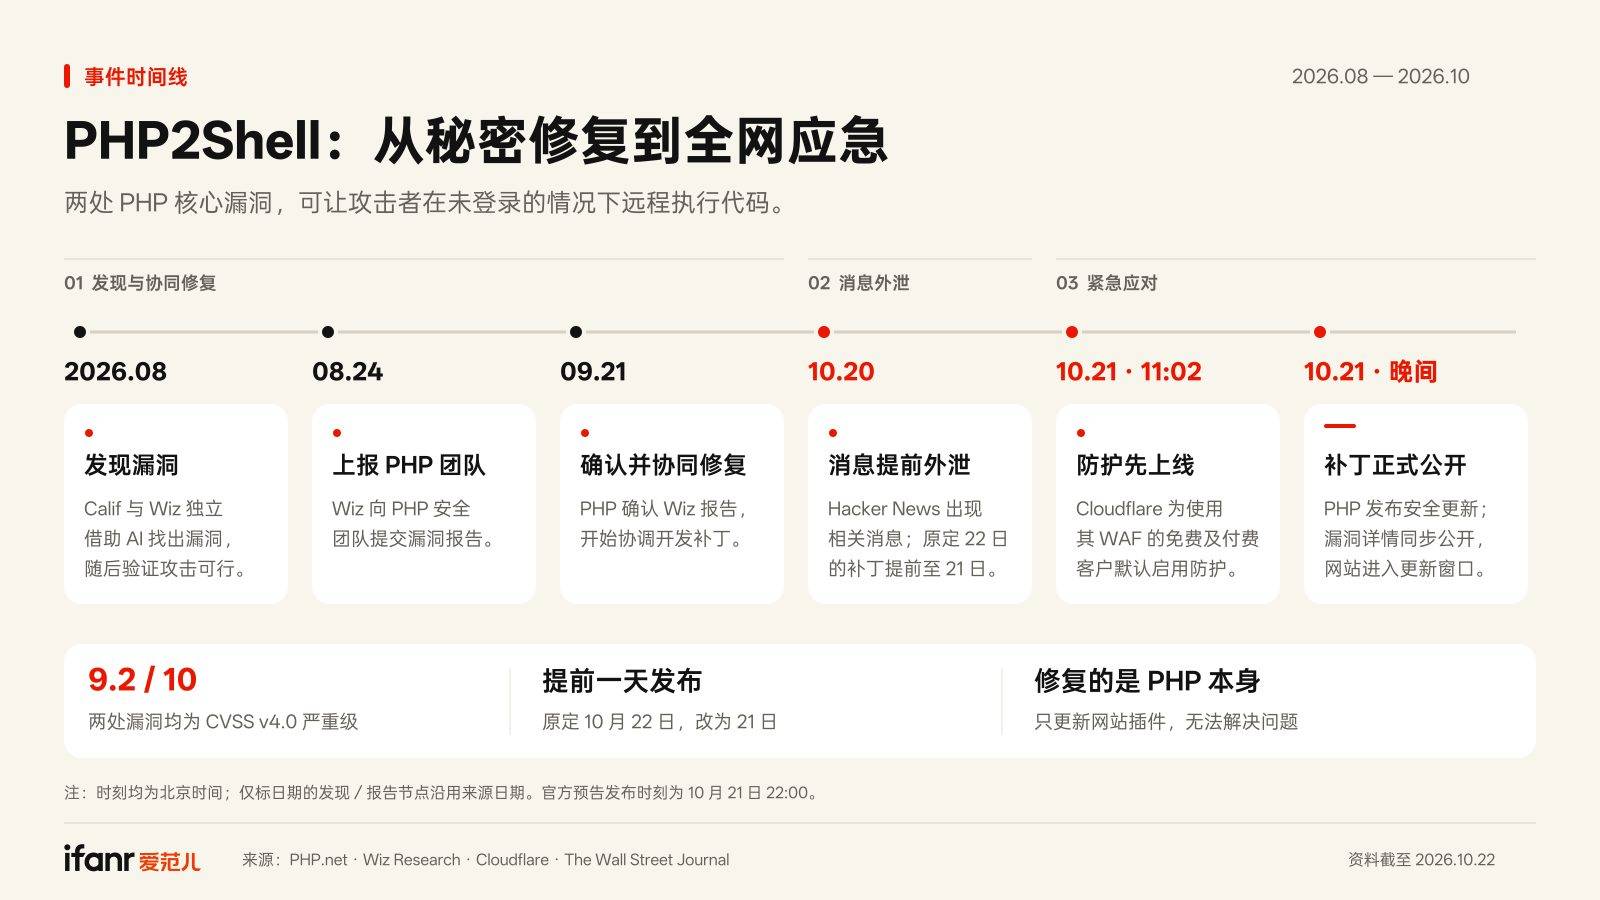
A divulgação inesperada da vulnerabilidade obrigou a Fundação PHP a lançar, antes do previsto, uma correção de segurança de emergência que já estava em desenvolvimento, às 22h da noite passada.
Você pode ter ouvido falar de PHP, mas não estar familiarizado com ele. Saiba que cerca de 70% dos sites em todo o mundo usam essa tecnologia em seus backends, e o Japão, com uma taxa de uso de até 92%, tornou-se uma "área severamente afetada".
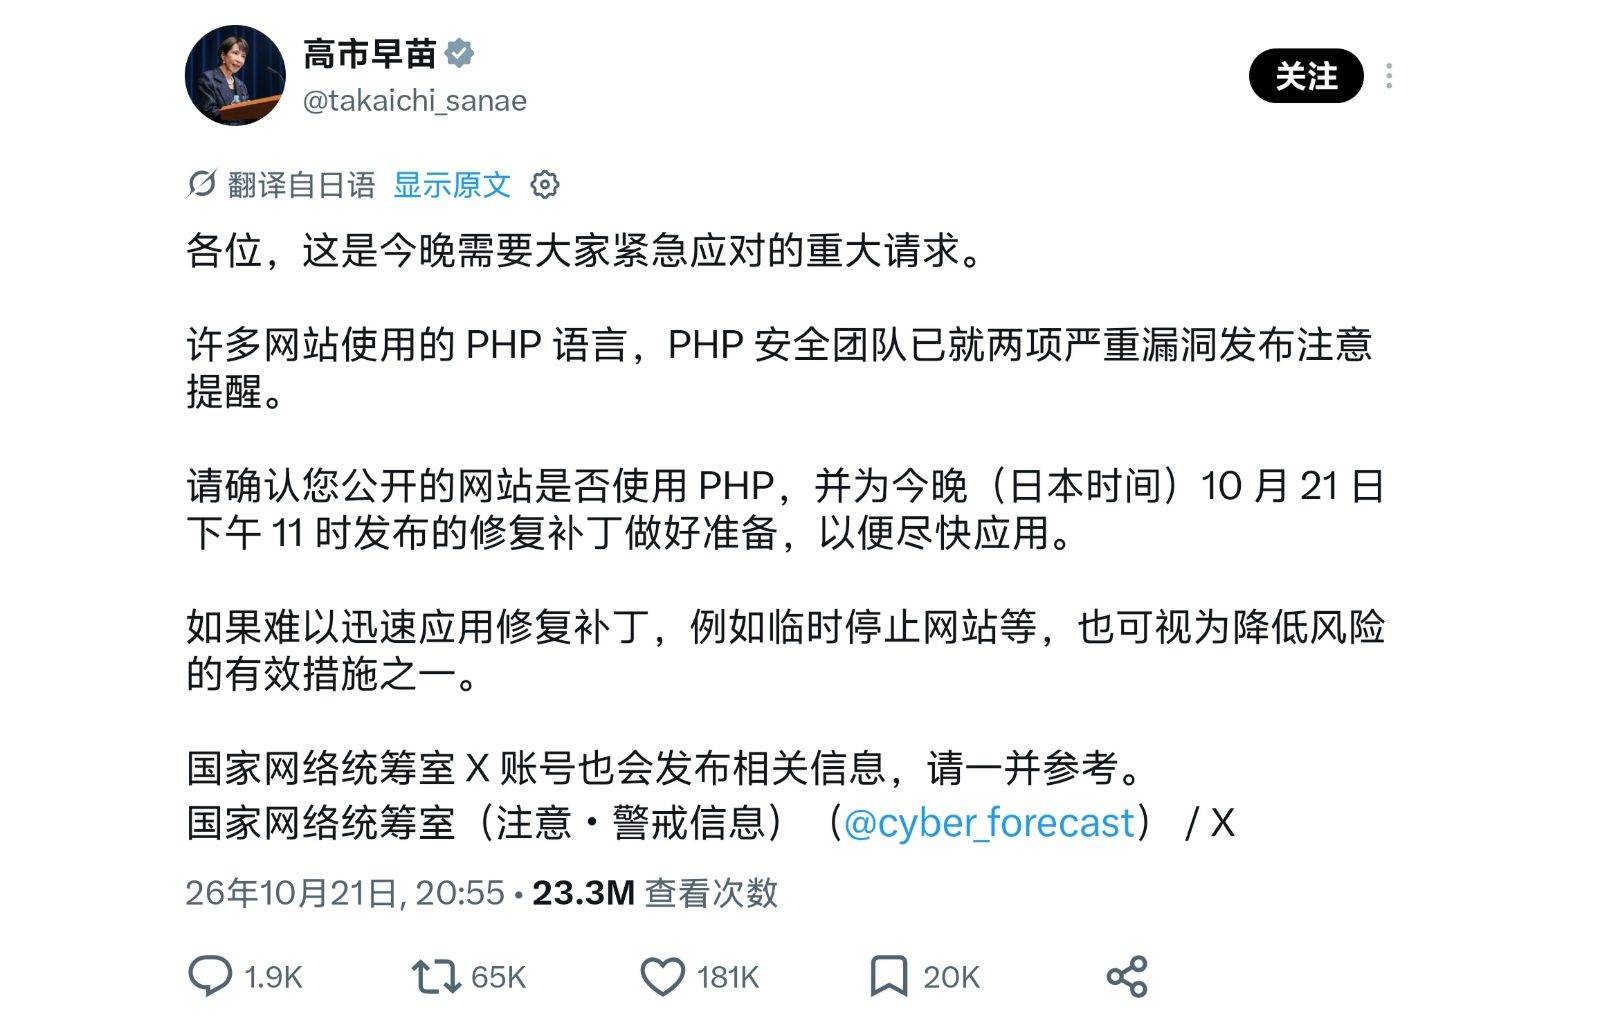
Como resultado, a partir da noite passada, inúmeros funcionários de manutenção de sites foram inundados por ligações, Sanae Takaichi publicou pessoalmente um artigo instando os administradores de sites a corrigirem o sistema, governos e instituições acadêmicas em metade da Europa "desligaram" urgentemente os servidores, e sites de anime conhecidos como Nico Nico Douga e Pixiv, bem como jogos como Uma Musume Pretty Derby, Granblue Fantasy e serviços relacionados à Nintendo, foram todos retirados do ar, iniciando um longo processo de atualização sem previsão de retorno.
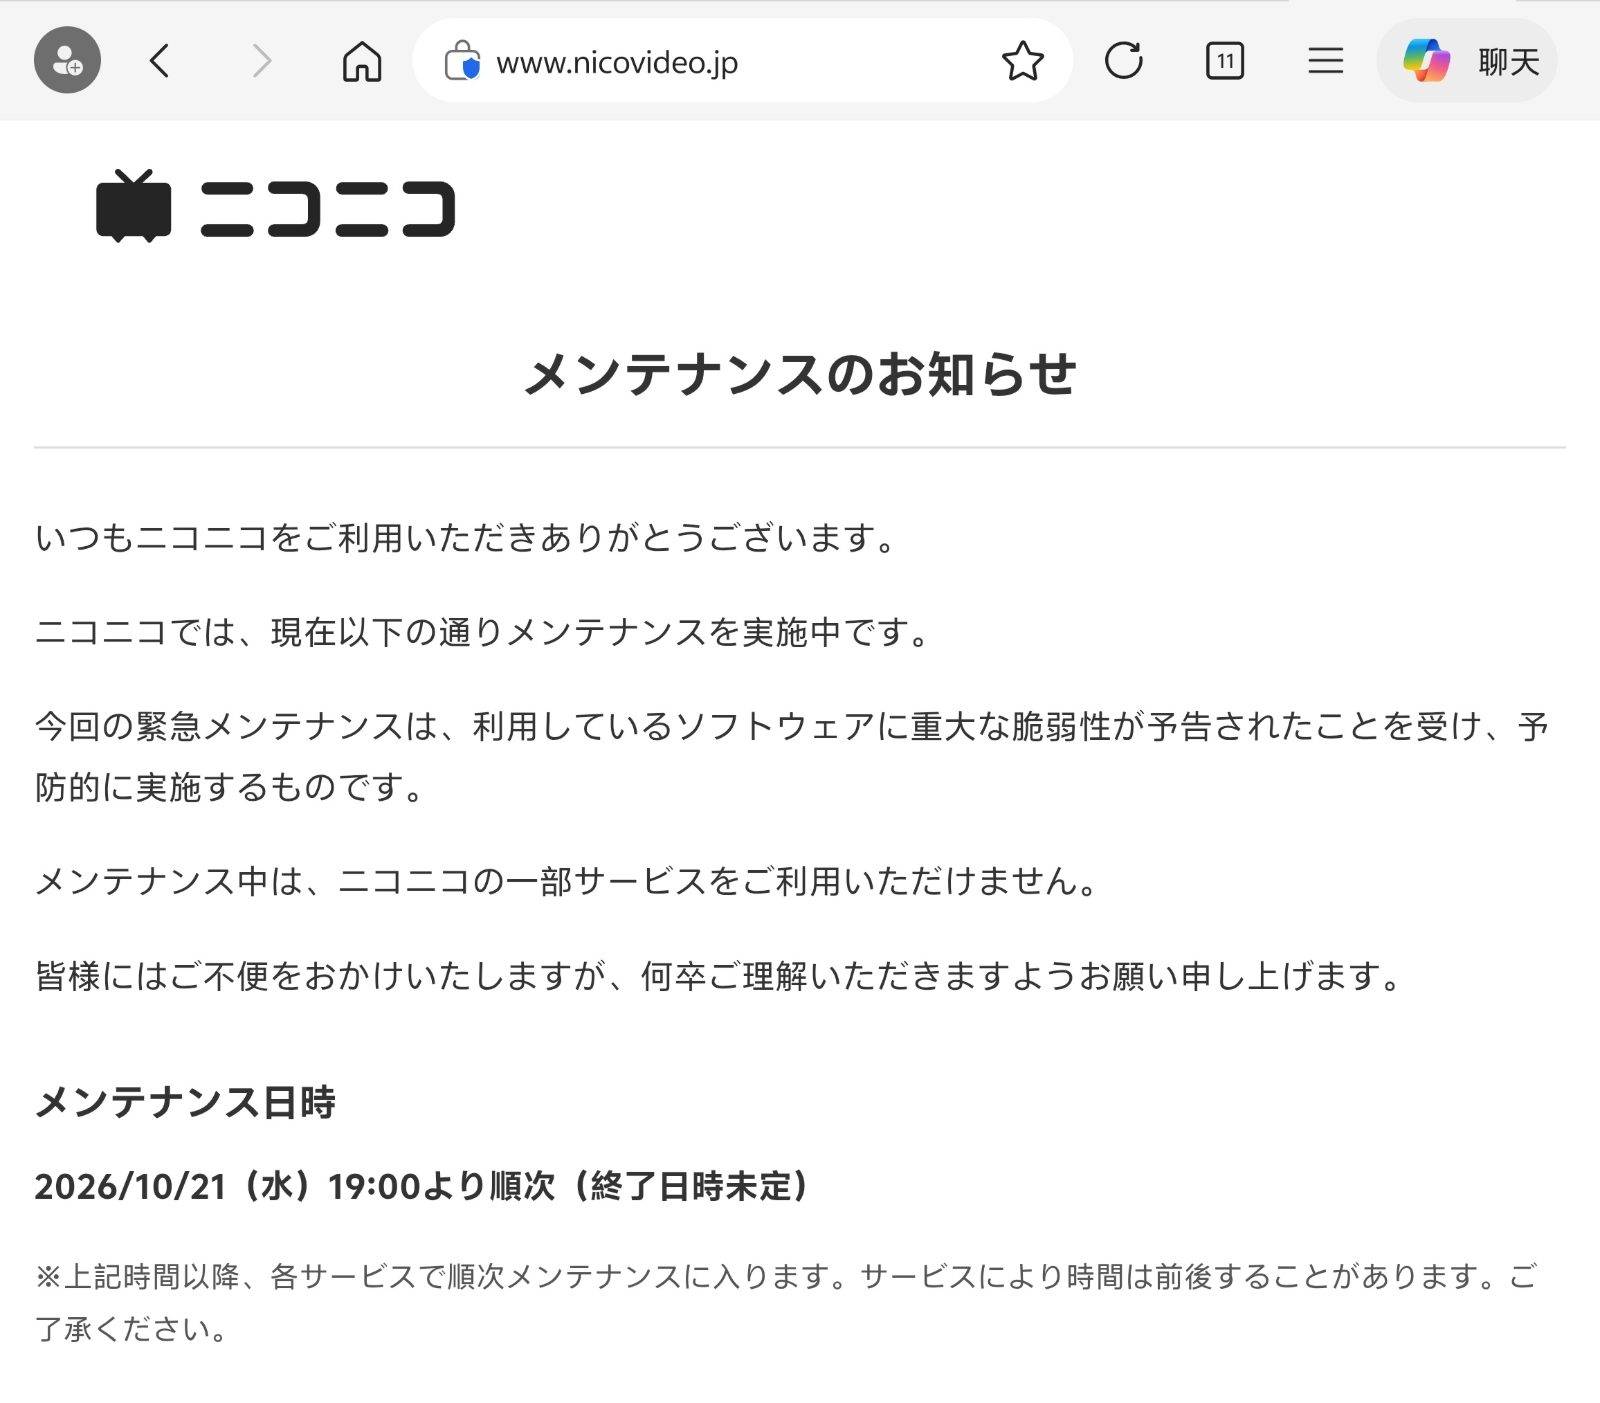
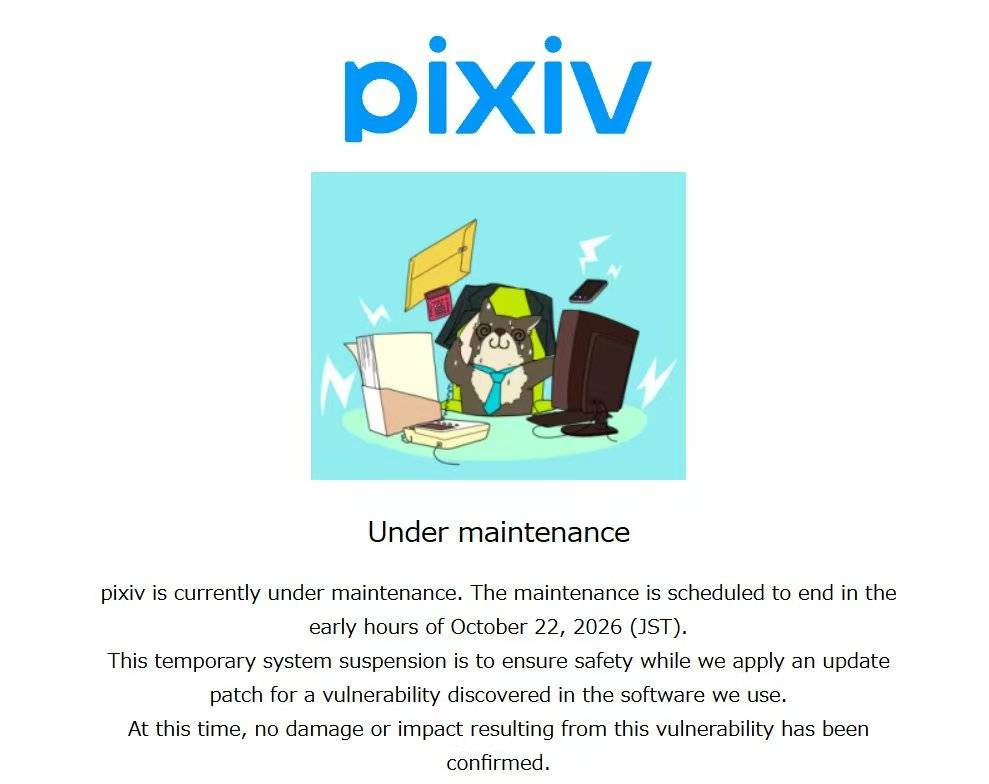
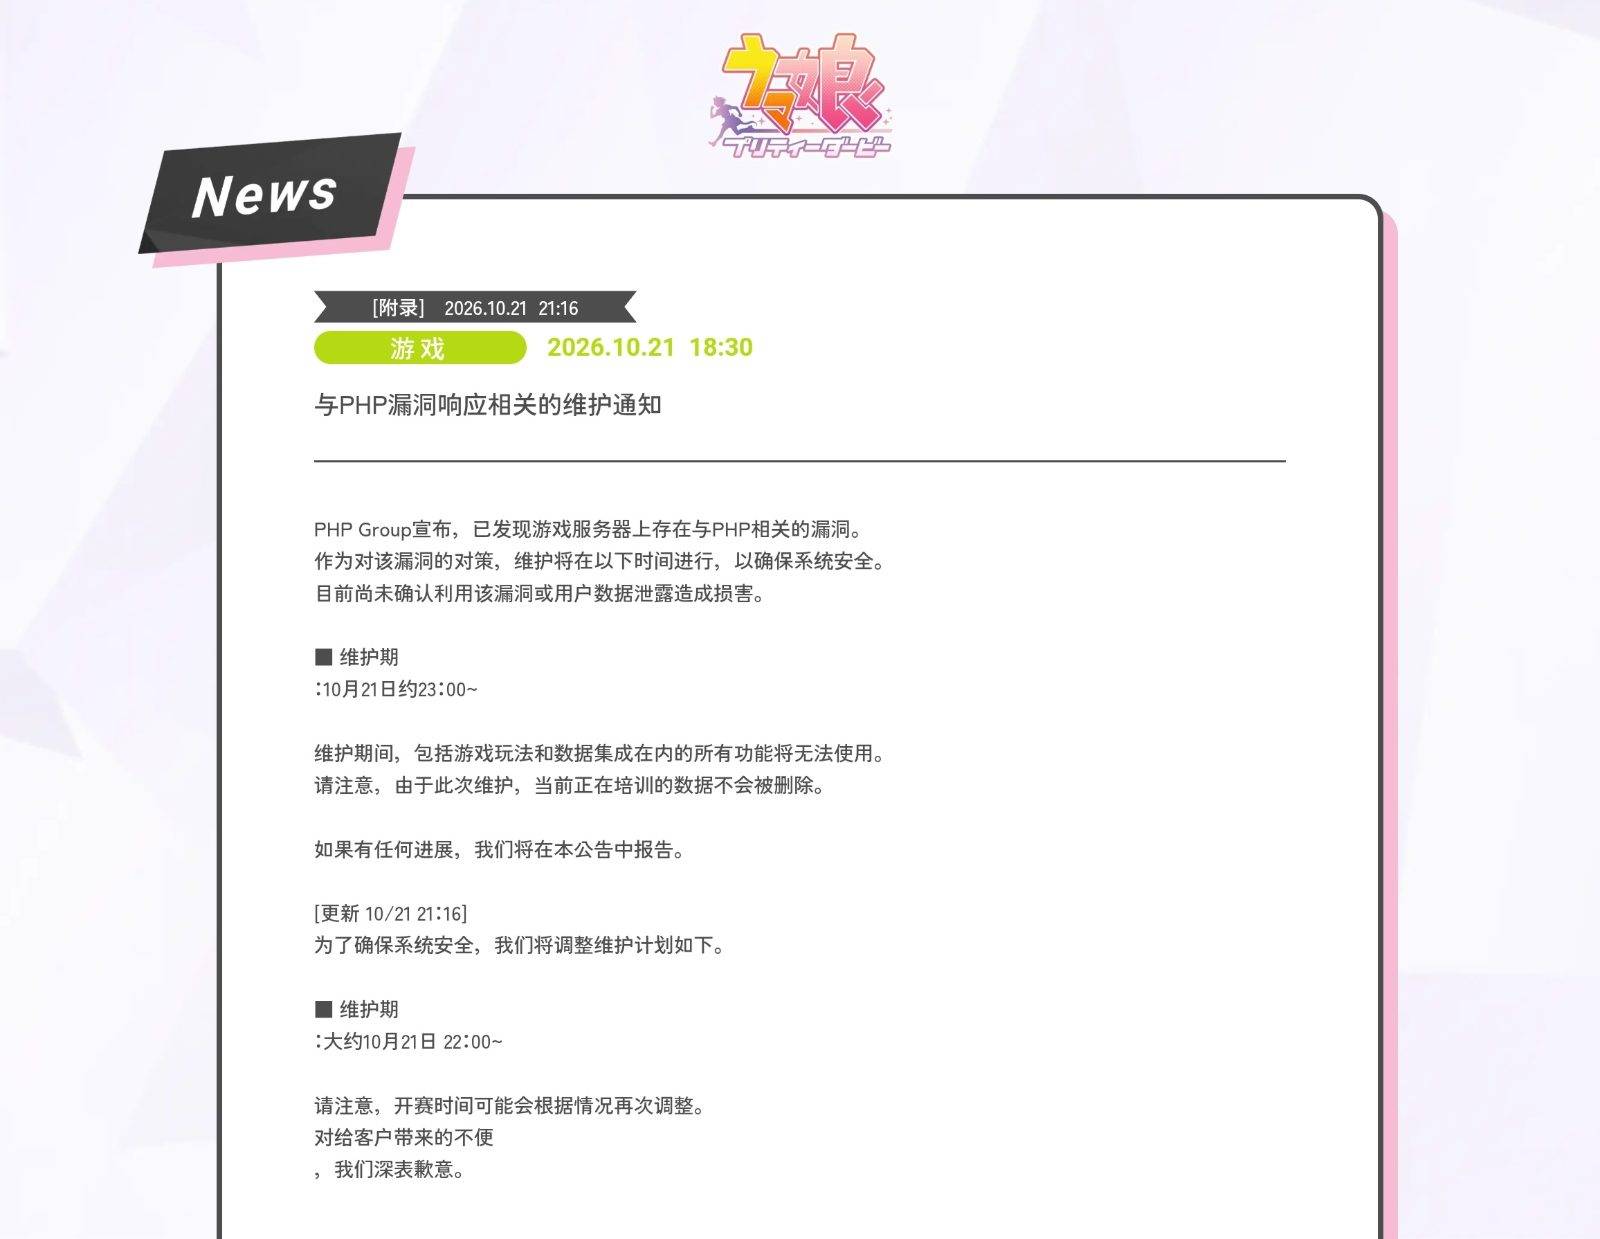
Deslize para a esquerda para ver mais conteúdo.
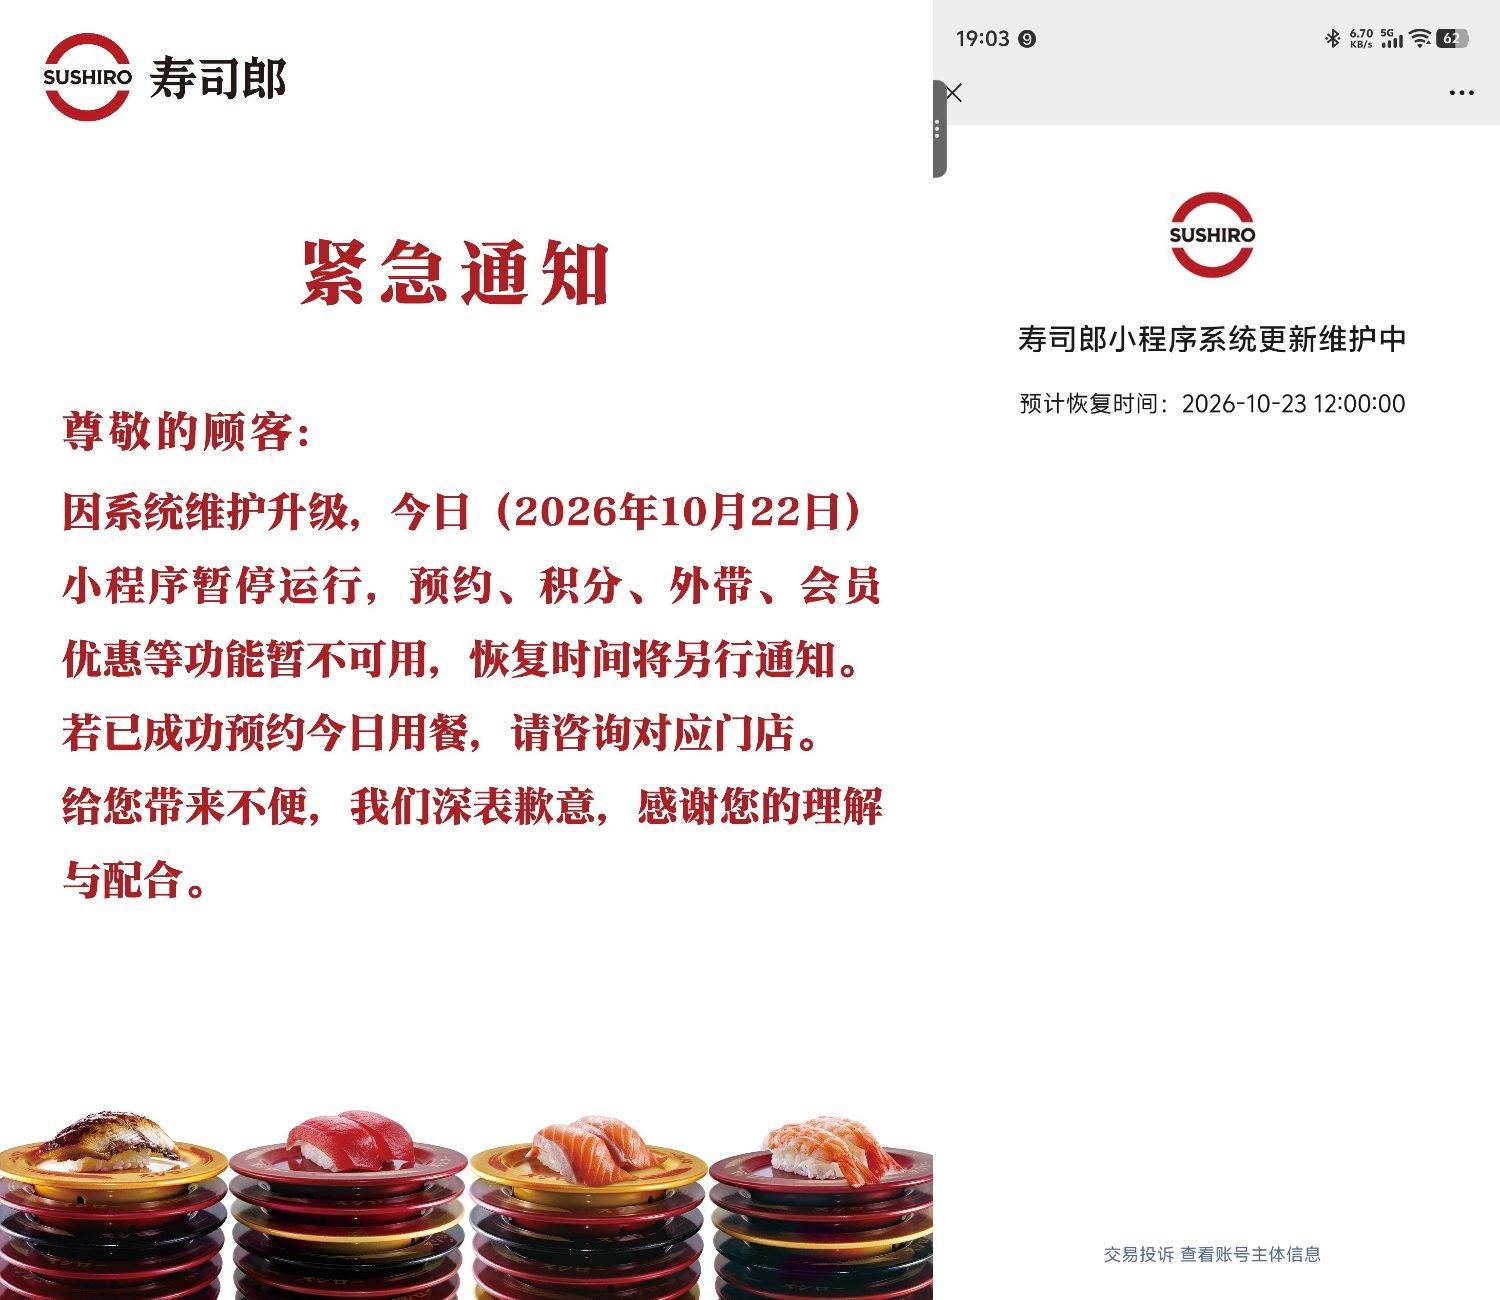
Até mesmo o Sushiro anunciou que seu miniprograma está temporariamente suspenso, e provavelmente não poderemos usá-lo para fazer reservas novamente até amanhã à tarde.
Uma tempestade de segurança está varrendo o mundo.
Quando o PHP apresenta problemas, a internet mundial treme.
Assim como muitas tecnologias semelhantes, o PHP é uma peça relativamente desconhecida, mas crucial da infraestrutura da internet.
Imagine que você acessa um site de comércio eletrônico e faz um pedido de um livro. O que você vê nesse processo é apenas a página da web (front-end), mas o servidor está, na verdade, executando funções dinâmicas em segundo plano, como verificar senhas, consultar estoque, verificar pedidos e gerar páginas da web.
Em muitos sites, a linguagem de programação usada para executar essas tarefas de backend é o PHP.
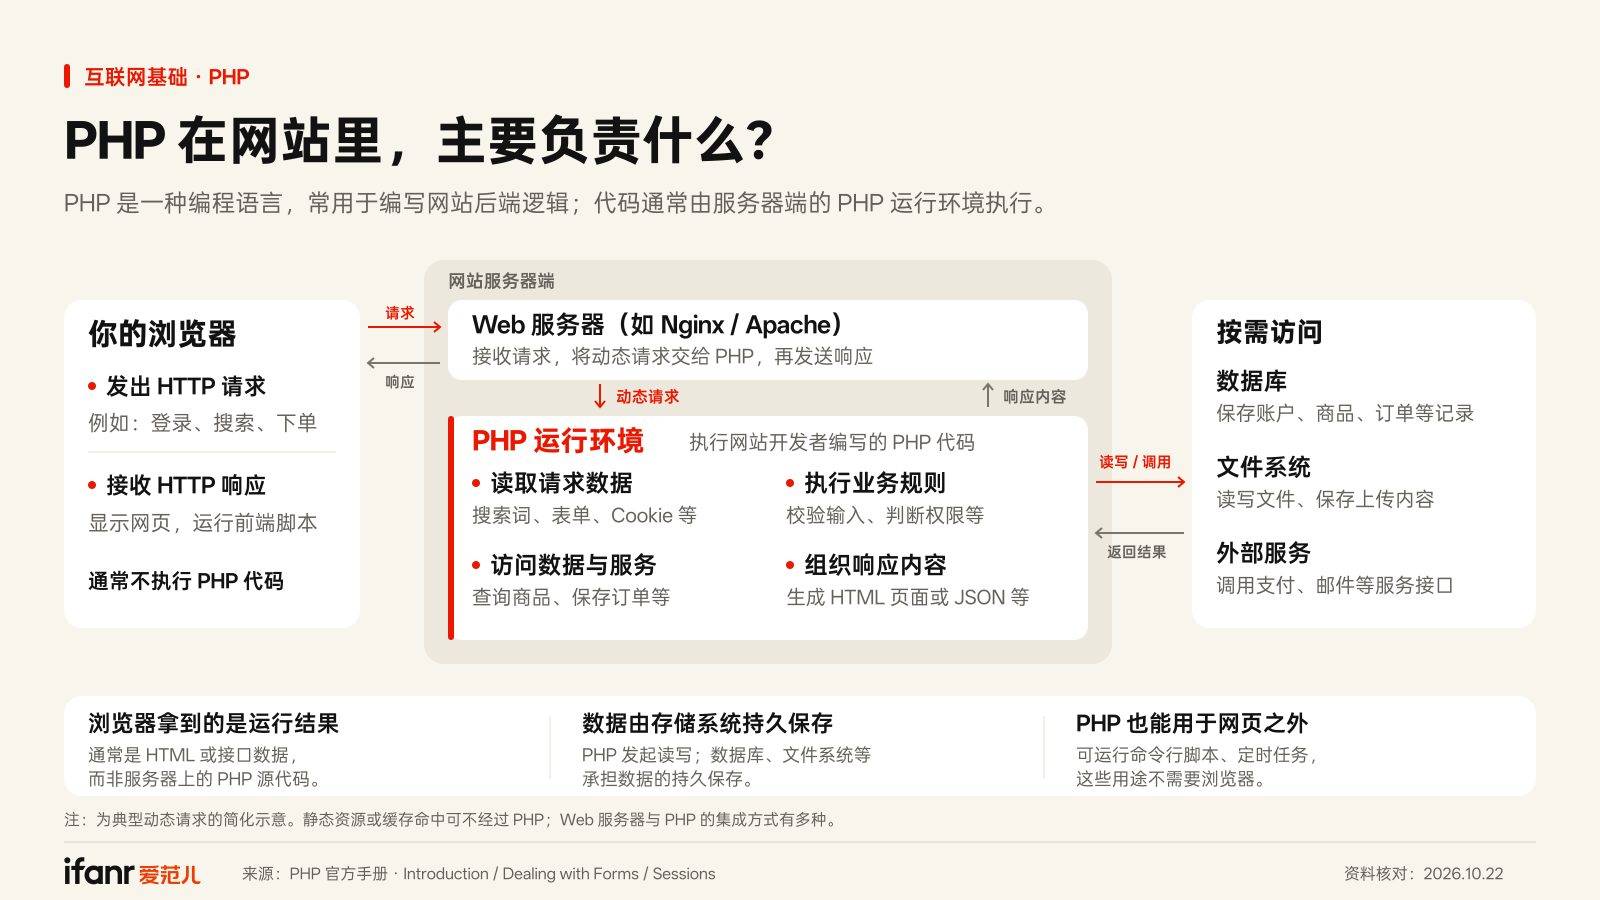
Segundo as estatísticas, 69,4% dos sites atualmente utilizam PHP em seu backend. Sistemas populares de gerenciamento de sites, como WordPress, Drupal e Joomla, são todos construídos em PHP. O MediaWiki da Wikipédia também é escrito principalmente em PHP.
Mas, assim como as bananas Giant Mac, que antes eram plantadas em todo o mundo, foram dizimadas pela doença do amarelecimento das folhas, a universalidade em si também é uma espécie de vulnerabilidade: se o PHP apresentar problemas de segurança em sua camada fundamental, é concebível que quase todos os sites do mundo sejam afetados.
Essa é exatamente a situação que estamos enfrentando atualmente.
As duas vulnerabilidades expostas desta vez são CVE-2026-109618 e CVE-2026-109619, respectivamente. A PHP Foundation atribuiu a elas uma pontuação de gravidade de 9,2 em 10.
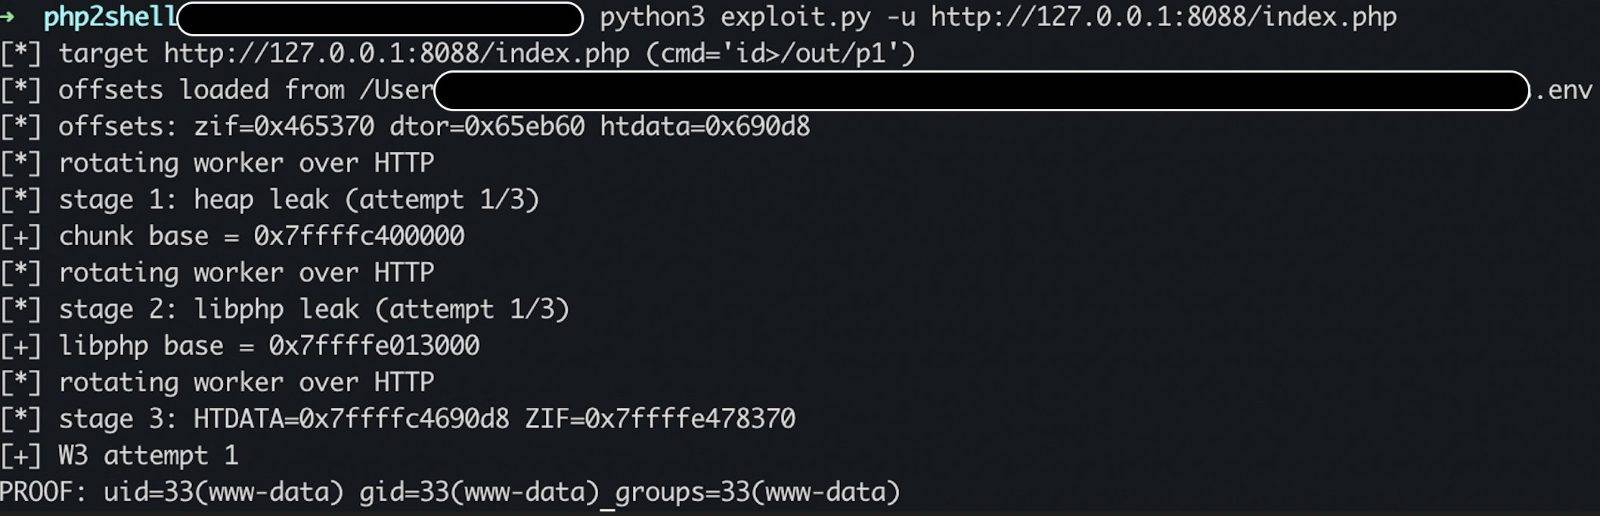
Obter uma "pontuação alta" naturalmente acarreta um nível correspondente de risco.
Para usar uma analogia um tanto imprecisa: imagine o PHP como a cozinha central do McDonald's, onde os funcionários preparam as refeições com base nos pedidos exibidos nas telas. A vulnerabilidade de gerenciamento de memória recentemente exposta é como dar aos hackers a oportunidade de modificar o conteúdo da tela, permitindo que a cozinha crie um "buffet" contínuo para eles.
O "buffet" aqui pode incluir forçar o servidor a entregar dados de usuários armazenados, modificar o conteúdo de um site de notícias ou alterar as informações de pagamento de um site de comércio eletrônico para a conta de um hacker; além disso, também pode envolver a implantação de ransomware no servidor ou usá-lo como trampolim para infiltrar sistemas maiores.
Em condições favoráveis, essas vulnerabilidades de RCE (Execução Remota de Código) podem permitir que hackers façam praticamente qualquer coisa.
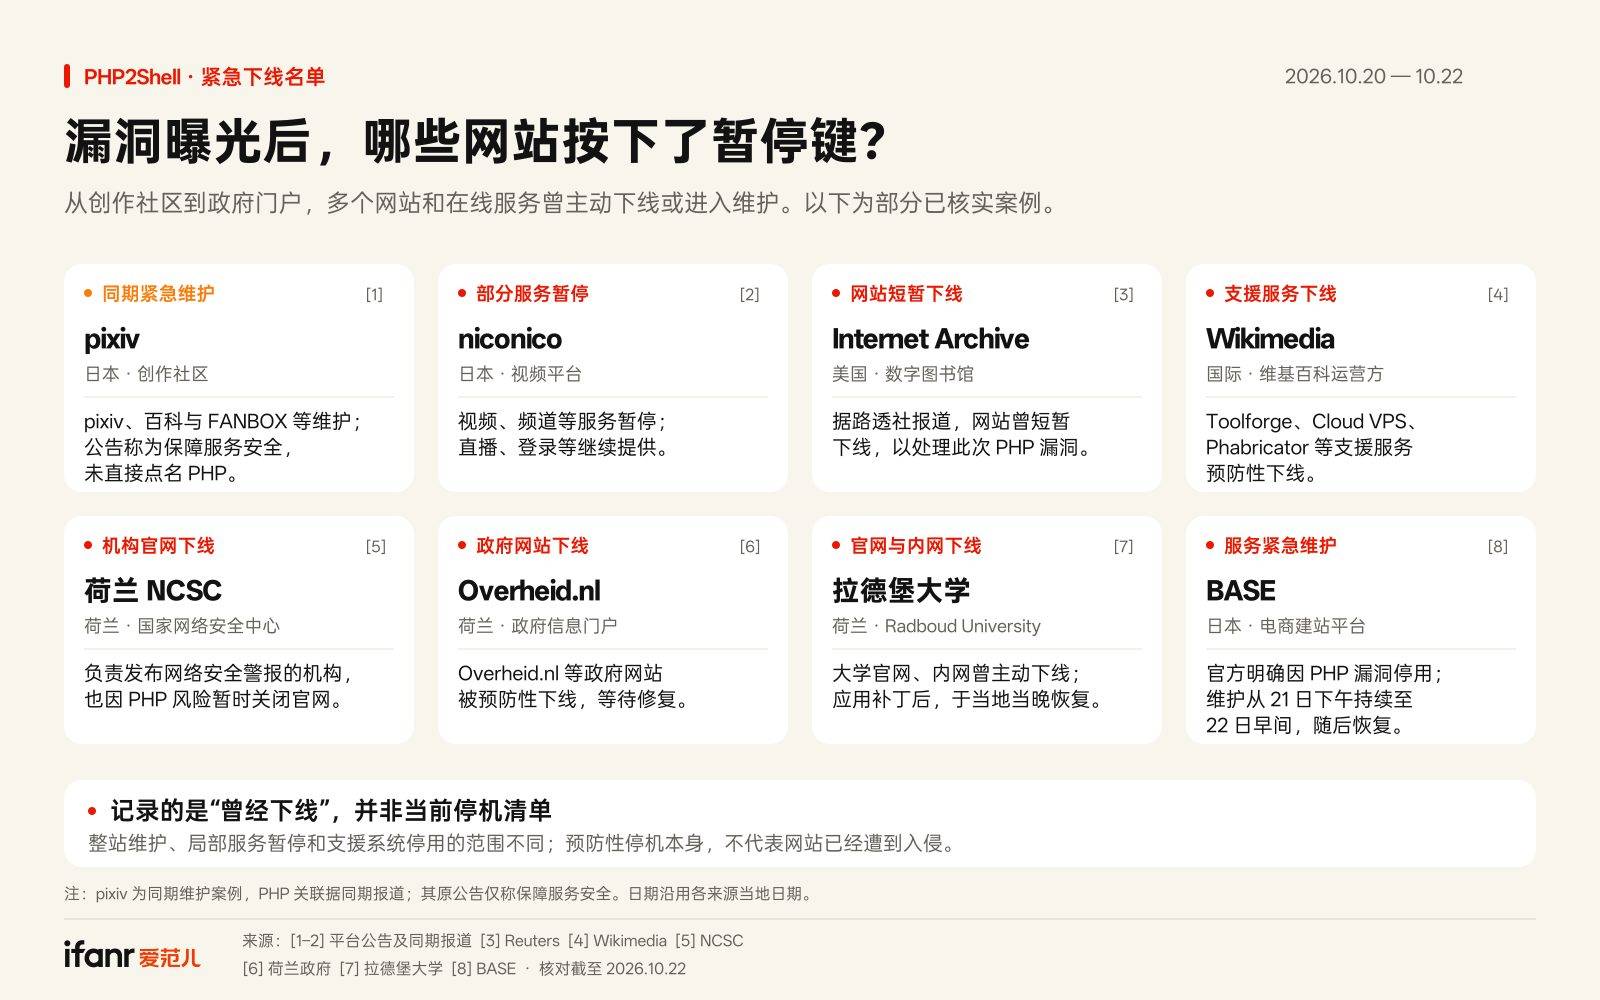
É por isso que sites e serviços que utilizam PHP preferem ser completamente desativados antes da instalação da atualização, para não deixar nenhuma oportunidade para ataques.
No entanto, o lançamento oficial de uma correção não significa que tudo esteja bem. Por um lado, nem todos os administradores de sites têm tempo ou vontade de atualizar seus sistemas; por outro lado, a inércia no desenvolvimento de infraestrutura significa que quase metade dos sites do mundo ainda usa versões antigas do PHP que já atingiram o fim do seu ciclo de suporte, e essas versões antigas nunca receberam correções.
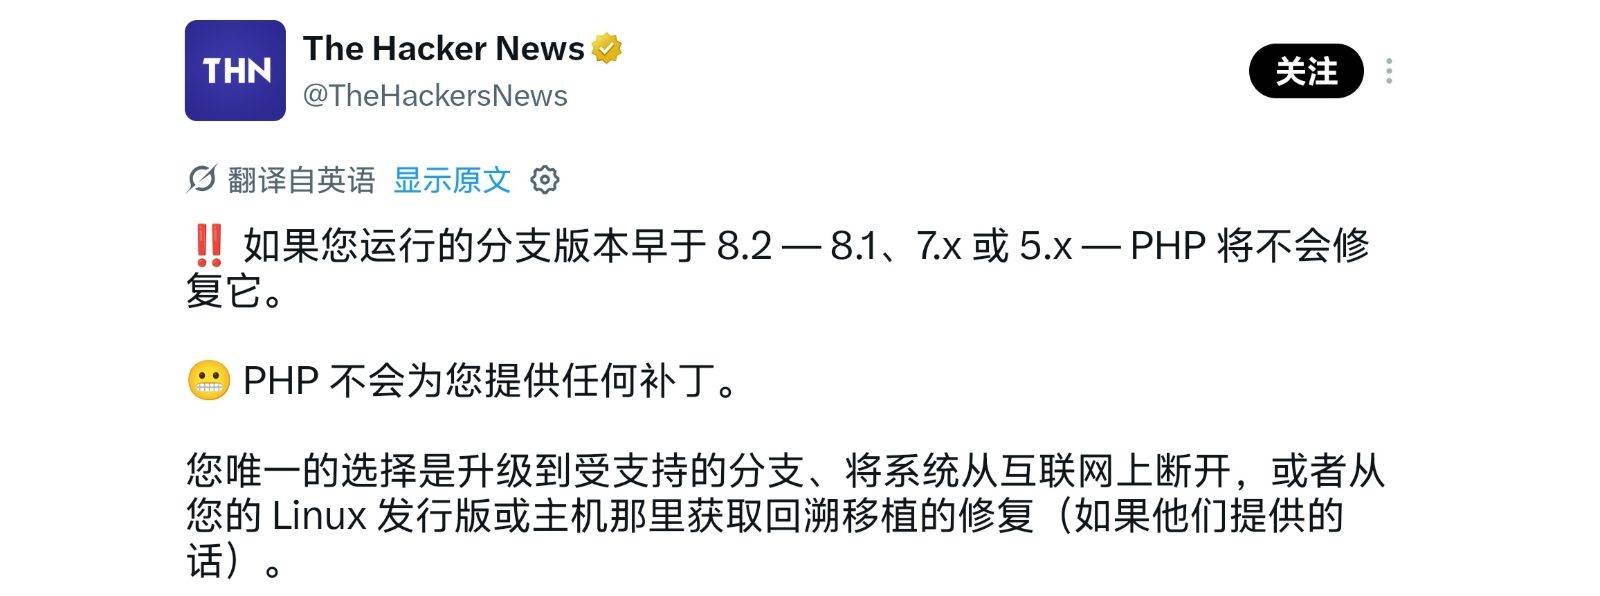
Em outras palavras, sem uma atualização completa da versão do PHP, esses sites ficarão essencialmente "nus" a partir de hoje.
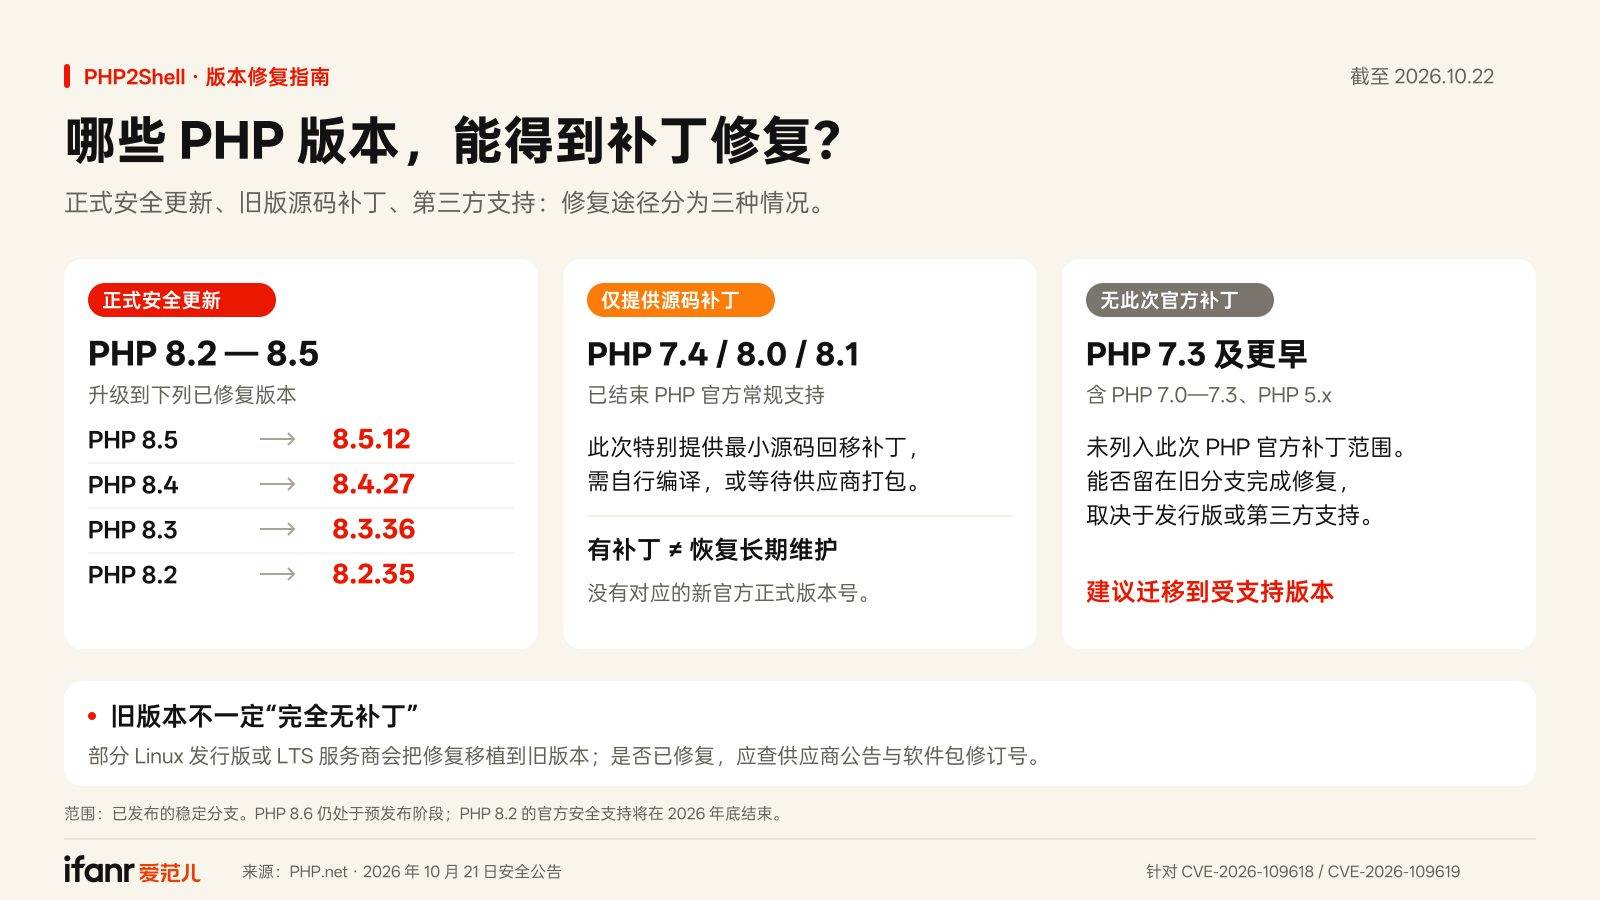
Mesmo antes do lançamento da atualização, equipes de segurança de empresas como Cisco, WatchTowr e 360 já haviam reproduzido o processo de ataque com base em informações disponíveis publicamente, e a Cloudflare também começou a observar comportamentos de ataque em pequena escala.
É previsível que, enquanto as grandes empresas estão ocupadas atualizando seus sistemas, muitos potenciais atacantes estejam procurando por sites negligenciados e prontos para consumir os recursos ocultos em seus servidores.
A batalha real está apenas começando.
A IA começa a descobrir "vulnerabilidades adormecidas".
Vale ressaltar que, de acordo com o resumo oficial, a IA desempenhou um papel fundamental neste incidente.
A vulnerabilidade que desencadeou essa crise de segurança foi descoberta já em 2024.
Na época, a Fundação PHP iniciou uma auditoria de segurança externa. Ao analisar os resultados da auditoria, membros da equipe de manutenção do PHP começaram a notar vulnerabilidades de segurança no PHP quando a memória era insuficiente. No entanto, devido à falta de um método de ataque estável e reproduzível, e à possibilidade de que a correção do código principal pudesse afetar a compatibilidade, a correção foi repetidamente adiada e nunca foi incluída na agenda.
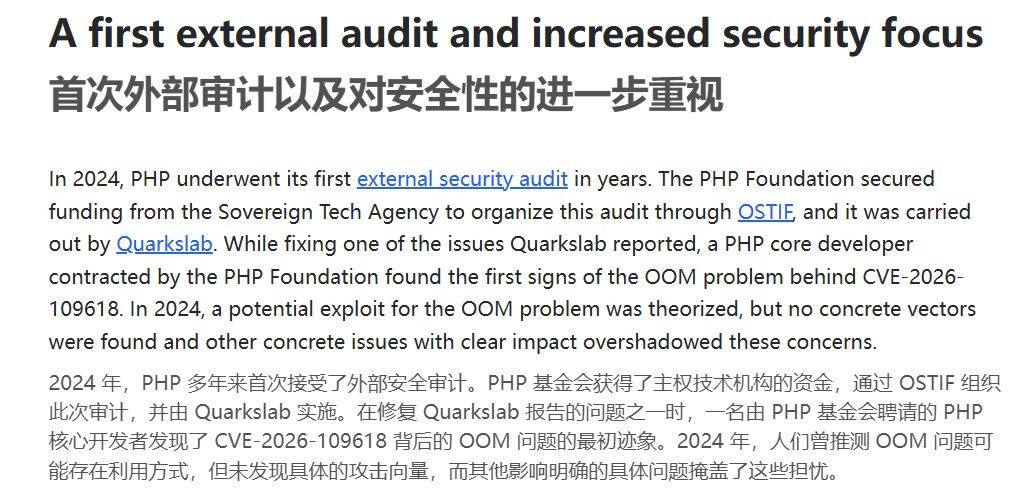
Mas o surgimento da IA mudou tudo.
Em junho deste ano, OpenAI lançou um projeto de segurança chamado "Patch the Planet". Este projeto, que tem o espírito de "corrigir tudo", reuniu diversas empresas de segurança para colaborar no uso de IA para descobrir e relatar vulnerabilidades em projetos de código aberto. Como um projeto de código aberto, o PHP foi naturalmente incluído nos alvos da pesquisa.
Com a ajuda de inteligência artificial, pesquisadores da empresa de segurança parceira Calif descobriram uma maneira de lançar um ataque remoto explorando a vulnerabilidade de 2024 em menos de dois meses.
Poucos dias depois, outra equipe de pesquisa, a Wiz Research, também descobriu independentemente a mesma vulnerabilidade usando vários modelos, incluindo Wiz Atlas, Gemini 4 Argon e GPT-5.6 Sol.
Segundo o anúncio da Wiz, essas duas vulnerabilidades do PHP são consideradas "uma das vulnerabilidades mais graves da história do software", mas a complexidade de explorá-las "está praticamente além do alcance de pesquisadores humanos".
Em outras palavras, a razão pela qual o PHP, esse "carro velho", ainda consegue funcionar normalmente apesar de sérias falhas subjacentes deve-se em grande parte à inadequação dos atacantes humanos. No entanto, a inteligência proporcionada pela IA de ponta tornou realidade ataques que antes eram impossíveis.
Felizmente, desta vez a equipe de segurança não estava despreparada.
Após descobrir um método de ataque viável já em agosto, a equipe técnica do PHP priorizou a correção da vulnerabilidade e desenvolveu secretamente uma atualização em colaboração com OpenAI e um consórcio de empresas de segurança. Por isso, a atualização foi lançada imediatamente após o vazamento da informação sobre a vulnerabilidade.
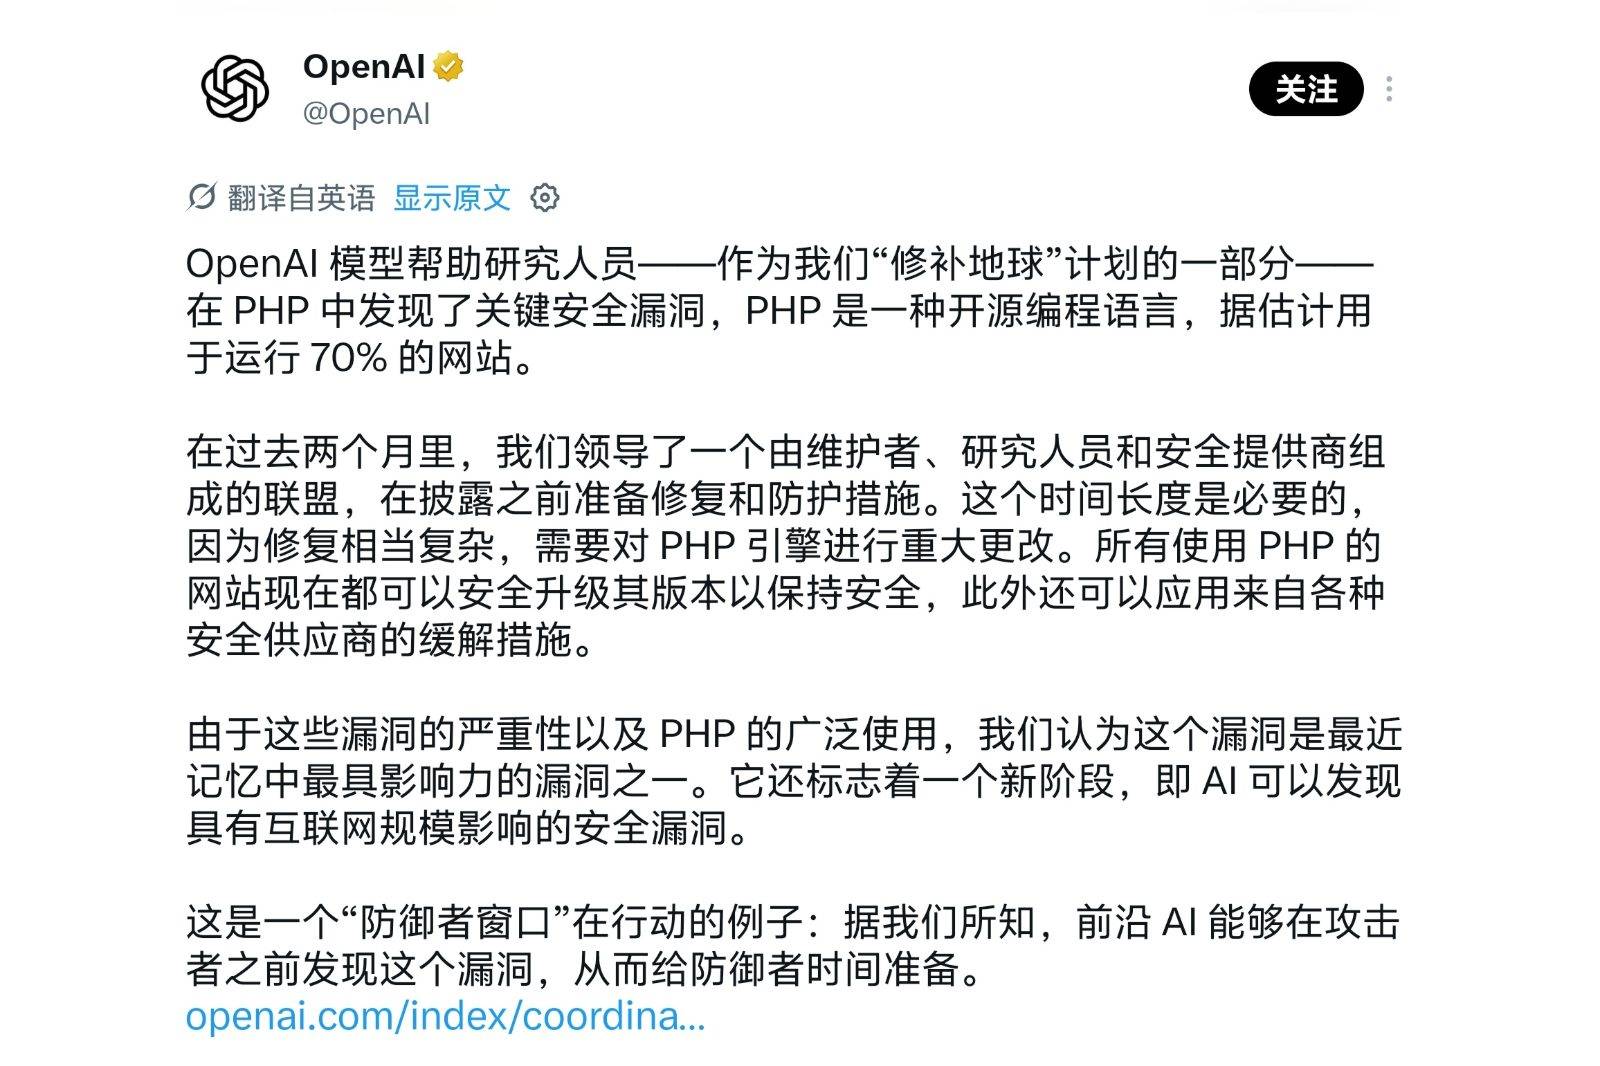
Mas, claramente, não há motivo para que a "Liga da Justiça" sempre vença. OpenAI também alertou sobre isso em seu blog oficial:
Embora essas vulnerabilidades sejam significativas, elas representam apenas uma parte de muitas vulnerabilidades importantes que já descobrimos e estamos trabalhando para corrigir, e esperamos que o número de descobertas semelhantes aumente significativamente nos próximos meses.
Os sistemas de computador são mais frágeis do que pensamos.
Esta não é a primeira vez que o PHP2Shell enfrenta problemas de infraestrutura de sistema que, consequentemente, afetaram diversos serviços não relacionados.
Do bug do milênio (Y2K), que consta em livros didáticos de informática, à vulnerabilidade Heartbleed em 2014, à vulnerabilidade de execução remota de código no Log4Shell em 2021 e à atualização do CrowdStrike que causou telas azuis em massa em 2024, de tempos em tempos, a realidade nos lembra, com uma falha um tanto absurda:
Os fundamentos dos sistemas de computador são muito mais frágeis do que imaginamos.
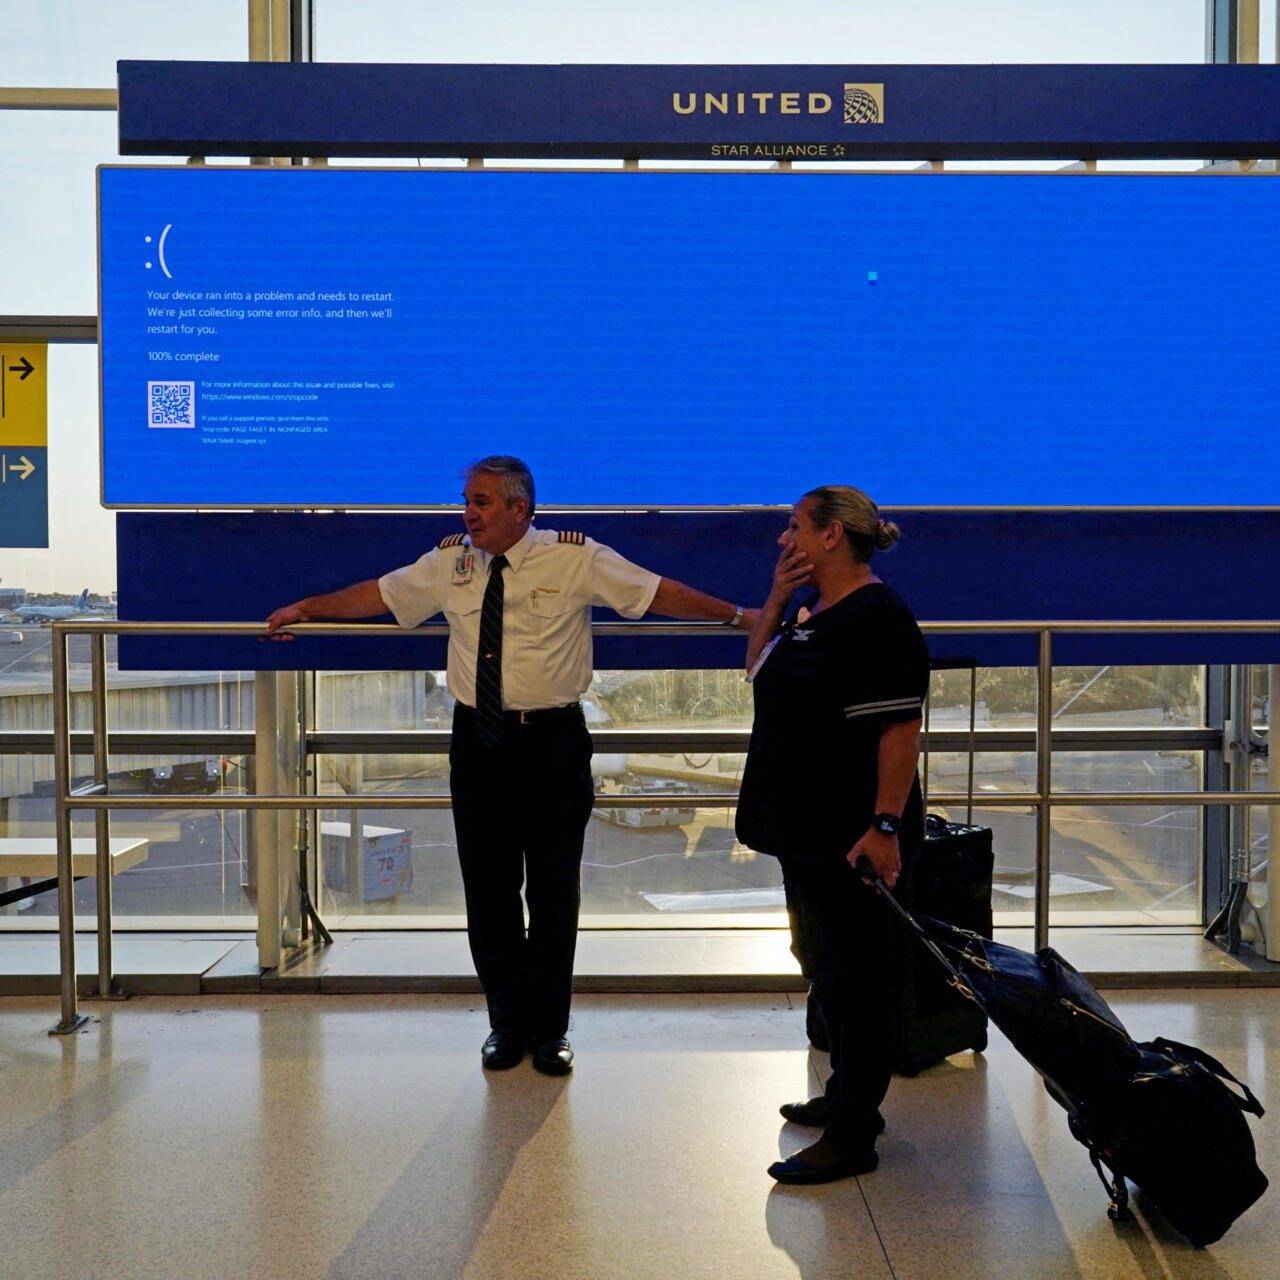
A origem dessa vulnerabilidade pode ser atribuída, em grande parte, a um único ponto:
A complexidade dos sistemas computacionais modernos excede em muito a diversidade das tecnologias subjacentes.
Os sites e aplicativos com os quais estamos familiarizados podem parecer muito diferentes, mas, se analisarmos mais a fundo, muitos serviços, na verdade, dependem do mesmo conjunto de linguagens de programação, bibliotecas de software, sistemas operacionais e protocolos de rede.
Essas infraestruturas são frequentemente mantidas por algumas fundações de código aberto em ruínas.
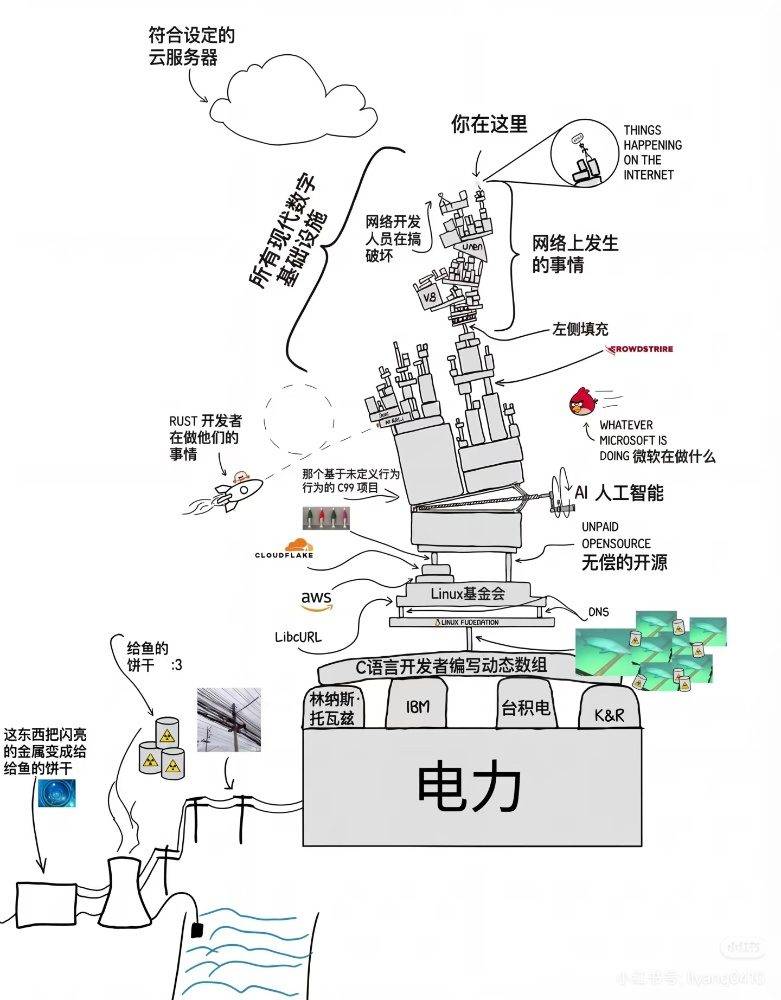
Tomemos como exemplo a Fundação PHP. Essa fundação, que fornece a base técnica para 70% dos sites do mundo, teve uma receita total de doações de US$ 730.000 em 2025 e apenas 11 desenvolvedores contratados em tempo integral e parcial. Eles contribuíram com aproximadamente 42% dos commits para o código-fonte principal do PHP naquele ano.
Sem buscar outras fontes de renda, a renda proveniente apenas deste projeto seria, na verdade, inferior à renda mediana dos desenvolvedores de software nos Estados Unidos.
Objetivamente falando, mesmo que esses desenvolvedores seniores, ocupados mas mal remunerados, simplesmente pedissem demissão, provavelmente ninguém os criticaria, especialmente porque eles estão dispostos a trabalhar por paixão e cumprir suas responsabilidades.
Mesmo que a equipe de manutenção esteja disposta a mantê-lo, pode não conseguir atingir seu objetivo: o PHP é tão popular que um enorme ecossistema de software se formou ao seu redor, e qualquer alteração em um componente central pode invalidar um grande número de plugins e extensões de terceiros.
Assim, todo o sistema só podia continuar emitindo vapor e expelindo cinzas de carvão, avançando de maneira misteriosa, como quem diz "só conto se você perguntar".
De certa forma, todo o mundo da internet é como a letra de "Viva la vida":
E descobri que meus castelos se erguem sobre pilares de sal e pilares de areia.
Em artigos anteriores, muitos leitores se mostraram céticos em relação às narrativas de segurança amplamente divulgadas pelos fornecedores de IA, tendendo a classificá-las como puro marketing. No entanto, ao percebermos a fragilidade dos alicerces de nossas vidas, dificilmente subestimaremos os riscos de segurança representados pela IA.
O verdadeiro perigo não reside na IA, mas sim na nossa infraestrutura informática, há muito negligenciada.
A extensão dos danos causados pelo incidente do PHP2Shell ainda está por ser vista, mas, à medida que a IA expõe cada vez mais vulnerabilidades adormecidas há muito tempo, é improvável que essas correções emergenciais sejam as últimas.