Hackers roubaram senhas de 140.000 terminais de pagamento usando malware
Um sistema de pagamento baseado em Android foi afetado por hackers que conseguiram se infiltrar em seu banco de dados e obter acesso a 140.000 terminais de pagamento em todo o mundo, de acordo com o TechCrunch .
A marca, Wiseasy, é bem conhecida na região Ásia-Pacífico, com seus terminais de pagamento usados em restaurantes, hotéis, lojas e escolas. O serviço de nuvem Wisecloud que o acompanha é usado para gerenciamento remoto e configuração dos terminais de seus clientes.
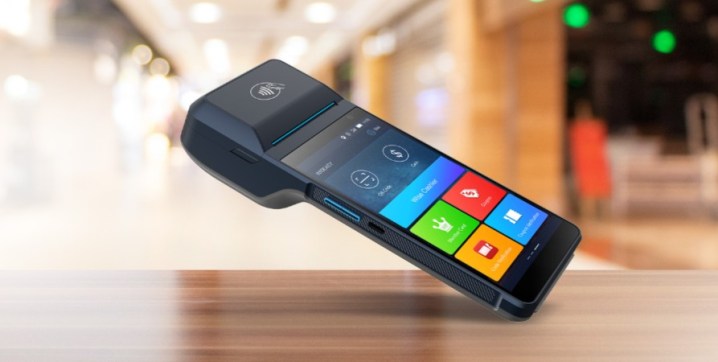
Os hackers conseguiram obter acesso aos sistemas da Wiseasy através das senhas dos computadores dos funcionários sendo roubadas por malware e acabando no mercado da dark web, disse o diretor de tecnologia da Buguard, Youssef Mohamed, ao TechCrunch.
A Buguard é uma startup de testes de penetração e monitoramento da dark web que observou o hacking do Wiseasy e observou que os maus atores conseguiram obter o controle de dois painéis de nuvem da empresa, incluindo uma conta “admin”. Notavelmente, a marca popular do sistema de pagamento não possuía recursos de segurança comumente recomendados, como autenticação de dois fatores .
A publicação conseguiu visualizar screenshots da conta de usuário “admin” do Wiseasy, que mostra como o serviço pode controlar terminais de pagamento remotamente, ter acesso a diversos dados do usuário e ter controle de configuração, como poder adicionar usuários, visualizar Wi-Fi nomes e senhas em texto simples dos terminais de pagamento conectados. O acesso em mãos erradas pode facilmente causar tal situação.
Buguard também disse que suas tentativas de colaborar com a Wiseasy no início de julho para resolver o problema foram recebidas com reuniões canceladas. Neste ponto, Mohamed não pode dizer se a violação foi resolvida. No entanto, um porta-voz da Wiseasy, Ocean An, disse ao TechCrunch que a empresa corrigiu o problema internamente e adicionou autenticação de dois fatores aos seus sistemas.
Ainda não se sabe se o Wiseasy informará diretamente aos clientes sobre esse hack, de acordo com o TechCrunch.
Muitos problemas de segurança cibernética têm a ver com hackers trabalhando para assumir o controle de vários programas ou serviços do back-end. Uma vulnerabilidade de dia zero recentemente resolvida foi a Follina (CVE-2022-30190), que concedeu aos hackers acesso à ferramenta de diagnóstico de suporte da Microsoft (MSDT).
Esta ferramenta é comumente associada ao Microsoft Office e ao Microsoft Word. Os hackers conseguiram explorá-lo para obter acesso ao back-end de um computador, concedendo-lhes permissão para instalar programas, criar novas contas de usuário e manipular dados em um dispositivo.
Os primeiros relatos da existência da vulnerabilidade foram corrigidos com soluções alternativas. No entanto, a Microsoft interveio com uma correção permanente de software assim que os hackers começaram a usar as informações, eles reuniram para atingir a diáspora tibetana e agências governamentais dos EUA e da UE.