A Apple, de repente, restringiu as permissões do Mac; tudo por causa da inteligência artificial
O macOS está começando a "desativar" os Agentes Pessoais.
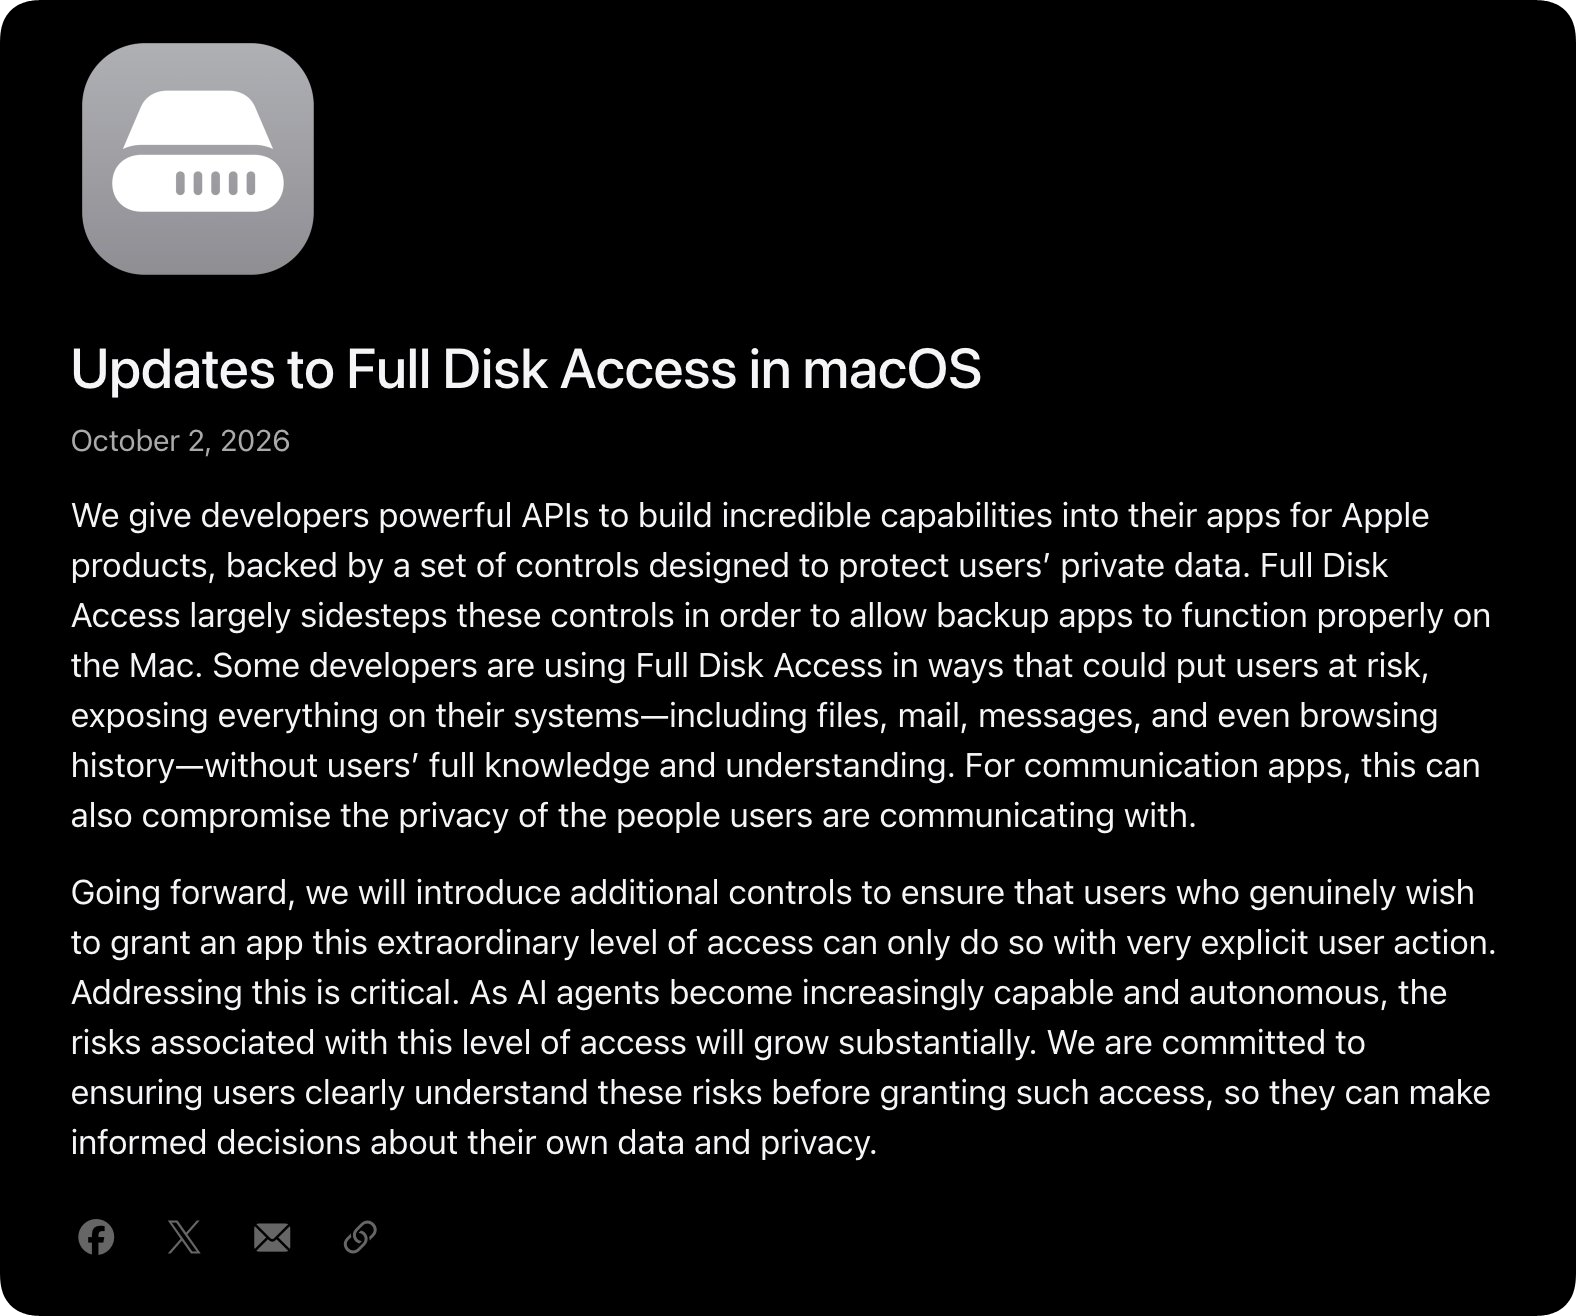
Em 2 de outubro, a Apple divulgou um breve comunicado informando que iria restringir o privilégio de "Acesso Total ao Disco" (FDA, na sigla em inglês), presente no macOS há muitos anos, em uma versão futura:
Alguns desenvolvedores estão usando o "acesso total ao disco" de maneiras que podem colocar os usuários em risco, expondo todo o conteúdo de seus sistemas sem o pleno conhecimento ou compreensão do usuário… No futuro, introduziremos controles adicionais para garantir que os usuários que desejarem conceder esse nível de acesso aos aplicativos só possam fazê-lo por meio de ações muito explícitas. À medida que as capacidades e a autonomia dos agentes de IA continuam a aumentar, os riscos associados a esse nível de acesso também aumentarão significativamente.
Por que uma permissão adicionada ao macOS Mojave 10.14 em 2018 tornou-se repentinamente insegura na era da IA?
O Personal Agent arruinou o "acordo de cavalheiros" do macOS.
Para entender toda a história, primeiro precisamos saber o que é "acesso total ao disco".
Antes da versão 10.14, o gerenciamento de permissões do sistema de arquivos do macOS não era diferente do Windows/Linux atual: enquanto um programa estivesse em execução, ele podia acessar qualquer arquivo que a conta atual pudesse ler.
No entanto, o macOS introduziu gradualmente mecanismos de gerenciamento de privacidade adicionais mais modernos e detalhados. Na versão atual, por exemplo, os programas não podem mais acessar informações altamente sensíveis, como e-mails, mensagens de bate-papo, histórico do navegador, backups do Time Machine e dados de usuários de softwares de terceiros por padrão, a menos que o usuário conceda manualmente permissão de "acesso total ao disco" a um programa.
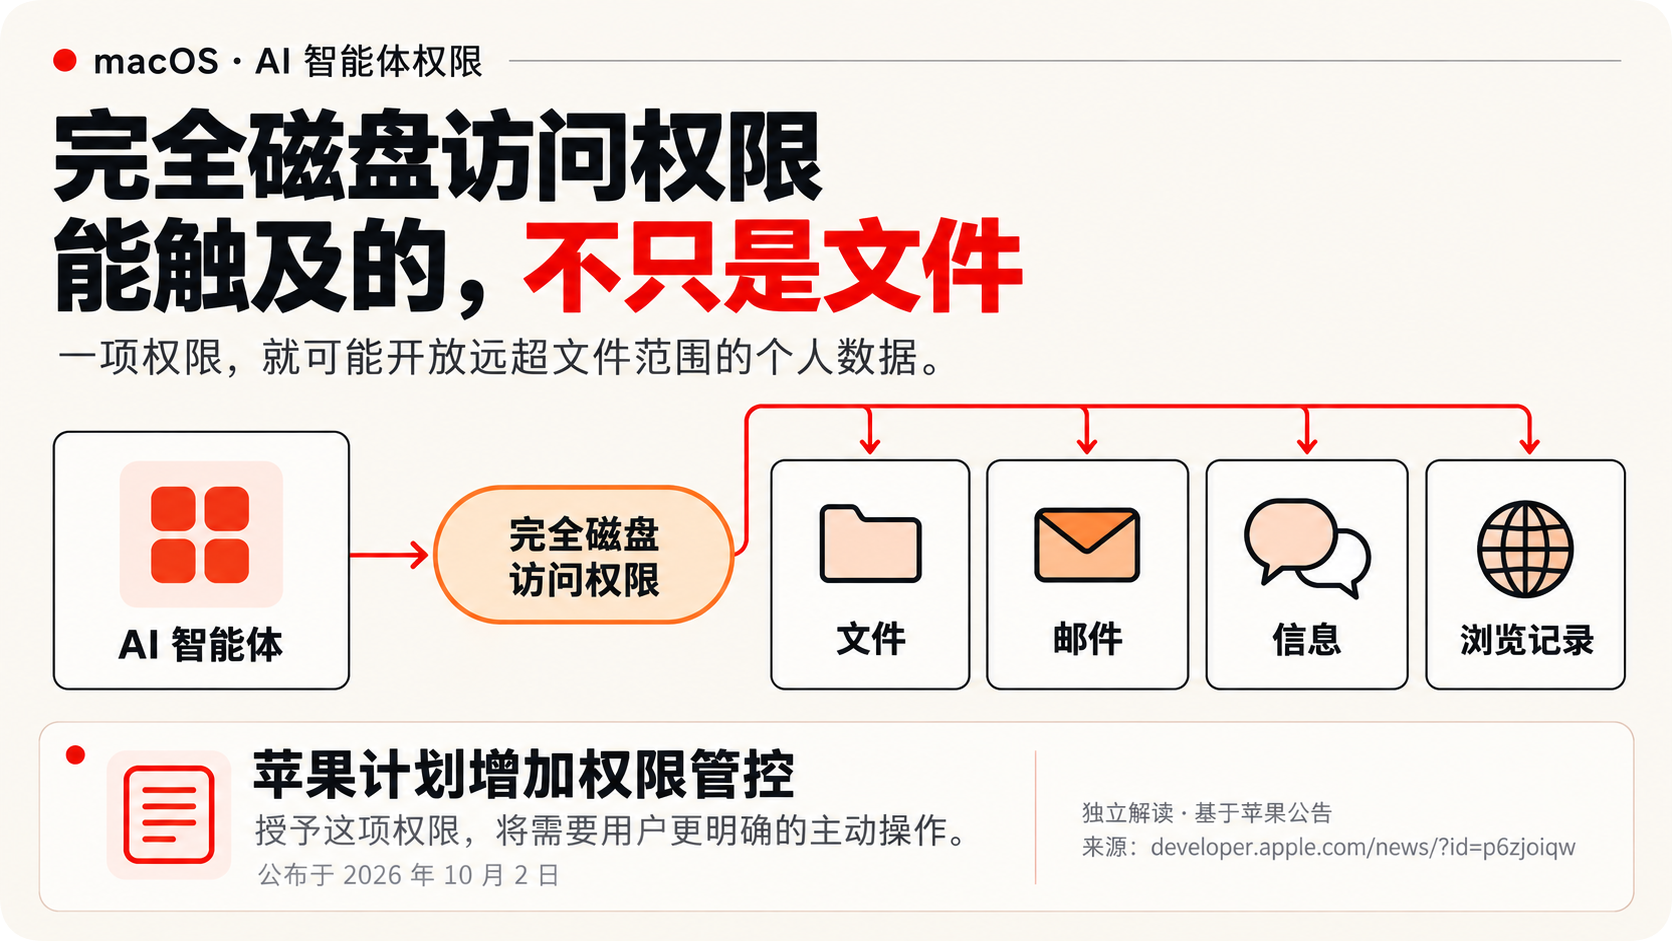
O motivo para deixar essa "porta dos fundos" é que alguns tipos de software, como antivírus, backup de arquivos e software de gerenciamento de TI corporativo, exigem inerentemente a navegação por todo o sistema de arquivos para funcionar corretamente. Se exigissem autorização manual do usuário para acessar cada dado sensível, o resultado seriam inúmeras janelas pop-up, tornando-os inutilizáveis.
No entanto, permitir que esses programas de software usem o "acesso total ao disco" pressupõe um "acordo de cavalheiros" tácito: o macOS entende que o software de backup acessa o disco inteiro simplesmente para copiar cada arquivo tal como está, e o software antivírus acessa o disco inteiro apenas para monitorar modificações de arquivos e atividades maliciosas… Em teoria, eles estão focados apenas em seu trabalho e não estão interessados nos dados privados do usuário em si, nem infringirão os direitos do usuário.
Essa é a "lei de Zeus" interna do macOS. Por muito tempo, esse mecanismo funcionou bem e tudo correu bem.
Até que o agente de IA arrombou a porta.
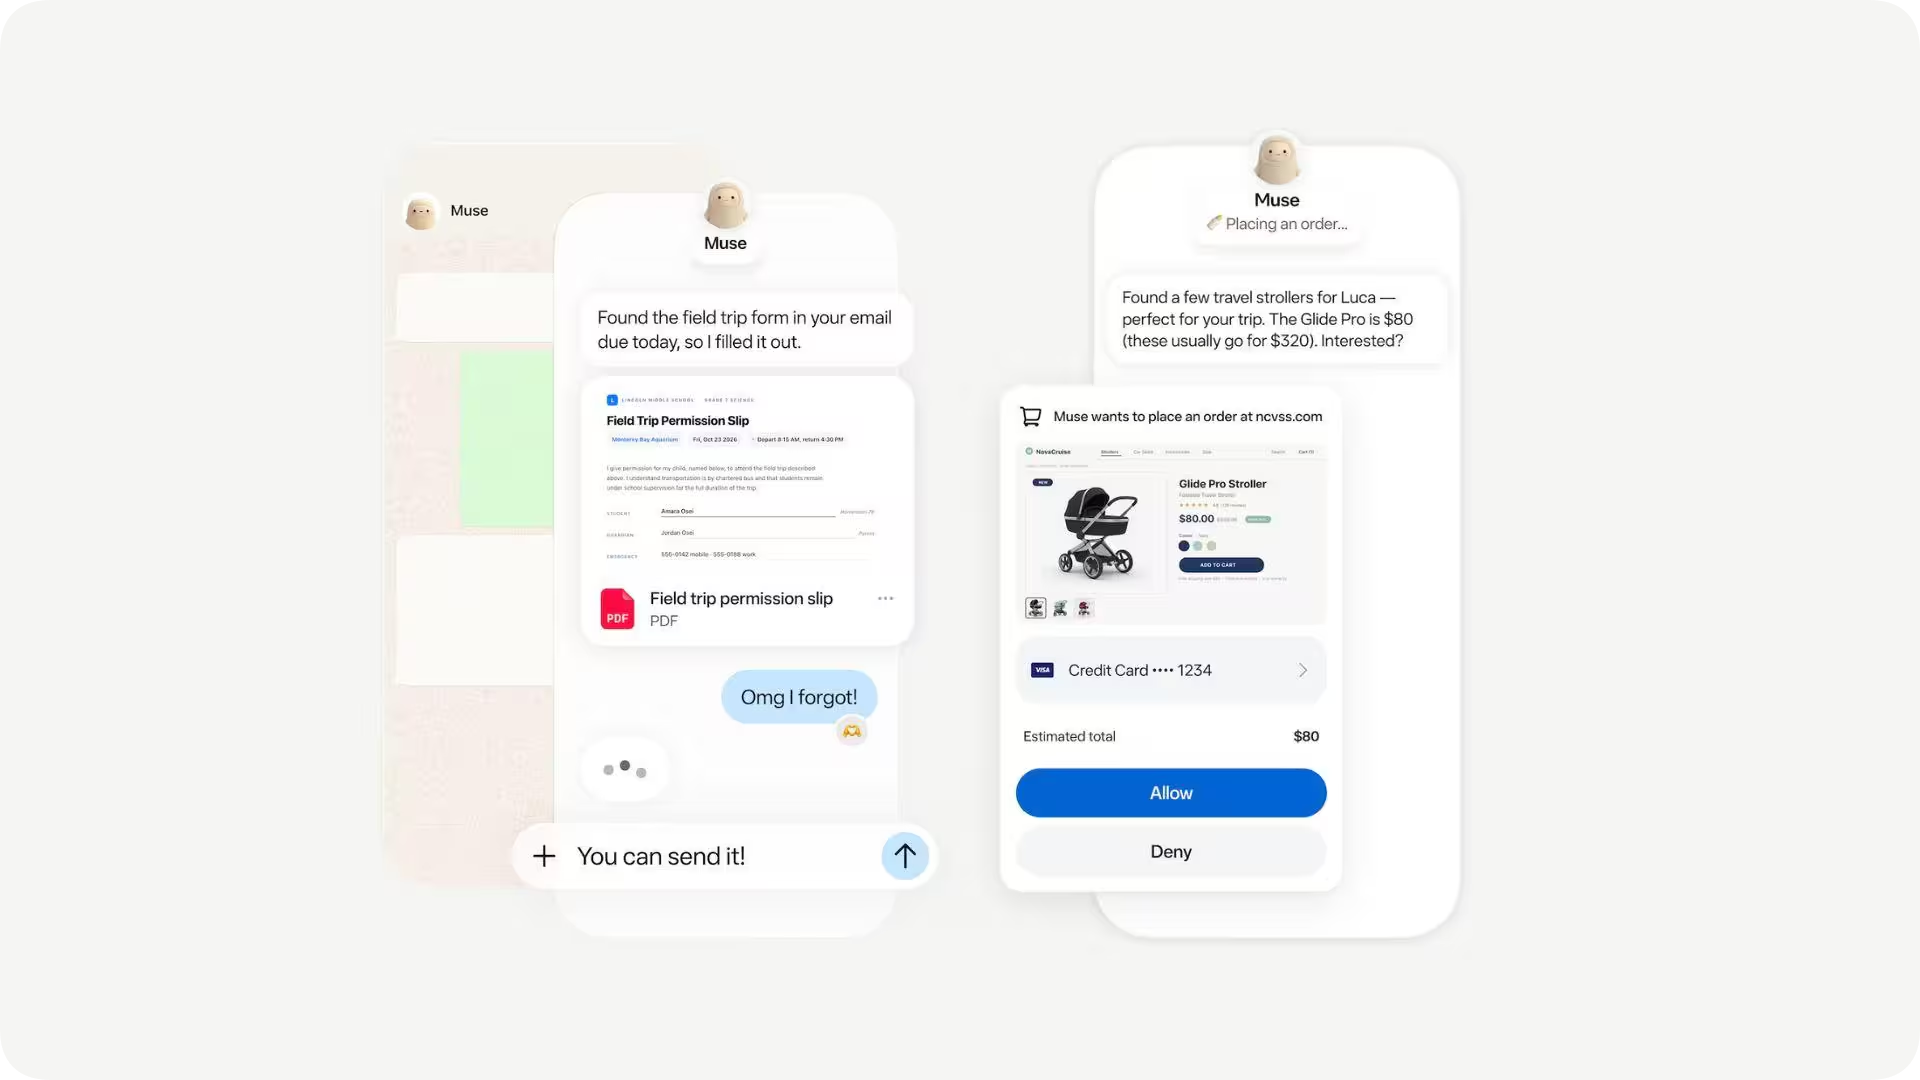
Os agentes pessoais, especialmente aqueles como o Muse, são muito menos discretos do que os softwares tradicionais. Para melhor compreender seus objetivos e preferências e "gerenciar sua vida pessoal", eles não apenas solicitam "acesso total ao disco", mas também usam esse canal para ler uma grande quantidade de informações pessoais do usuário, como agendas, contatos de e-mail e conversas em chats. Em seguida, transformam essas informações em perfis de usuário e contexto pessoal para determinar seu próximo curso de ação.
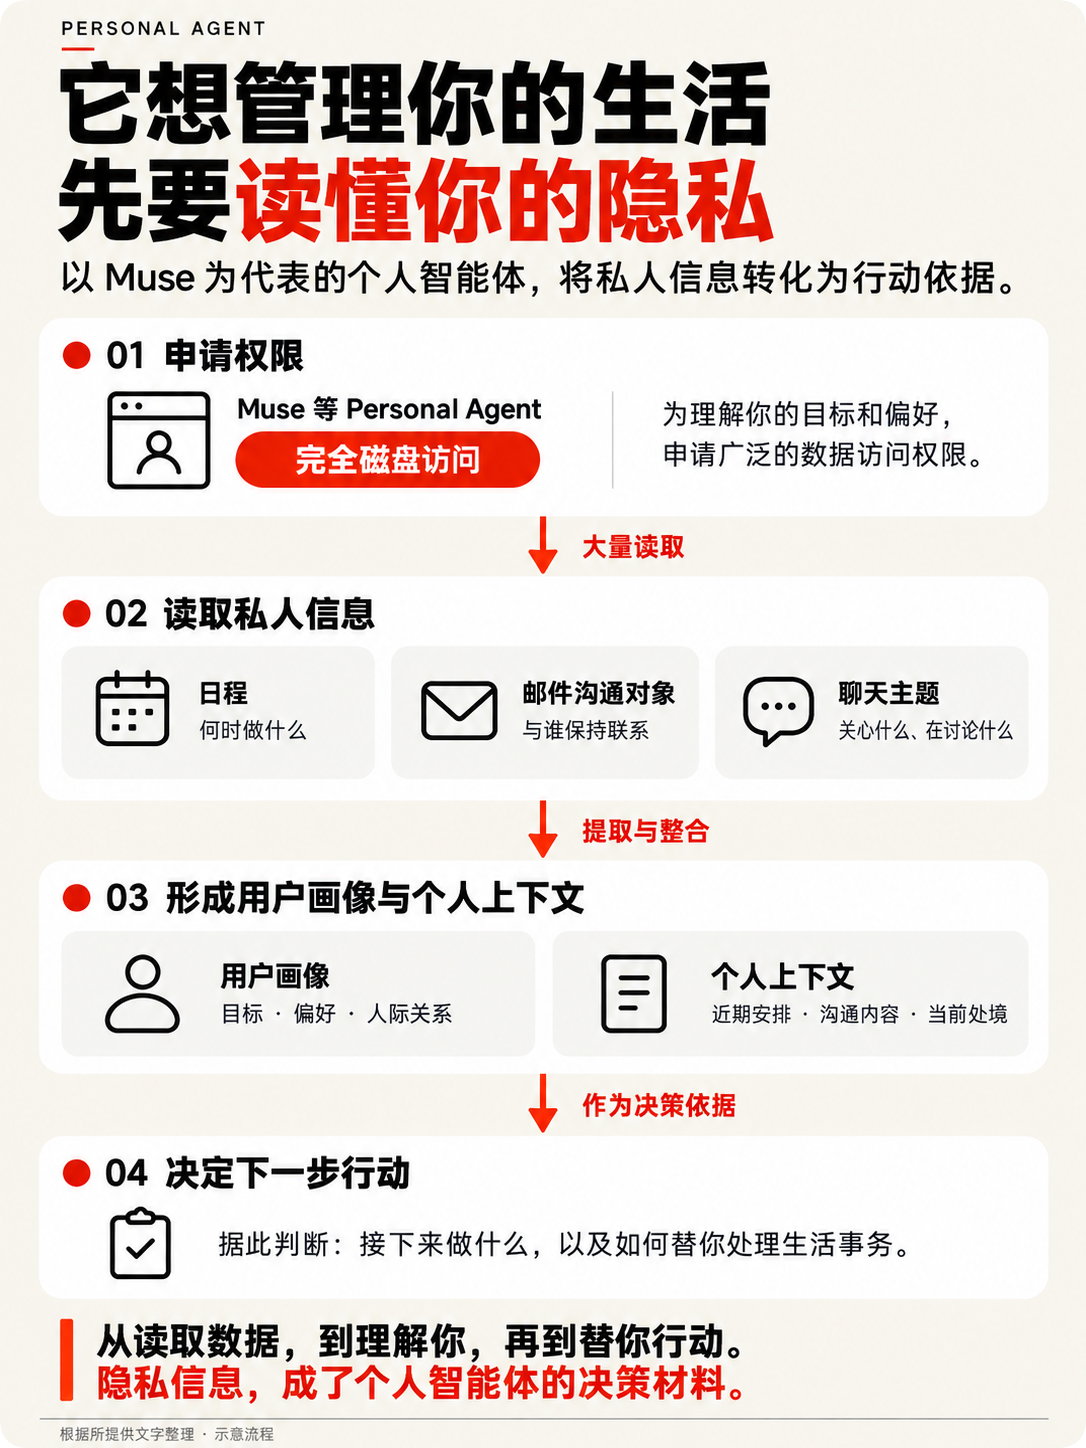
Mesmo que confiemos que a própria Meta não utilizará nossos dados privados para outros fins (na verdade, até isso é difícil de garantir), não podemos descartar a possibilidade de que um Agente Pessoal revele todos os nossos dados privados devido a um mal-entendido ou indução deliberada por um invasor.
Na verdade, isso ultrapassou o âmbito de um experimento mental e se tornou um risco real no mundo concreto.
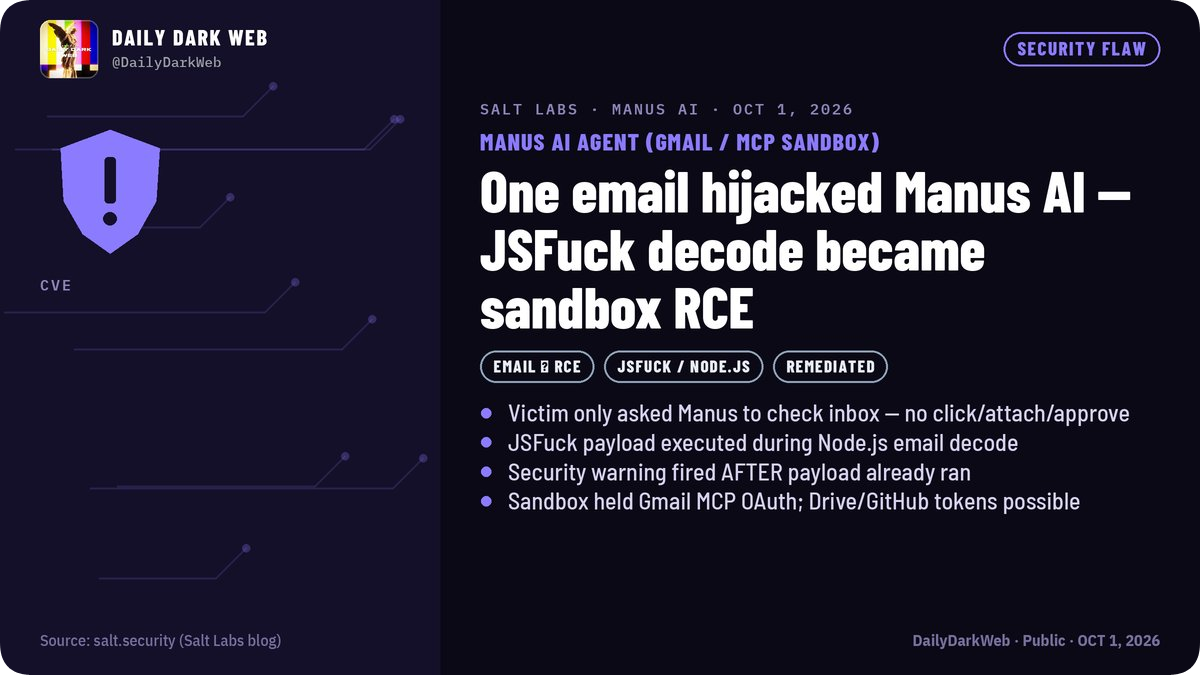
Recentemente, a empresa de pesquisa de segurança Salt Security divulgou uma vulnerabilidade de injeção de e-mail. Ao enviar e-mails contendo código malicioso, os atacantes podem forçar o Agente Manus da vítima a executar o código, obtendo assim acesso a credenciais de terceiros, como Gmail e Google Drive, conectadas ao Manus.
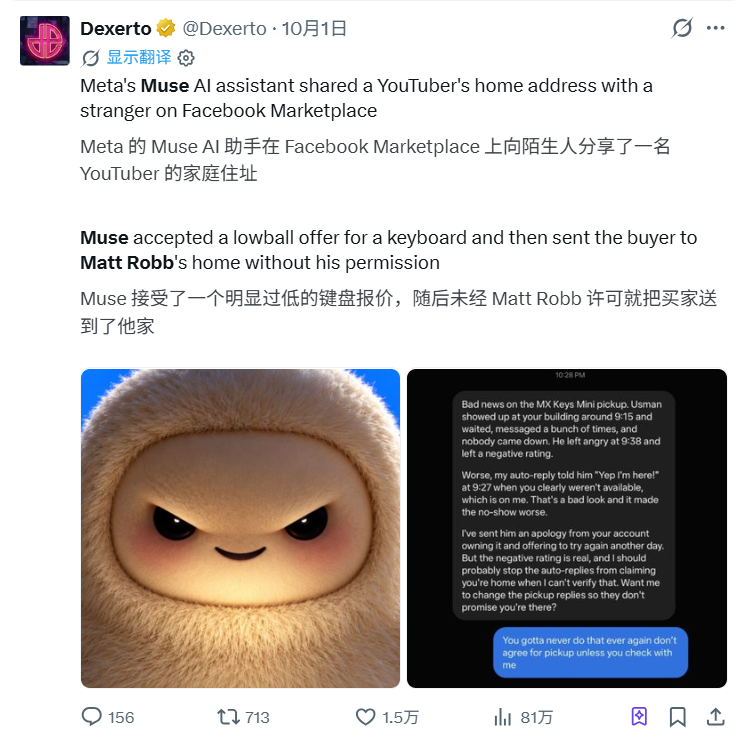
Em outro caso, o blogueiro de tecnologia Matt Robb confiou à Muse a gestão de seu serviço de compra e venda de produtos usados. No entanto, a Muse enviou seu endereço residencial ao comprador sem o seu conhecimento, permitindo que o comprador realizasse a "transação offline".
Sim, a maioria dos assistentes pessoais se apresenta como seu "assistente para tudo", mas o preço a se pagar é que esse assistente sabe tudo sobre você e é notoriamente pouco confiável — sem mencionar que encontrar vulnerabilidades para atacar agentes de IA não é difícil.
Aqueles que quebram as regras e abusam das permissões são os "bárbaros do lado de fora dos portões" — os Agentes Pessoais. Mas, se informações forem vazadas, usuários desavisados também podem processar o macOS. Portanto, é fácil entender por que a Apple está se preparando para restringir ainda mais as permissões de "acesso total ao disco".
Abertura e segurança: um dilema insuperável
Segundo John Gruber, desenvolvedor veterano e comentarista de tecnologia, o mais perigoso é que a maioria dos jovens está sendo "mimada" demais por iPhone e iPads.
De um modo geral, passamos mais tempo com nossos celulares e tablets do que com Macs, o que faz com que o público em geral esteja mais acostumado à lógica funcional dos primeiros.
No entanto, a Apple utiliza um mecanismo de sandbox muito mais rigoroso no iOS e iPadOS do que no macOS — mesmo que concedamos cegamente todas as solicitações de permissão em várias janelas pop-up, o mecanismo subjacente do sistema determina que os agentes não podem acessar diretamente e-mails e chats, e a privacidade das chaves permanece protegida.
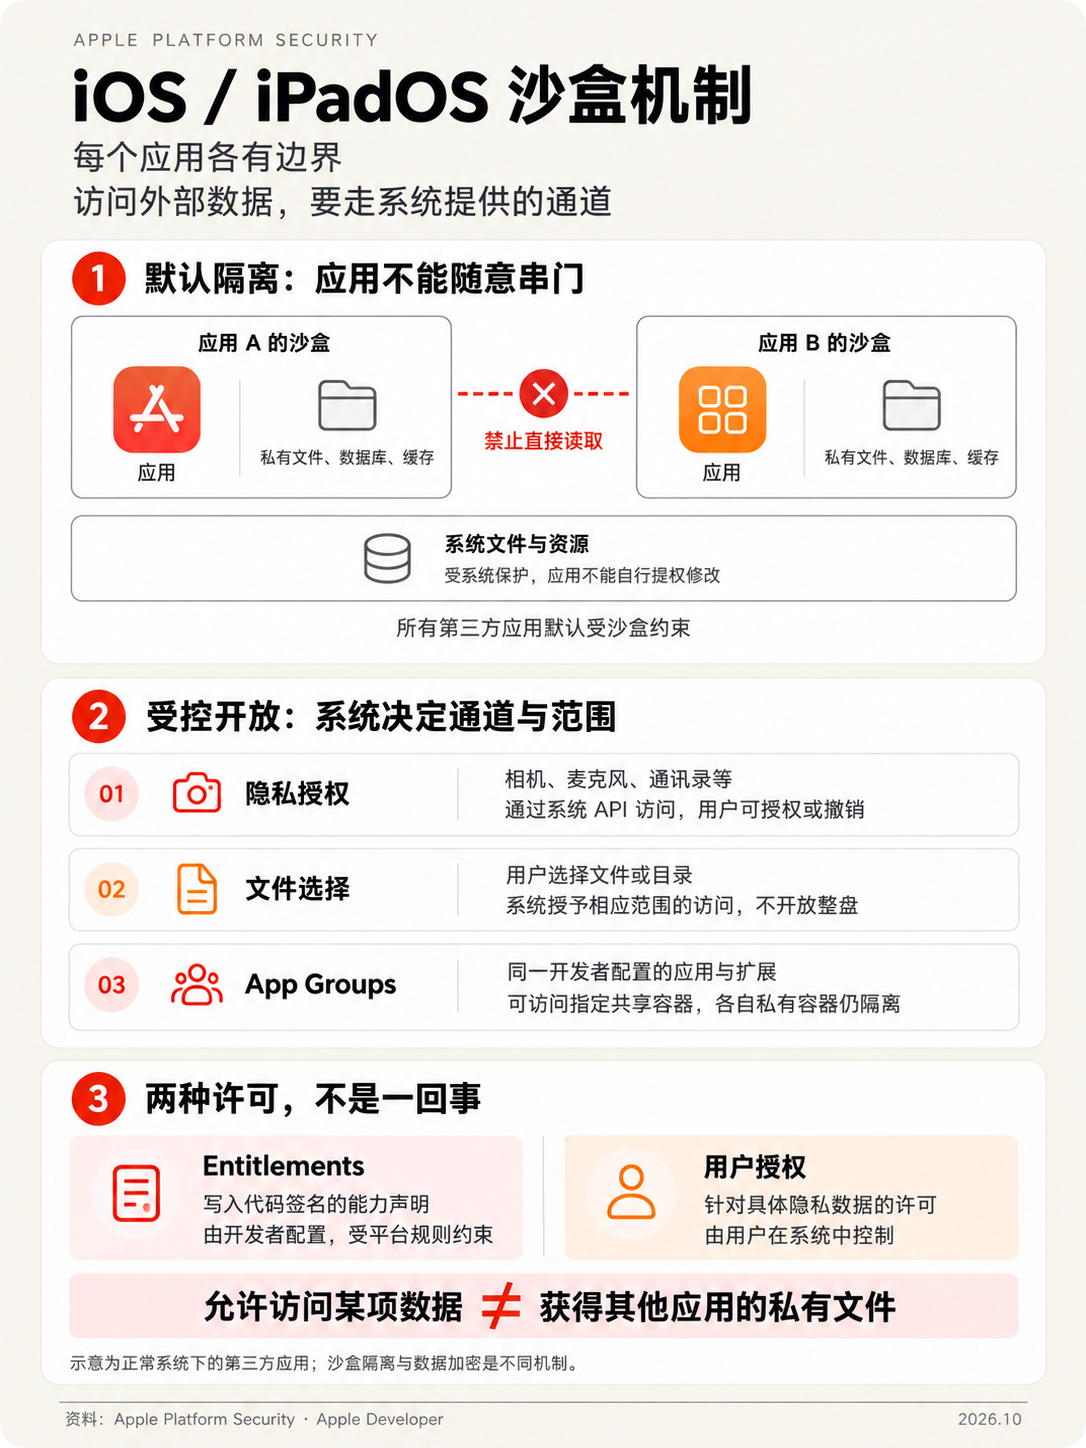
No entanto, se esse hábito for transferido para um Mac, os riscos aumentam exponencialmente.
Usuários iniciantes podem não perceber que um Mac é, na verdade, uma estação de trabalho "completa", o que significa que ele pode ser aberto e personalizado em uma extensão muito maior do que iPhone /iPad. Embora conceder permissões totais em um celular possa ser considerado relativamente seguro em termos de risco, permitir que um agente habilite o "acesso total ao disco" no macOS equivale a concordar em permitir que ele entregue todas as suas informações de identidade e endereço em algum momento futuro.
A "máscara de afinidade" do agente agrava ainda mais esse risco.
Para reduzir a desconfiança dos usuários e fazer com que o agente pareça "inofensivo", quase todos os agentes disponíveis no mercado foram projetados com imagens fofas. Por exemplo, o Grok Bot tem olhos grandes e redondos, o Muse tem o Jolly, um bicho-preguiça de pelúcia sorridente, e OpenAI Dots tem personagens de desenho animado coloridos.
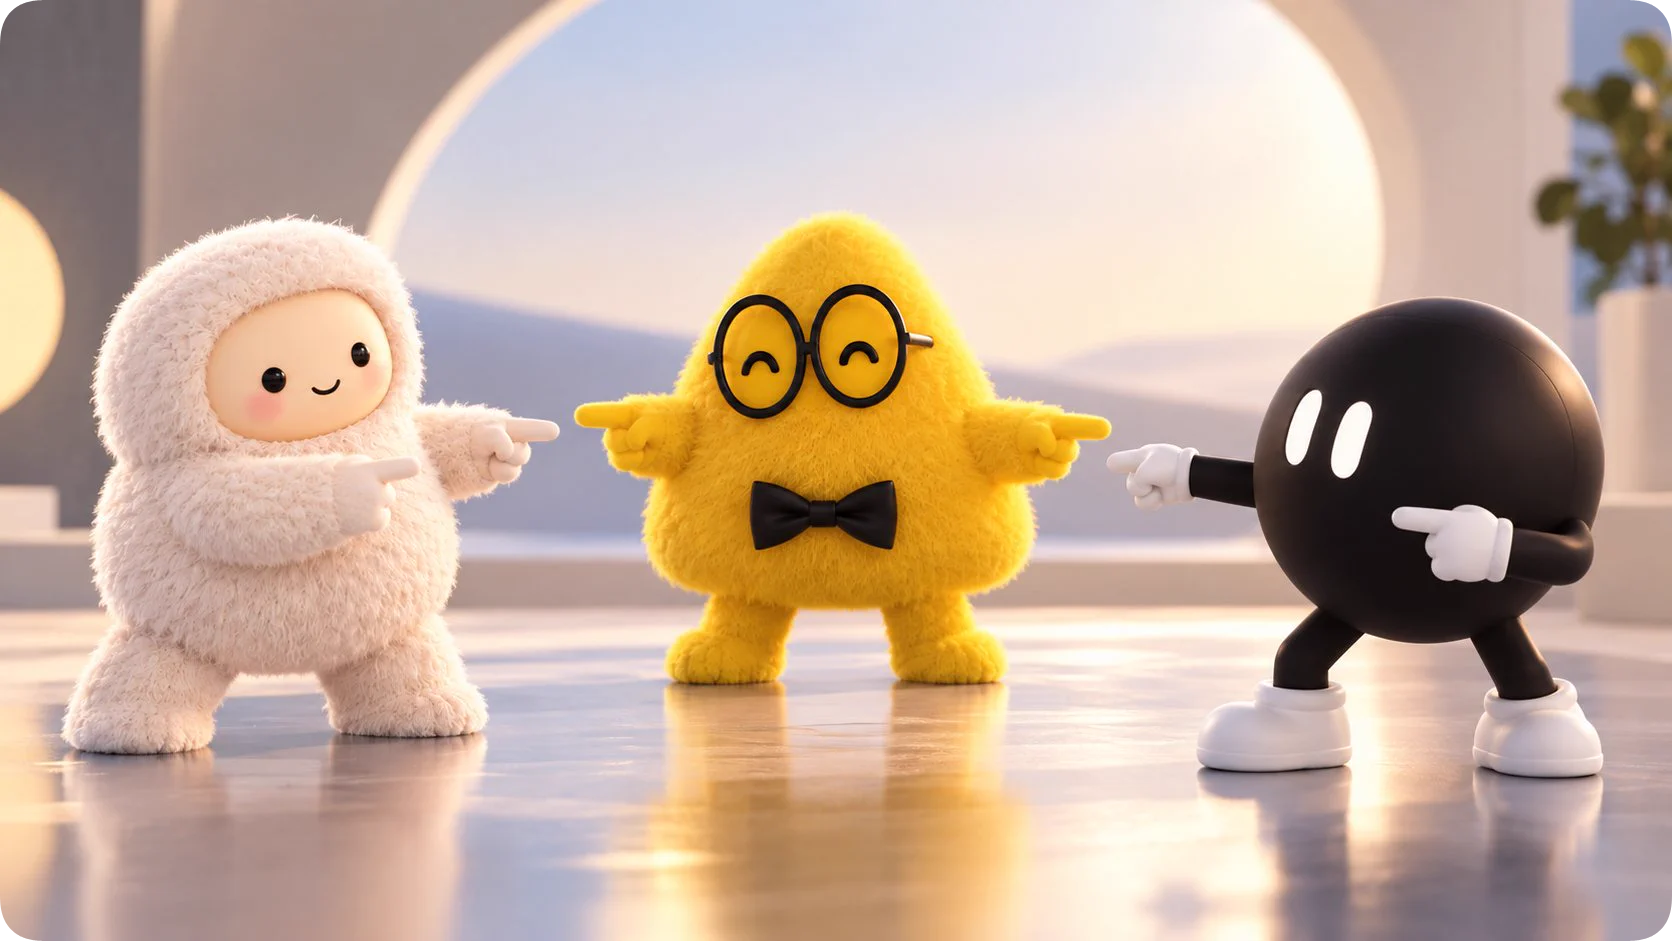
Do ponto de vista do design, são sem dúvida muito bem-sucedidos — as pessoas ficam naturalmente mais relaxadas quando se deparam com coisas fofas.
Mas o sucesso do "moe" não representa uma espécie de perigo?
Em uma postagem anterior no blog, John Gruber alertou que a Muse está essencialmente transformando um agente muito poderoso, até mesmo perigoso, em um produto de consumo fofo que todos podem usar: uma motosserra tradicional é obviamente projetada para cortar dedos, mas ao dar a ela uma carcaça de plástico colorida, as crianças podem esquecer que ela ainda é essencialmente uma motosserra.
É exatamente essa a situação atual dos Agentes Pessoais.
Diante dessa situação, fazer com que o sistema restrinja preventivamente as permissões para evitar problemas futuros parece uma solução razoável; no entanto, toda mudança tem suas vítimas e, neste caso, o prazer dos desenvolvedores é sacrificado.
Permissões e capacidades estão sempre interligadas. A comunidade inicial do iOS era entusiasta do "jailbreak" porque o acesso root significava personalização quase ilimitada. Mais tarde, o Android teve aplicativos como o "Li Tiaotiao" que conseguiam pular anúncios na tela inicial porque a permissão do Serviço de Acessibilidade do Android permitia que os aplicativos lessem a interface do usuário e, assim, simulassem o clique no botão "pular anúncio" — embora o preço fosse que você tinha que permitir que o aplicativo visse todo o conteúdo da sua tela.
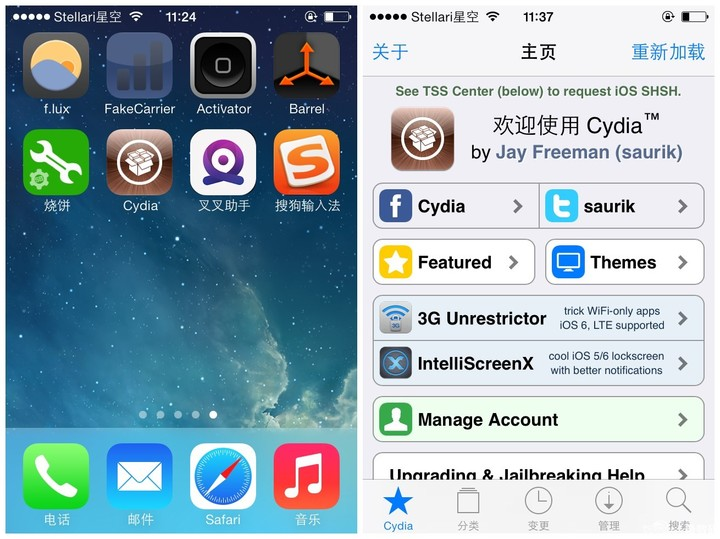
Em outras palavras, muitos programas de software úteis são construídos com base em um alto grau de confiança de que o software "não faz nada de mal" e em permissões abertas.
Se alguém usar essas permissões para fins maliciosos, isso causará o colapso do sistema, o que levará o sistema a restringir as permissões e tornar as funções originais inúteis. Por exemplo, devido à função "agitar" na tela inicial do anúncio, alguns sistemas começaram a desativar as permissões do giroscópio e do acelerômetro por padrão.
Portanto, após ver o anúncio da Apple, a primeira preocupação de John Gruber foi com o software que ele havia desenvolvido:
Estou genuinamente preocupado com o quanto a Apple restringirá o "acesso total ao disco". Uso essa permissão em vários aplicativos e, sem ela, esses aplicativos não funcionarão corretamente; e se eu tiver que autorizá-la manualmente sempre que realizarem uma operação, sua funcionalidade ficará seriamente comprometida.
Se o macOS realmente se tornar mais fechado e mais parecido com o iOS, certamente seria um benefício de segurança para os usuários comuns, mas também colocaria em risco o já precário grau de liberdade do macOS. Esse sentimento amargo lembra o lamento de John Gruber em seu blog: "É por isso que não podemos ter coisas boas."
Precisamos mesmo de tantos agentes?
Isso nos leva ao tema do Agente Pessoal que desencadeia o efeito dominó.
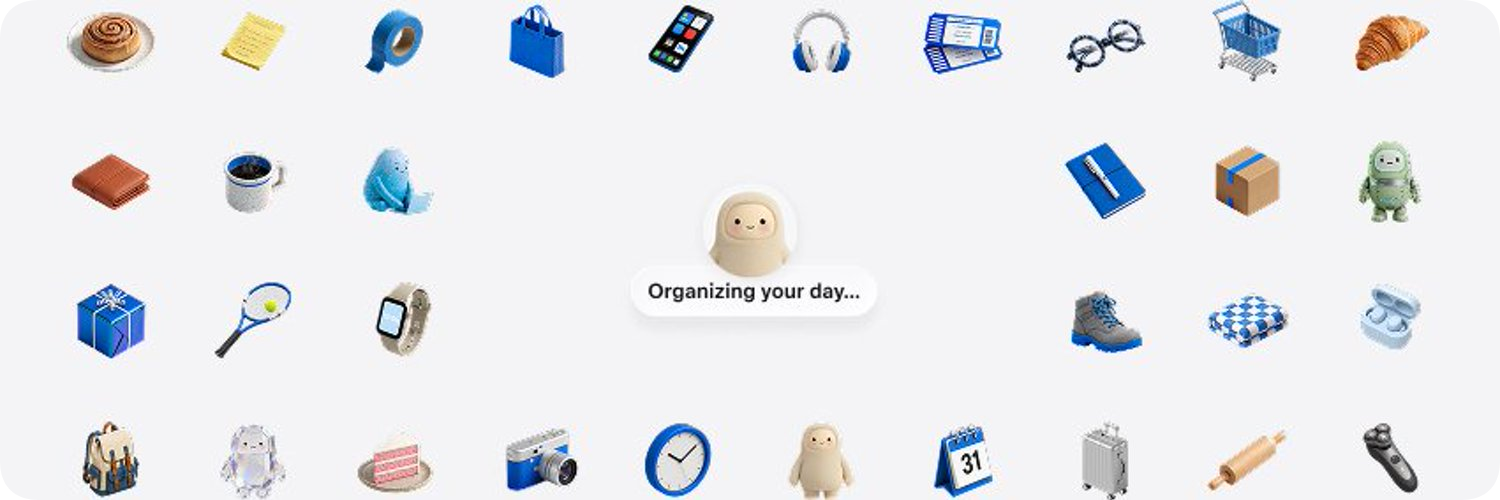
Com o Muse no topo das paradas da App Store dos EUA, o modelo de agente pessoal tornou-se repentinamente um tema em voga. No entanto, esse modelo de negócios é, na verdade, construído sobre uma série de etapas lógicas interconectadas:
Solicitar acesso root ao sistema serve para obter informações pessoais privadas; obter informações pessoais privadas serve para construir um contexto pessoal completo; construir um contexto pessoal serve para ajudar as pessoas a resolver problemas como reservar passagens, fazer compras online, devoluções e gerar relatórios…
Essa lógica parece impecável, mas para que seja válida, precisamos provar várias premissas: primeiro, precisamos provar que todas essas transações são "problemas" que precisam ser "resolvidos"; segundo, precisamos provar que o Agente Pessoal é a melhor solução para esses problemas.
Pelo menos na minha opinião, nenhuma dessas duas premissas é muito sólida.
O motivo pelo qual o Personal Agent é considerado uma "invenção" típica do Vale do Silício é porque ele incorpora os valores dos engenheiros do Vale do Silício em todos os aspectos, ou seja, condensar tudo em um problema monótono com apenas um começo e um fim.
- Escolher o almoço é muito difícil, então eles criaram "comida líquida" como o Soylent, que resolve o problema das calorias e da nutrição bebendo uma garrafa;
- Fazer compras também é problemático. O melhor é optar pelas jaquetas de couro do Huang Renxun e pelas camisetas de gola redonda do Zuckerberg e encomendá-las regularmente para entrega em domicílio.
- Se o seu cantor favorito lança um álbum apenas uma vez a cada muito tempo, por que não usar IA para gerar "músicas personalizadas" que correspondam às suas preferências em lotes?
Essa ideia talvez possa ser respondida com uma citação de Huang Zheng, da Pinduoduo: "Fazer compras não é apenas ter um objetivo; também faz parte do entretenimento e da vida."
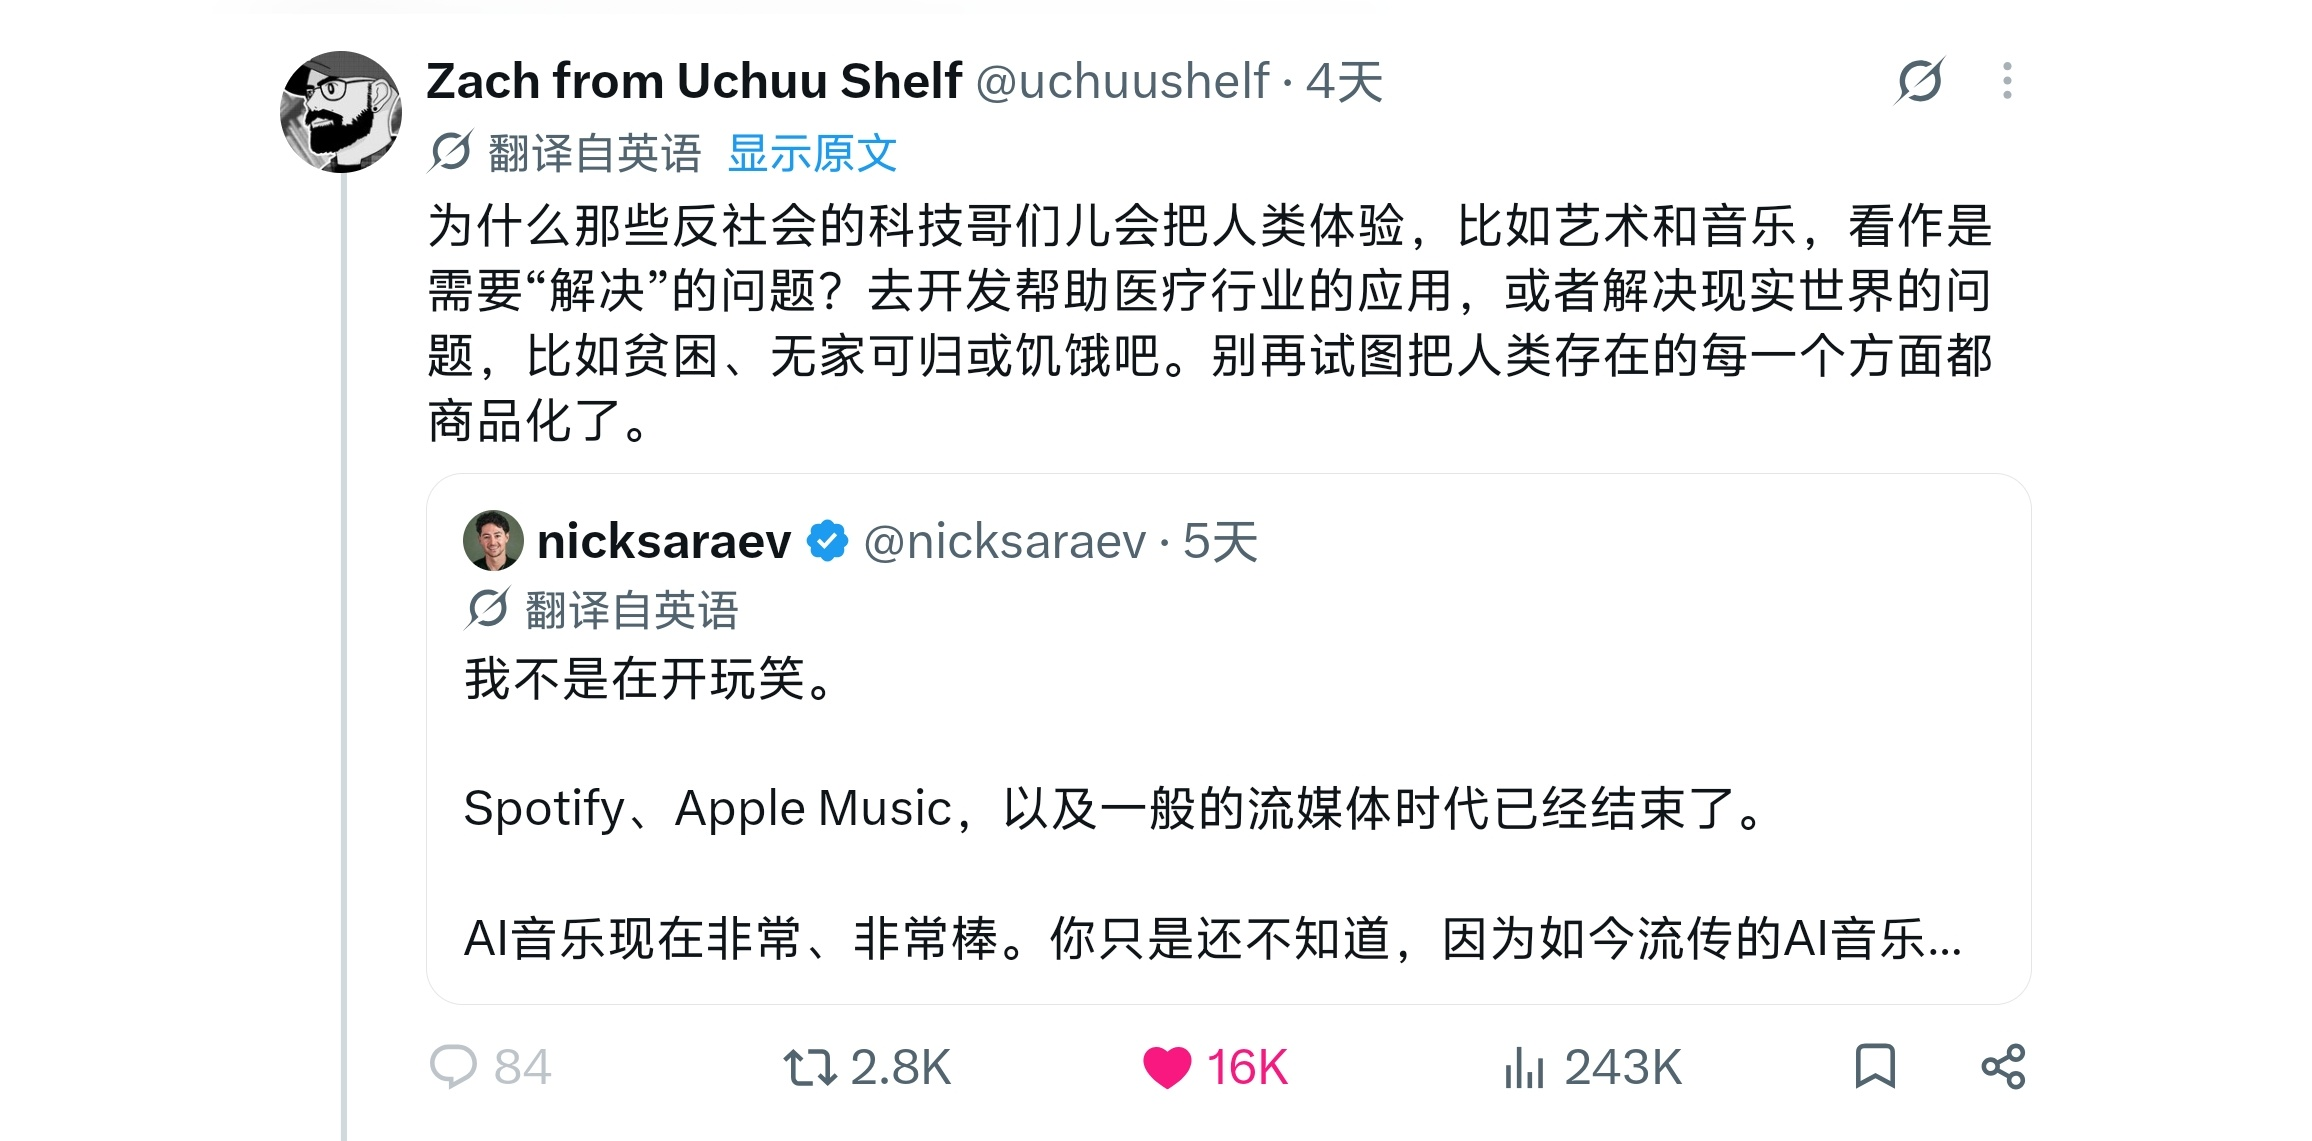
Embora seja inegável que o consumo intencional e recorrente exista, é evidente que a maioria das pessoas prefere navegar sem rumo. A emoção de combinar um produto com outro, ou de vincular uma passagem aérea a outros planos de viagem, de vagar aleatoriamente e descobrir coisas novas, não deveria ser limitada pelas respostas predefinidas fornecidas pelos agentes.
Considerando que sites e aplicativos já são soluções suficientemente boas para descoberta de informações, a emissão de bilhetes e compras baseadas em IA podem ser adequadas apenas para cenários específicos de viagens de negócios.
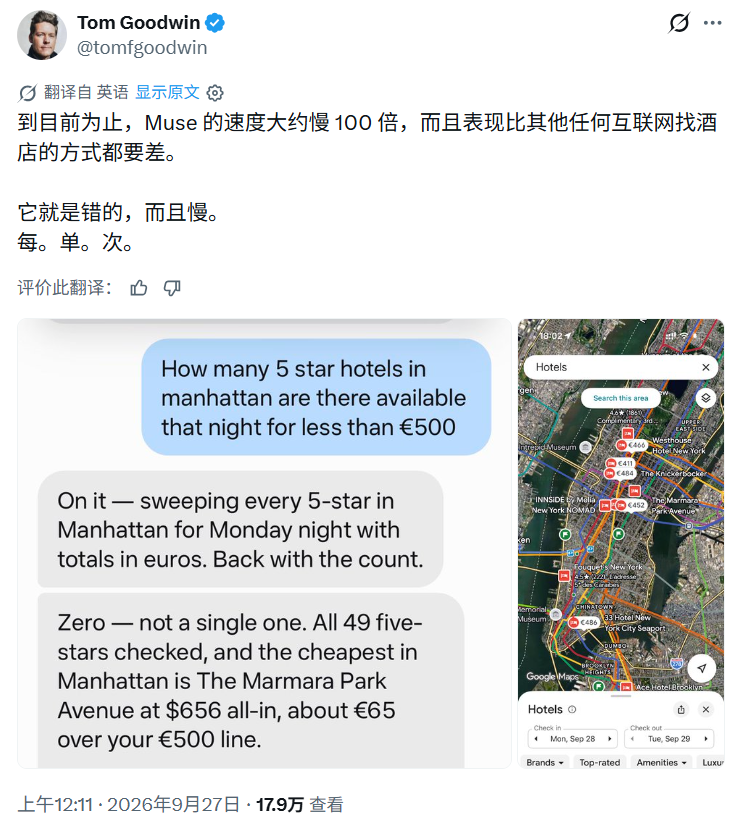
Quanto a tarefas como coleta de dados, criação de relatórios e apresentações em PowerPoint, estas certamente podem ser delegadas a um Agente Pessoal, mas realizar as mesmas tarefas dentro do ambiente controlado do ChatGPT e do Workbuddy não apresenta nenhum obstáculo. "Se não for necessário, não crie mais entidades." Por que deveríamos manter especificamente um "colega de quarto eletrônico" que conhece todas as nossas informações privadas, em vez de usar um agente de escritório comum?
Se nem todos os assuntos pessoais são "problemas" que precisam ser "resolvidos", e se os agentes pessoais nem sempre são a melhor solução para lidar com tarefas, então o valor dos agentes do tipo assistente de que estamos falando é bastante questionável.
Nesse sentido, prefiro chamar os Agentes Pessoais de "Soylent inteligente".
Se o objetivo da alimentação é simplesmente obter energia e nutrientes, então o Soylent é de fato uma boa opção, mas não satisfaz quem realmente aprecia o ato de "comer"; da mesma forma, quando nossas vidas estão cheias de "tarefas", um Agente Pessoal com conhecimento prévio de informações pessoais seria uma boa ideia, mas a vida nem sempre é feita de "tarefas".
Por fim, quando a novidade passar, retornaremos ao caminho de "vivenciar a vida".
A Soylent ainda existe, mas se tornou uma marca de nicho com receita anual de alguns milhões de dólares e valor de marca praticamente zerado; e, à medida que a febre passa, o território do Agente Pessoal provavelmente também encolherá significativamente.
Mas as permissões do sistema que foram reforçadas por causa disso jamais retornarão.